
메가존클라우드, 포털26과 생성형 AI 거버넌스·보안 협력
메가존클라우드, 포털26과 생성형 AI 거버넌스·보안 협력

메가존클라우드, 포털26과 생성형 AI 거버넌스·보안 협력
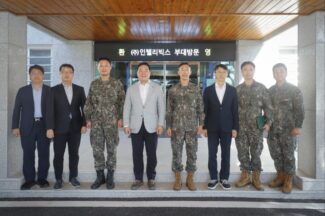
인텔리빅스(대표 장정훈)는 제9보병사단과 인공지능(AI)·영상 센서 기술을 실제 군 운용 환경에서 실증하기 위한 업무협약을 체결했다고 28일 밝혔다.
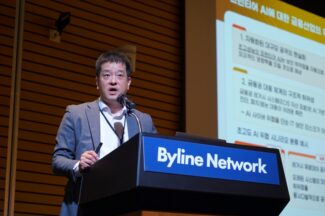
“안타깝게도 최근에 AI에 의한 사이버공격이 우리나라 금융권에서 현실화된 사례가 발생했습니다.”
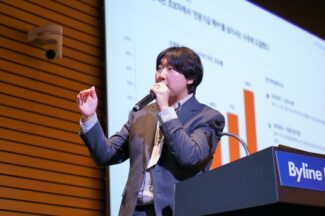
김성웅 금융보안원 금융AI보안연구소장은 최근 열린 ‘금융 테크 컨퍼런스 2026’ 연사로 나와 “프런티어 AI라고 부르는 고성능 AI는 스스로 IT 시스템 취약점을 탐색할 뿐만 아니라 스스로 공격 가능한 수준까지 발전하고 있다. 이제는 AI가 촉발하는 사이버보안 위협을 심각하게 걱정해야 하는 시대”라고 경고하며, 최근에 발견된 AI를 활용한 금융권 대상 사이버공격 사례를 언급했다.
개인정보보호위원회(이하 개인정보위)는 28일 서울 한국프레스센터에서 SK텔레콤, KT, LG유플러스 최고경영자(CEO)와 간담회를 열고 개인정보 보호 투자와 전문인력 확대, 인공지능(AI) 서비스의 개인정보 보호 강화 등을 담은 공동선언문을 발표했다고 밝혔다.
개인정보보호위원회(이하 개인정보위)는 29일 서울 양재 엘타워에서 국내외 개인정보 보호·인공지능(AI) 분야 정부와 국제기구, 기업, 학계 전문가가 참여하는 ‘글로벌 AI 프라이버시 포럼(Global AI Privacy Forum)’을 개최한다고 28일 밝혔다.
카스퍼스키(한국 대표 이효은)는 안티바이러스 데이터베이스(DB) 개발·배포 과정에 적용한 보안 통제가 미국공인회계사협회(AICPA)의 ‘서비스 조직 통제 2(SOC 2) 타입 II’ 기준에 부합하는지에 대한 독립 감사를 완료했다고 28일 밝혔다.
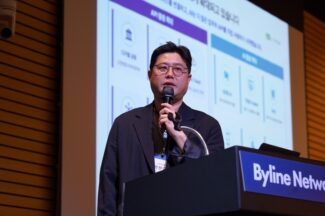
소프트프릭이 인공지능(AI) 시대에 필요한 ‘애플리케이션 프로그래밍 인터페이스(API)’ 보안의 핵심으로 ‘API 거버넌스’를 제시했다. 공격 트래픽을 차단하는 데 그치지 않고 기업 안에 어떤 API가 존재하는지 찾은 뒤, 누가 어떤 권한으로 사용하고 어떤 데이터가 오가는지까지 지속적으로 관리해야 한다는 전략이다. 소프트프릭은 AI 에이전트 확산으로 API 보안의 중요성이 더 커지고 있다고 봤다. 기존에는 사용자나 애플리케이션이 개별 API를 호출했다면, AI 에이전트는 사용자의 요청을 해석한 뒤 필요한 API를 스스로 선택하고 여러 API를 연속으로 호출한다.
한국인터넷진흥원(KISA)은 과학기술정보통신부와 ‘제1회 디지털 시대의 법(Law for Digital) 학술 경연대회’를 열고 10월20일까지 참가자를 모집한다고 28일 밝혔다. 올해 처음 열리는 이번 대회는 인공지능(AI)과 디지털 전환으로 발생하는 법적 쟁점을 찾고 관련 법·제도 과제를 논의하기 위해 마련됐다.

기업 보안 책임자 10명 중 4명은 최근 1년 동안 직원의 음성통화에서 딥페이크를 활용한 사회공학 공격을 경험한 것으로 조사됐다.
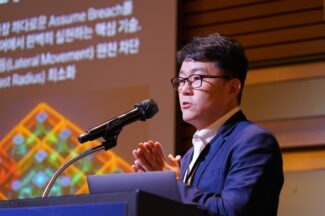
“인공지능(AI) 시대에는 침해 자체를 완전히 막는 것은 어렵습니다. 침해 이후 확산을 막는 구조가 중요합니다. 그 핵심 기술이 마이크로세그멘테이션입니다.” 양경윤 일루미오코리아 대표는 <바이라인네트워크>가 개최한 ‘금융 테크 컨퍼런스 2026’에서 이같이 강조했다. 양 대표는 AI 활용이 늘고 기존 망분리 체계가 완화되면서 기업이 ‘제로 트러스트’를 실제 시스템에 구현하는 방법을 고민해야 한다고 강조했다. 그는 “침해를 가정한 구축을 어떻게 해야 하느냐고 했을 때 가장 먼저 이야기하는 것이 마이크로세그멘테이션”이라고 말했다. 마이크로세그멘테이션은 시스템과 워크로드를 작은 단위로 나눈 뒤 필요한 통신만 허용하는 방식이다. 공격자가 한 시스템에 침투하더라도 다른 서버나 서비스로 이동하지 못하도록 통신 경로를 세밀하게 통제한다.
옵스왓(OPSWAT) 국내 총판 인섹시큐리티(대표 김종광)가 국가망보안체계(N2SF)에서 보안 등급이 다른 영역 사이의 파일 이동을 안전하게 통제하는 방안을 제시했다. 옵스왓의 ‘메타디펜더(MetaDefender)’를 중심으로 일방향 전송, 악성코드 검사, 파일 검증, ‘콘텐트 무해화(CDR)’기술을 묶어 등급 간 데이터 이동을 통제하는 전략이다.
네이버클라우드, DB·서버 접근제어 통합 보안 서비스 출시
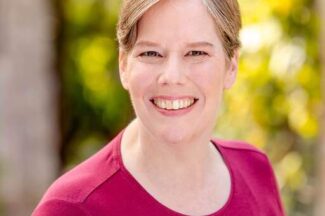
“정보보호 분야에서 전통적인 방어 방식은 더 이상 효과적이지 않습니다.”
엘라스틱의 최고정보보호책임자(CISO) 맨디 앤드레스(Mandy Andress)는 단호했다. 여러 보안 솔루션을 겹겹이 쌓아 해커가 침입에 드는 시간과 비용을 늘림으로써 공격의 실익 자체를 없애는 전통적인 방식은 AI 시대에 유용하지 않다는 지적이다. AI를 이용하면 초단위의 공격이 가능하기 때문에 공격자의 비효율성이 사라진다는 것이다.
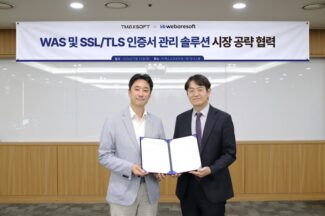
티맥스소프트-위베어소프트, 인증서 관리 솔루션 공략 확대
“AI 시대의 취약점 관리는 발견보다 빠르고 정확한 검증·조치가 관건입니다.” 한국인터넷진흥원(KISA)이 취약점관리센터를 중심으로 국내외 소프트웨어 취약점을 수집·분석하고, 실제 위험 검증부터 기업의 조치와 정보 전파까지 잇는 대응체계를 강화한다. 인공지능(AI)으로 기반시설의 공개 웹페이지와 주요 소프트웨어를 점검하고 전문가가 결과를 다시 검증하는 방식으로 취약점 대응 속도를 높이는 게 핵심이다.
End of content
End of content