
파라택시스이더리움, DB 보안 AI ‘페트라 AI’ 출시
파라택시스이더리움(대표 이명훈)은 데이터베이스(DB) 접근제어 솔루션에 인공지능(AI) 기능을 결합한 ‘페트라 AI(Petra AI)’를 출시했다고 5일밝혔다. 페트라 AI는 DB 접근제어 솔루션 ‘페트라5(Petra5)’와 연동하는 추가형 제품이다. 보안 담당자가 자연어로 질문하면 DB 접속 기록을 조회·분석하고 이상징후와 고객사 환경에 맞는 보안 정책을 추천한다.
파라택시스이더리움(대표 이명훈)은 데이터베이스(DB) 접근제어 솔루션에 인공지능(AI) 기능을 결합한 ‘페트라 AI(Petra AI)’를 출시했다고 5일밝혔다. 페트라 AI는 DB 접근제어 솔루션 ‘페트라5(Petra5)’와 연동하는 추가형 제품이다. 보안 담당자가 자연어로 질문하면 DB 접속 기록을 조회·분석하고 이상징후와 고객사 환경에 맞는 보안 정책을 추천한다.
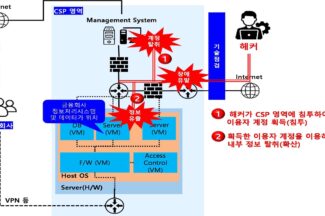
금융보안원(원장 박상원)은 클라우드 서비스 제공자의 보안 취약점을 사전에 발견하기 위해 ‘클라우드 서비스 제공자(CSP) 안전성 대표평가’를 고도화하고 2027년부터 적용한다고 5일 밝혔다. 금융보안원은 2023년부터 클라우드 사업자의 가상자원 관리 시스템을 대상으로 기술적 보안 취약점을 점검해 왔다. 기존 서면 평가와 증적 확인, 현장 실사만으로는 실제 시스템의 취약점을 확인하는 데 한계가 있다는 판단에서다.
프랑스 은행 ‘크레디 뮈튀엘 아르케아(Crédit Mutuel Arkéa)’가 사이버공격을 받아 1500억원대 자금을 탈취당한 것으로 파악됐다. 해커는 외부 협력업체의 시스템을 통해 은행에 침입한 뒤 은행 자체 계좌에서 자금을 무단 이체했다. 5일 로이터통신과 AFP통신, 프랑스 르몽드 등 주요 외신에 따르면, 크레디 뮈튀엘 아르케아는 지난 4일(현지시간) 사이버공격으로 무단 금융거래가 발생했다고 공식 발표했다. 은행은 공격을 차단했으며 피해 규모와 자금 회수 가능성을 조사하고 있다.
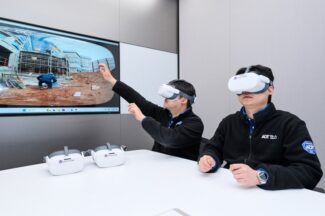
SK쉴더스(대표 민기식)는 출동대원의 안전사고를 예방하기 위해 채용 단계부터 실제 업무 현장까지 안전관리 체계를 강화하고 있다고 5일 밝혔다. SK쉴더스는 출동대원을 채용할 때 차량 주행과 주차, 차량 조작 능력 등을 평가한다. 올해 약 400명의 지원자가 운전역량 평가에 응시했다. 입사 이후에는 실제 업무환경에서 발생할 수 있는 위험에 대응하도록 직무별 실습교육을 진행한다.
글로벌 인사관리·급여 플랫폼 기업 딜(Deel, 한국 대표 이미경)은 원격 채용 과정에서 발생하는 신원 도용과 딥페이크 사기를 탐지하는 보안 솔루션 ‘딜 시큐리티(Deel Security)’를 출시했다고 5일 밝혔다. 딜 시큐리티는 구직자의 지원서 접수부터 면접, 채용 이후 재직 기간까지 신원 확인을 지원하는 서비스다. 전 세계 150개국 이상에서 이용할 수 있다.

포티넷은 기업의 인공지능(AI) 사용 과정에서 발생하는 보안 위협을 탐지·차단하는 ‘포티가드 인라인 AI 보안 서비스(FortiGuard Inline AI Security Service)’와 소규모 사업장용 ‘포티링크 보안 서비스 엣지(SASE) 서비스’를 공개했다고 5일 밝혔다.
테이텀(대표 양혁재)은 기업에서 사용하는 인공지능(AI) 에이전트의 보안 위협을 탐지하고 통제하는 플랫폼 ‘클릭(Click)’을 출시했다고 5일 밝혔다.
인공지능(AI)을 활용한 소프트웨어 역설계 기술이 등장하면서 소스코드가 공개되지 않은 프로그램도 분석하기 쉬워지고 있다. 기존에는 전문 인력이 상당한 시간을 들여야 했던 작업을 AI가 지원하면서 취약점 탐색이나 악성 프로그램 제작에 악용될 가능성도 제기된다. 새로운 공격 기법이 등장했다기보다는 기존 공격에 필요한 시간과 비용이 줄어들 수 있다는 점에서 주목할 필요가 있다. 최근 주목받는 ‘REA(Reverse Engineer Anything)’는 AI 코딩 에이전트가 소프트웨어를 분석하도록 돕는 오픈소스 도구다. AI 에이전트를 기존 역설계 도구와 연결해 프로그램의 내부 구조와 실행 과정을 분석하고, 특정 기능이 어떻게 작동하는지 파악하도록 지원한다.
기업의 인공지능(AI) 모델 접근 권한을 탈취해 대량의 사용 요금을 발생시키는 사이버공격이 잇따르고 있다. 일부 기업에서는 하루 10만달러 이상의 무단 사용 요금이 발생했고, 누적 청구액이 100만달러에 달한 사례도 확인됐다. 구글 위협 인텔리전스 그룹(GTIG)과 맨디언트는 기업의 AI 모델 이용 권한을 탈취하는 ‘LLM재킹(LLMJacking)’ 공격 사례와 대응 방안을 분석한 보고서를 발표했다고 4일 밝혔다.
다크웹에서 탈취한 결제 카드 정보를 애플페이나 구글페이 등 디지털 지갑에 등록하는 수법에 관한 논의가 최근 1년간 약 3배 증가한 것으로 나타났다. 범죄자들은 카드 정보를 확보하는 데 그치지 않고 실제 결제에 사용할 수 있는 카드를 찾고 있다. 글로벌 보안기업 노드VPN은 다크웹에서 거래되는 도난 결제 카드 정보와 범죄 수법을 분석한 결과를 4일 발표했다. 조사에 따르면 다크웹에서 거래되는 도난 결제 카드의 평균 가격은 약 10달러였다. 분석 대상 매물의 70% 이상은 미국에서 유출된 카드 정보였다. 미국 카드의 평균 거래 가격은 11.86달러로 나타났다.
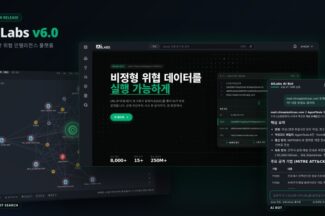
모니터랩(대표 이광후)은 인공지능(AI) 기반 위협 인텔리전스 플랫폼 ‘에이아이랩스(AILabs) 6.0’을 출시했다고 4일 밝혔다. 위협 인텔리전스는 악성코드와 공격에 사용되는 인터넷 주소, 해킹 조직의 활동 등 사이버 위협 정보를 수집·분석해 보안 대응에 활용하는 기술이다.
물류창고에서 사용하는 무선 바코드 스캐너를 통해 내부 컴퓨터에 악성 명령을 실행할 수 있는 취약점이 발견됐다. 공격자는 스캐너의 무선 연결을 악용해 물류 시스템에 침투할 수 있는 것으로 나타났다. 카스퍼스키(한국 대표 이효은)는 특정 모델의 바코드 스캐너에서 이러한 공격 경로를 발견했다고 4일 밝혔다. 연구 결과는 인도네시아 발리에서 열린 ‘시큐리티 애널리스트 서밋(Security Analyst Summit) 2026’에서 공개했다.
중국 연계 해킹 조직이 인공지능(AI) 에이전트를 활용해 전 세계 200개 이상의 기관을 동시에 공격한 정황이 확인됐다. 공격자는 AI에 취약점 탐색과 내부 시스템 침투 등을 맡기고 주요 의사결정에만 개입한 것으로 나타났다.
이재명 대통령 부부를 포함한 대통령 순방단 168명의 개인정보가 악성코드 분석 플랫폼 ‘바이러스토털(VirusTotal)’에 약 5개월간 노출된 사건과 관련해 외교부가 외부 해킹보다는 문서 유출 가능성에 무게를 두고 조사하고 있다고 밝혔다. 4일 외교부의 전날 정례브리핑에 따르면, 박두순 외교부 대변인은 이번 사고의 원인과 관련해 “현재로서는 유출에 무게를 두고 있는 상황”이라고 밝혔다.
세계 최대 가상자산거래소 바이낸스에서 발생한 약 63억4000만달러(약 9조원) 규모의 가상자산 탈취 사고가 개발자를 겨냥한 가짜 채용 면접과 악성 소프트웨어를 통해 시작된 것으로 확인됐다. 공격자는 수개월에 걸쳐 개발자 PC와 내부 시스템에 침투한 뒤 인공지능(AI) 도구까지 악용해 가상자산 지갑의 거래 승인 시스템에 접근했다.
End of content
End of content