
엘티씨웨어, 하드웨어급 보안성 지원하는 간편 Web3 지갑 ‘유니와플’ 공개
웹(Web)3 스타트업 엘티씨웨어(LTCware, 대표 유민수)가 하드웨어 지갑 수준의 보안성에 모바일 앱의 범용성을 결합한 초간편 디지털자산 플랫폼 개발을 완료하고, 국내외 시장을 대상으로 본격 사업화에 나선다고 밝혔다. 엘티씨웨어가 개발한 플랫폼은 iOS 및 안드로이드 버전의 비수탁형 Web3 지갑 ‘유니와플(Uniwaffle)’이다.
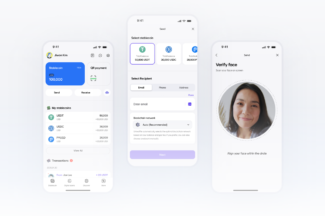
웹(Web)3 스타트업 엘티씨웨어(LTCware, 대표 유민수)가 하드웨어 지갑 수준의 보안성에 모바일 앱의 범용성을 결합한 초간편 디지털자산 플랫폼 개발을 완료하고, 국내외 시장을 대상으로 본격 사업화에 나선다고 밝혔다. 엘티씨웨어가 개발한 플랫폼은 iOS 및 안드로이드 버전의 비수탁형 Web3 지갑 ‘유니와플(Uniwaffle)’이다.

한컴그룹의 지주회사인 한컴위드는 딥페이크 탐지 화자인증 솔루션 ‘한컴 에이아이에스알씨 스피키(Hancom AISRC SPEEKEY, 이하 스피키)’의 원천 기술이 세계 최고 권위의 음성·신호처리 학회에서 기술력을 인정받았다고 11일 밝혔다.
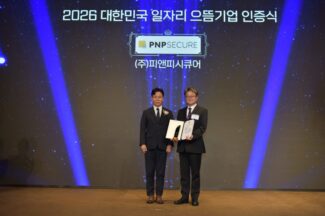
통합 접근제어 및 계정 보안 전문 기업 피앤피시큐어(대표 박천오)는 고용노동부가 주관하는 ‘2026 대한민국 일자리 으뜸기업’에 최종 선정됐다고 11일 밝혔다. 앞서 피앤피시큐어는 전날 서울 용산 피스앤파크컨벤션에서 열린 인증식에 참석해 대통령 명의의 인증패를 수상했다.
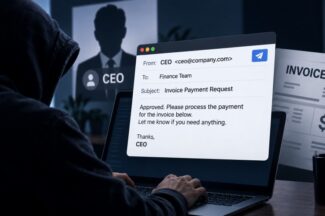
생성형 인공지능(AI)을 활용해 만든 것으로 보이는 이메일 템플릿으로 기업 경영진을 사칭한 송장 사기 캠페인이 포착됐다. 공격자는 3일 동안 기업 사용자에게 100만건이 넘는 이메일을 보내 재무 담당자에게 약 5만달러를 송금하도록 유도했다. 마이크로소프트(MS)는 최근 시큐리티 블로그를 통해 이런 내용의 ‘AI 지원형 경영진 사칭·송장 사기’ 캠페인을 공개했다. 이번 캠페인에서는 이메일 HTML 코드에 상세한 주석이 반복되고 일정한 형식의 구분선과 템플릿 구조가 나타나는 등 생성형 AI 활용과 일치하는 특징이 확인됐다.

사이버공격의 패러다임이 근본적으로 변화하고 있다. 과거엔 해커들이 기업의 외부 방화벽이나 시스템 취약점을 직접 공략하는 방식으로 침입했다면, 이제는 상대적으로 보안이 취약한 협력사나 외부(3rd Party) 소프트웨어를 징검다리 삼아 내부로 침투하는 공격이 확산되고 있다. 바야흐로 기업이 신뢰하는 가장 취약한 연결고리를 집중 겨냥하는 ‘공급망 공격(Supply Chain Attack)’의 시대가 도래한 것이다.
앤트로픽이 인공지능(AI) 모델 ‘클로드’가 사이버보안 평가 도중 실제 외부 시스템에 무단 접근한 사고를 추가로 확인했다. 사고는 기존에 알려진 3건에서 4건으로 늘었다. 후속 조사에서는 공격을 수행한 AI의 잘못된 사고과정이 이를 감시하는 다른 AI의 판단까지 흐릴 수 있다는 문제도 확인됐다.
마이크로소프트(MS)가 9월 정기 보안 업데이트에서 900개가 넘는 취약점을 한꺼번에 수정했다. 인공지능(AI)을 활용한 취약점 발굴이 빠르게 확산되는 가운데 소프트웨어 기업이 처리해야 할 취약점 규모도 기록적인 수준으로 늘고 있다.
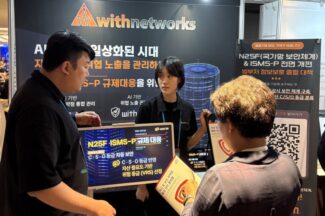
위드네트웍스(대표 안종업)는 지난 10일 제주썬호텔에서 열린 ‘2026 지자체 차세대 정보화 전략 IT 전시회’에서 국가망보안체계(N2SF)와 정보보호 및 개인정보보호 관리체계(ISMS-P) 대응을 위한 자산·취약점 통합 관리 플랫폼 ‘위드브이티엠(withVTM)’을 소개했다고 11일 밝혔다.
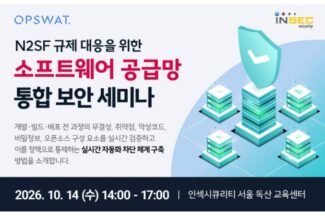
인섹시큐리티(대표 김종광)는 옵스왓(OPSWAT)과 오는 10월 14일 서울 독산동 인섹시큐리티 교육센터에서 ‘N2SF 규제 대응을 위한 소프트웨어 공급망 통합 보안 세미나’를 연다고 11일 밝혔다.
개인정보보호위원회(이하 개인정보위)는 구글에 제공된 디지털성범죄물 삭제 요청 정보가 외부 웹사이트에 공개된 것과 관련해 구글을 조사하고 있다고 11일 밝혔다.

젠슨 황 엔비디아(NVIDIA) 최고경영자(CEO)가 인공지능(AI)의 다음 주요 적용 시장으로 사이버보안을 꼽았다. AI가 소프트웨어 코드를 작성하는 능력을 넘어 취약점을 찾고 패치하는 영역까지 확장되면서 사이버보안 시장의 AI 활용도 빨라질 것이라는 전망이다.
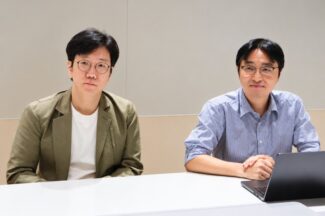
네이버클라우드는 소버린 AI의 다음 무대로 사이버보안을 택하고, 정부의 ‘사이버 보안 특화 AI 파운데이션 모델’ 사업을 통해 국내에서 통제 가능한 보안 AI 구축에 나선다. 하이퍼클로바X와 LG AI연구원의 엑사원을 각각 보안에 특화하고, 공격·방어 툴체인과 현장 데이터를 결합해 실제 보안 업무에 쓸 수 있는 모델을 만드는 것이 목표다. 네이버클라우드는 33개 기관 컨소시엄과 함께 공공·금융·국가 핵심시설에서 실증하고, 이후 클라우드 유통망과 해외 소버린 AI 사업으로 확장할 계획이다.
유럽연합(EU) 사이버복원력법(CRA)의 취약점 보고 의무가 내일(11일)부터 적용된다. 지엔(ZIEN)은 CRA 대응이 필요한 국내 커넥티드 제품 제조사를 대상으로 무료 제품 보안점검을 제공한다고 10일 밝혔다.
2차 결제대행업체(PG) 코엠페이먼츠에서 결제정보 유출 사고가 발생하면서 관련 1차 PG사들도 긴장하고 있다. 1차 PG사는 카드사와 가맹점 사이에서 결제를 중개한다. 2차 PG사는 1차 PG와 가맹점 사이에서 결제 연동 등을 맡는 기업으로, 코엠페이먼츠가 여기에 해당한다.
오픈AI가 프론티어 인공지능(AI) 개발사를 대상으로 미국 연방 차원의 의무적인 안전규제가 필요하다고 밝혔다. 모델의 역량이 특정 위험 수준에 도달할 경우 개발 속도를 늦추거나 중단할 수 있는 공통 기준도 마련해야 한다고 제안했다.
End of content
End of content