에임인텔리전스 “AI 에이전트의 행동, 업무 맥락에서 판단해야”
| | |

에임인텔리전스 “AI 에이전트의 행동, 업무 맥락에서 판단해야”

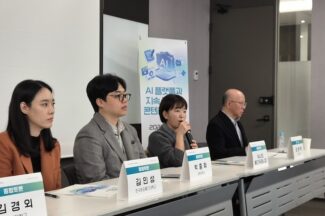
기업들이 인공지능(AI) 에이전트를 도입하는 방식은 다양하다. 업무에 맞는 에이전트를 직접 개발하기도 하고, 여러 에이전트를 연결해 협업하도록 플랫폼을 구축하기도 한다. 하지만 어떤 방식을 선택하든 빠뜨려서는 안 될 것이 있다. 바로 ‘보안’이다. 자동차에 브레이크와 안전벨트가 필요하듯 AI 에이전트에도 위험한 행동을 막고 피해를 줄이는 안전장치가 필요하다. 국내 AI 보안기업 에임인텔리전스는 AI 에이전트가 사용하는 데이터와 도구, 다른 에이전트와의 상호작용을 확인하고 실제 행동까지 통제하는 보안체계가 필요하다고 강조했다. 특히 개별 행동이 허용된 범위에 있는지뿐 아니라 전체 업무의 맥락에서 적절한지 판단하는 것이 중요하다는 설명이다.
KMS랩, 포스코 차세대 포털에 온프레미스 AI 공급
| |

KMS랩, 포스코 차세대 포털에 온프레미스 AI 공급

KMS랩이 자체 개발한 온프레미스 AI 풀스택으로 포스코의 차세대 전사 포털 시스템 구축 사업을 수주하고 1차 시스템 오픈을 완료했다. 26년간 축적한 데이터 처리 기술과 정부의 GPU 지원을 바탕으로 AI 솔루션을 개발·고도화했으며, 7개월간의 기술 검증을 거쳐 대규모 기업 환경에 적용했다. CES 2027 AI 부문 혁신상을 수상한 AI 지식 플랫폼을 앞세워 피지컬 AI와 글로벌 B2B 시장으로 사업을 확대할 계획이다.

접시닦이에서 AI 황제까지…물러난 젠슨 황의 33년
|

접시닦이에서 AI 황제까지…물러난 젠슨 황의 33년

젠슨 황 엔비디아 창업자가 12일(현지시간) 최고경영자(CEO)에서 물러났다. 1993년 회사를 공동 창업한 지 33년 만이다. 그는 대만에서 태어나 어린 나이에 미국으로 건너온 이민자 소년에서 출발해 세계 최초로 시가총액 5조달러를 넘긴 회사의 수장이 되었다. 검은 가죽 재킷 차림으로 무대에 서는 모습 때문에 ‘IT 업계의 록스타’로 불렸지만, 이번에는 사생활 논란 속에서 사임했다.

AI 검색 시대 창작자 보상은?…이용자·창작자 모두 ‘직접 보상’ 선호
| |

AI 검색 시대 창작자 보상은?…이용자·창작자 모두 ‘직접 보상’ 선호

그동안 콘텐츠 창작자의 수익은 검색 유입과 광고에 기대 왔지만, 생성형 인공지능(AI)이 콘텐츠를 학습하거나 답변에 직접 인용하면서 원문 방문이 줄고 있다. 이 가운데 창작자와 이용자 모두 플랫폼에 일괄적으로 대가를 지급하는 방식보다 개별 창작자에게 직접 보상하고 AI 답변에 대한 기여를 눈에 보이게 인정하는 방식을 선호한다는 연구 결과가 나왔다.

AI 에이전트도 관리가 핵심…한컴, 에이전틱 OS 승부수
| | |

AI 에이전트도 관리가 핵심…한컴, 에이전틱 OS 승부수

한글과컴퓨터가 다수의 AI 에이전트를 통합 관리하고 기업 업무에 적용할 수 있는 ‘에이전틱 운영체제(OS)’를 앞세워 기업용 AI 시장 공략에 나선다. 36년간 축적한 문서 데이터 처리 기술을 기반으로 에이전트 간 협업과 업무 자동화는 물론, 보안·권한 통제·비용 관리까지 지원하는 것이 핵심이다. 한컴은 공공·국방·금융 분야를 위한 소버린 에이전틱 OS와 소규모 사업자 대상 클라우드 서비스 노마디안을 통해 시장을 확대할 계획이다.

코난테크놀로지 “전장을 이해하고 스스로 행동하는 국방 AI”
| |

코난테크놀로지 “전장을 이해하고 스스로 행동하는 국방 AI”

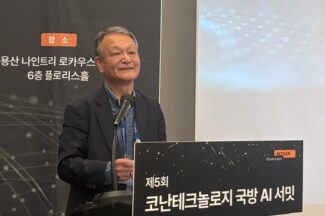
무인 체계와 드론이 전쟁의 모습을 바꾸고 있다. 판단의 속도가 곧 전력인 시대다. 이런 변화 앞에서 우리의 질문은 기술이 정말 현장에서 작동하는가, 장병에게 실제로 도움이 되는 것인가로 쏠린다. 김영섬 코난테크놀로지 대표는 13일 서울 용산 나이트리 로카우스에서 개최된 ‘제5회 코난테크놀로지 국방 AI 서밋 2026’에서 이렇게 말했다. 코난테크놀로지는 이날 행사에서 차세대 국방 AI 사업 비전을 발표했다. 전출처 정보융합분석 플랫폼 ‘코난 아르고엑스(Konan ARGO-X)’을 처음으로 공개했다.

“CVE·패치 나오기 전 악용되는 AI 취약점 공격, ‘런타임 보안’으로 막는다” – 레이븐, 한국 진출
| |

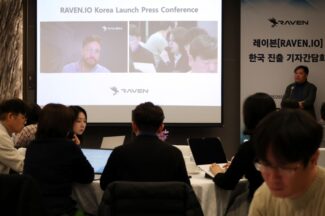
“CVE·패치 나오기 전 악용되는 AI 취약점 공격, ‘런타임 보안’으로 막는다” – 레이븐, 한국 진출

“레이븐은 코드가 실행되는 모든 라이브러리에 설치된 CCTV와 같은 역할을 한다. 실행 중인 라이브러리를 식별하고, 실제 취약점 악용 공격이 발생할 경우 CVE나 보안패치가 없더라도 코드 실행은 물론 네트워크나 파일에 접근하지 못하게 하는 즉각 조치를 수행한다.” PHP2Shell, Node2Shell, Log4Shell 2.0 취약점 공개, AI 허깅페이스 침해와 국내 금융사 해킹 등과 같은 공포스러운 보안 사건 사고가 연일 이어지는 가운데 레이븐이 한국 시장 진출을 알렸다.

일루미오 “한국 금융권, 망분리 넘어 제로 트러스트 서둘러야”
| |

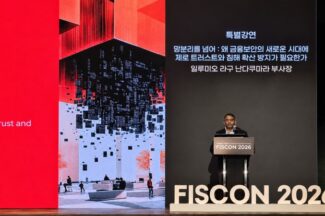
일루미오 “한국 금융권, 망분리 넘어 제로 트러스트 서둘러야”

최근 해킹 사고가 잇따른 한국 금융권이 기존 망분리 체계를 보완하고, 핵심 시스템부터 접근 통제를 세분화하는 ‘제로 트러스트’ 전환을 서둘러야 한다는 제언이 나왔다. “제로 트러스트는 망분리의 반댓말이 아닙니다. 망분리를 훨씬 정교하게 만드는 것입니다.” 라구 난다쿠마라(Raghu Nandakumara) 일루미오 산업전략 담당 부사장은 12일 서울 여의도 콘래드서울에서 열린 금융정보보호 컨퍼런스 ‘피스콘(FISCON) 2026’ 특별강연에서 이같이 강조했다. 은행 전체의 설계를 마칠 때까지 기다리기보다 중요한 시스템 하나부터 보호하기 시작해야 한다는 조언이다.

네이버클라우드 “사이버 팬데믹, 보안 특화 AI가 살길”
| | |

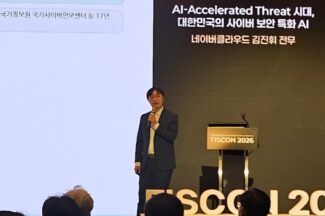
네이버클라우드 “사이버 팬데믹, 보안 특화 AI가 살길”

“저희도 지금 이 순간에 저희 망이 안전한지 모르겠어요. 확신할 수 없고요.” 김진휘 네이버클라우드 전무는 12일 서울 여의도 콘래드서울에서 열린 금융정보보호 컨퍼런스 ‘FISCON 2026’ 특별강연에서 최근의 보안 위협을 ‘사이버 팬데믹’에 비유하며 이렇게 말했다. AI를 활용한 공격이 빨라지면서 네이버도 기존 방어 방식만으로는 안전을 확신하기 어렵다는 설명이다. 네이버클라우드가 보안 특화 인공지능(AI) 파운데이션 모델(보안 특파모) 개발에 나선 배경에도 이러한 위기감이 있다. 김 전무는 “보안을 잘 아는 자체 모델을 만들어야 네이버 그룹을 지킬 수 있다고 판단했다”며 “개발진과 매일 새벽까지 작업하고 있다”고 말했다.

PTC코리아 “방위산업・SLM 사업 개시”
| |

PTC코리아 “방위산업・SLM 사업 개시”

PTC 코리아는 12일 서울 그랜드 인터컨티넨탈 서울 파르나스에서 ‘PTC Innovation Exchange Korea 2026’을 개최했다. 행사와 함께 열린 기자간담회에서 김도균 PTC코리아 대표는 방산 및 항공우주 분야와 서비스수명주기관리(SLM) 사업을 강화하겠다고 밝혔다.

김태수 마이크로소프트 부사장 “AI 공격 빨라지는데, 대응 절차가 병목”
| |

김태수 마이크로소프트 부사장 “AI 공격 빨라지는데, 대응 절차가 병목”

“AI가 취약점을 찾아 공격하는 시간은 점점 더 짧아지고 있습니다. 그런데 방어는 여전히 사람이 판단하고 승인하기를 기다립니다. 대응 절차도 이 속도에 맞게 바뀌어야 합니다.” 김태수 마이크로소프트(MS) 보안 연구 부사장 겸 조지아공과대학교 교수는 12일 서울 여의도 콘래드서울에서 열린 금융정보보호 컨퍼런스 ‘피스콘(FISCON) 2026’ 기조연설에서 이렇게 강조했다. AI가 취약점을 찾아 공격에 활용하는 시간은 짧아지는데, 방어 조직이 영향 분석과 조치 승인에 시간을 쓰면 공격의 속도를 따라잡기 어렵다는 것이다.

연말에도 고삐 죄는 네이버…데이터센터·AI 에이전트·물류 ‘3대 승부수’
| | |

연말에도 고삐 죄는 네이버…데이터센터·AI 에이전트·물류 ‘3대 승부수’

네이버가 연말을 앞두고 주요 사업에 속도를 낸다. AI팩토리 사업을 본격화하기 앞서 20메가와트(MW) 규모 신규 고객을 확보하는 한편, 연내 별도의 AI 에이전트 앱 또한 출시한다. 빠르게 성장하고 있는 쇼핑 사업을 위해 물류 자회사를 설립하고 2030년까지 1조원 가까이를 투자할 계획이다.

박상원 금융보안원장 “해킹 사고 송구, 전 시스템 점검”
| | |

박상원 금융보안원장 “해킹 사고 송구, 전 시스템 점검”

박상원 금융보안원장이 최근 상시평가 시스템에서 발생한 해킹 사고에 대해 사과했다. 박 원장은 12일 서울 여의도 콘래드호텔에서 열린 ‘금융정보보호 콘퍼런스 피스콘(FISCON) 2026’에서 모든 시스템을 점검하고 재발 방지 대책을 마련하겠다고 밝혔다.

End of content

End of content