쿤텍, SW·AI 공급망 보안 플랫폼 ‘이지즈’ GS인증 1등급 획득

쿤텍, SW·AI 공급망 보안 플랫폼 ‘이지즈’ GS인증 1등급 획득

쿤텍(대표 방혁준)은 소프트웨어(SW)·인공지능(AI) 공급망 보안 플랫폼 ‘이지즈(AEZIZ) v3.0’이 한국기계전기전자시험연구원(KTC)의 소프트웨어 품질인증(GS) 1등급을 획득했다고 9일 밝혔다. GS인증은 소프트웨어 진흥법에 따라 소프트웨어의 품질을 평가하는 국가 인증제도다. 기능 적합성과 성능 효율성, 사용성, 신뢰성, 보안성, 유지보수성 등을 평가한다. 이번 인증은 이지즈 v3.0의 소프트웨어 구성 분석(SCA) 기능을 대상으로 진행됐다. KTC는 제품 문서와 실행 소프트웨어의 244개 기능을 평가해 1등급 기준 충족 여부를 확인했다.
앤트로픽 내부 시스템 무단 접근…클로드 계정 정보 노출 가능성

앤트로픽 내부 시스템 무단 접근…클로드 계정 정보 노출 가능성

인공지능(AI) 기업 앤트로픽(Anthropic)의 내부 시스템에 외부 보안 연구업체가 무단으로 접근한 사실이 확인됐다. 이 과정에서 기업용 클로드(Claude) 이용자의 이름과 이메일 주소, 계정 정보 등이 노출됐을 가능성이 있다. 앤트로픽은 지난 10월 8일 제3자 사이버보안 연구업체가 승인 없이 자체 보안 테스트를 수행하던 중 일부 내부 시스템의 데이터에 접근했다고 7일 이용자에게 보낸 개인정보 관련 안내문을 통해 밝혔다.

미토스 등장 반년, 프론티어 AI의 보안 능력은 얼마나 발전했나
| |

미토스 등장 반년, 프론티어 AI의 보안 능력은 얼마나 발전했나

지난 4월 앤트로픽이 ‘클로드 미토스 프리뷰’를 공개했을 때, 보안업계는 놀랐다. AI가 소프트웨어 취약점을 찾아 실제 공격 코드까지 만들었기 때문이다. 반년이 지난 지금, 오픈AI·앤트로픽·구글 등 AI 기업들은 취약점 발견과 공격 검증 능력을 높인 프론티어 모델을 앞다퉈 공개하고 있다. 최근에는 AI가 취약점을 수정하는 패치까지 작성하는 단계에 도달했다.

지정호 토스 CISO “보안 조직, 기업 AX 가능케 해야”
| | |

지정호 토스 CISO “보안 조직, 기업 AX 가능케 해야”

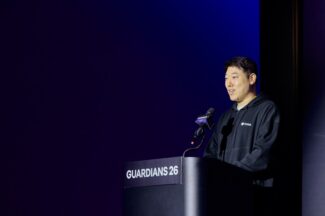
“토스의 모든 보안 조직은 기업의 AX를 막는 조직에서 가능하게 하는 조직으로 일하려고 노력하고 있습니다.” 지정호 토스 정보보호최고책임자(CISO)는 6일 서울 삼성동 코엑스에서 열린 보안 콘퍼런스 ‘토스 가디언즈 26’ 기조연설에서 이렇게 말했다. 그는 “기업의 인공지능 전환(AX)이 빨라지는 만큼, 이제 보안 조직도 새로운 기술을 차단하는 방식에서 벗어나 안전한 활용을 지원하는 방식으로 업무 체계를 바꿔야 한다”고 강조했다.

KISA, 전국 16개 지역정보보호지원센터 구축 완료

KISA, 전국 16개 지역정보보호지원센터 구축 완료

한국인터넷진흥원(KISA)은 과학기술정보통신부, 대전광역시, 대전정보문화산업진흥원과 대전정보보호지원센터 개소식을 열고 전국 16개 지역정보보호지원센터 구축을 완료했다고 6일 밝혔다. KISA는 지역 중소기업의 정보보호 역량을 높이고 보안 지원 사각지대를 줄이기 위해 올해 지역정보보호지원센터를 기존 10곳에서 16곳으로 확대했다.

엠클라우드독, ‘문서중앙화 10대 보안 가이드’ 공개

엠클라우드독, ‘문서중앙화 10대 보안 가이드’ 공개

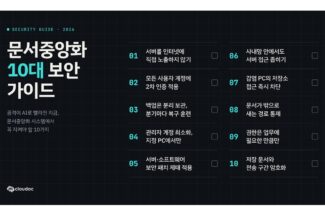
엠클라우드독(대표 유상열)은 기업이 문서중앙화 시스템의 보안 상태를 점검할 수 있는 ‘문서중앙화 10대 보안 가이드’를 공개했다고 6일 밝혔다. 가이드는 한국인터넷진흥원(KISA)과 개인정보보호위원회의 보안 권고·기준을 문서중앙화 환경에 맞춰 10개 항목으로 정리했다. 주요 점검 항목은 외부 접근 차단과 계정 보호, 백업·복구, 사내망 접근 통제, 문서 반출과 권한 관리, 데이터 암호화 등이다.

시큐리티스코어카드, ‘AI 제3자 위험 관리 벤치마크’ 출시

시큐리티스코어카드, ‘AI 제3자 위험 관리 벤치마크’ 출시

시큐리티스코어카드(한국 대표 우청하)는 인공지능(AI) 모델의 제3자 위험 관리와 공급망 보안 업무 수행 능력을 평가하는 ‘AI 제3자 위험 관리 벤치마크(AI TPRM Benchmark)’를 출시했다고 6일 밝혔다. 제3자 위험 관리(TPRM)는 기업이 협력사와 공급업체 등 외부 조직에서 발생할 수 있는 보안 위험을 파악하고 관리하는 체계를 말한다. 이번 벤치마크는 AI 모델이 실제 제3자 위험 관리 업무를 수행하는 능력과 공격자가 입력값을 조작했을 때 대응하는 능력을 함께 평가한다.

아톤, 핀테크 기업 알코즈와 손잡고 일본 보안시장 공략

아톤, 핀테크 기업 알코즈와 손잡고 일본 보안시장 공략

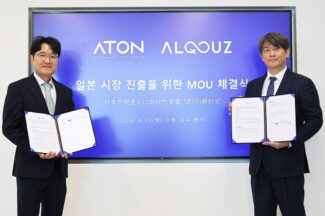
아톤은 일본 핀테크 기업 알코즈(ALQOUZ)와 일본 보안시장 진출을 위한 업무협약(MOU)을 체결했다고 6일 밝혔다. 양사는 지난 9월 서울 성수동 아톤 본사에서 협약을 맺었다. 일본 시장과 사업 정보를 공유하고 현지 잠재 고객과 사업 기회를 공동 발굴하기로 했다.

KISA, 백신으로 취약 소프트웨어 555만건 조치

KISA, 백신으로 취약 소프트웨어 555만건 조치

한국인터넷진흥원(KISA)은 백신업체 4곳과 운영한 ‘보안 취약점 클리닝 서비스’를 통해 올해 이용자 PC에서 발견한 취약 소프트웨어 가운데 555만건의 조치를 지원했다고 6일 밝혔다. 보안 취약점 클리닝 서비스는 PC에 설치된 소프트웨어의 보안 취약점을 찾아 취약한 프로그램을 삭제하거나 보안 패치가 적용된 최신 버전으로 업데이트하도록 안내하는 서비스다. 이용자는 별도 프로그램을 설치하지 않고 기존 백신 프로그램에서 취약점 알림을 받을 수 있다.

금융보안원 사칭 ‘피해금 환급’ 사기 등장

금융보안원 사칭 ‘피해금 환급’ 사기 등장

금융보안원은 보이스피싱 피해자를 상대로 금융보안원을 사칭해 피해금을 환급해주겠다고 속인 뒤 추가 입금을 요구하는 사기 정황을 확인했다고 6일 밝혔다. 사기범은 보이스피싱 피해자에게 카카오톡 등 모바일 메신저로 접근해 금융보안원 명의의 허위 안내문을 전달하고 환급 대상자라고 속인 것으로 확인됐다.

프랑스 국립혈액원도 냉동설비 해킹…협력업체 통해 침입

프랑스 국립혈액원도 냉동설비 해킹…협력업체 통해 침입

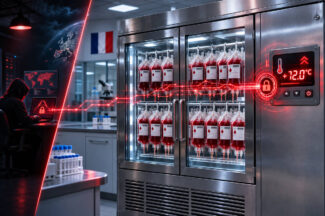
유럽 전역에서 냉장·냉동설비를 노린 사이버공격이 이어지는 가운데 프랑스의 혈액 보관시설도 해킹당했다. 공격자는 혈액제제를 보관하는 냉동설비의 온도 설정을 비정상적으로 높였다. 다만 경보 시스템이 이상을 감지하면서 실제 혈액 손실은 발생하지 않았다.

게임 런처에서 악성코드…’니케’ 운영사, 이용자 점검 권고
|

게임 런처에서 악성코드…’니케’ 운영사, 이용자 점검 권고

‘승리의 여신: 니케’ PC 런처가 악성 프로그램 배포 통로로 이용된 것과 관련해 퍼블리셔 레벨 인피니트가 공식 사과했다. 회사는 이번 보안 사고를 인정하고 현재까지 진행한 조치와 이용자 보호 대책을 공개했다. 아울러 이용자들에게 PC 보안 상태 점검을 권고하고 피해 규모를 파악하기 위한 조사를 이어가고 있다고 전했다.

개인정보위, 안전조치 안내서 개정…AI·패스키·API 보안 반영

개인정보위, 안전조치 안내서 개정…AI·패스키·API 보안 반영

개인정보보호위원회는 공공시스템의 취약점 점검 의무와 인공지능(AI), 새로운 인증 기술 등을 반영한 ‘개인정보의 안전성 확보조치 기준’ 안내서를 개정·발간했다고 5일 밝혔다. 이번 개정은 지난 7월 개정된 안전조치 기준 고시의 내용을 반영하고 변화하는 기술환경에 맞춰 보안조치 해설과 예시를 보완하기 위해 추진됐다.

End of content

End of content