
센스톤, 스케일업 팁스로 30억원 확보…OT 권한 통제 고도화
센스톤(대표 유창훈)은 중소벤처기업부와 중소기업기술정보진흥원(TIPA)이 주관하는 ‘2026년 스케일업 팁스 특화형 2차’에 최종 선정돼 30억원의 정부 연구개발비를 확보했다고 28일 밝혔다.
센스톤(대표 유창훈)은 중소벤처기업부와 중소기업기술정보진흥원(TIPA)이 주관하는 ‘2026년 스케일업 팁스 특화형 2차’에 최종 선정돼 30억원의 정부 연구개발비를 확보했다고 28일 밝혔다.
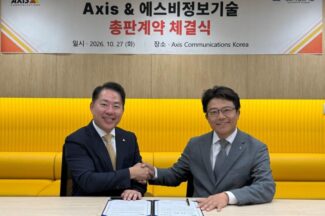
엑시스커뮤니케이션즈코리아(한국 대표 문수현)는 에스비정보기술과 공인 총판 계약을 체결했다고 28일 밝혔다. 이번 계약으로 에스비정보기술은 엑시스의 국내 네 번째 공인 총판으로 합류한다. 기존 공인 총판은 믹스폴, 아이넷뱅크, 웨스코애닉스터코리아다.
파수AI(대표 조규곤)는 국내 기업·기관의 인공지능(AI)·IT·보안 담당자 151명을 대상으로 생성형 AI 사용 실태를 조사한 결과를 담은 ‘통제 밖의 지능-국내 조직의 섀도우 AI 사용 실태와 대응 현황’ 보고서를 발간했다고 28일 밝혔다. 섀도우 AI(Shadow AI)는 조직의 승인이나 관리 없이 임직원이 생성형 AI 서비스를 업무에 사용하는 것을 뜻한다.
태니엄(한국 대표 박영선)은 엔드포인트 행동 기반 탐지와 대응 기능을 강화한 ‘태니엄 시큐리티 오퍼레이션(Tanium Security Operations)’을 재출시했다고 28일 밝혔다. 태니엄은 공격자가 탈취한 계정과 정상적인 IT 관리 도구를 이용하면 기존 악성 파일 중심의 탐지만으로 공격을 구분하기 어려울 수 있다는 점을 이번 제품 개편의 배경으로 제시했다.
세일포인트(한국 대표 지정권)는 연례 컨퍼런스 ‘내비게이트 2026(Navigate 2026)’에서 클라우드 기반 ‘세일포인트 휴먼 패브릭(SailPoint Human Fabric)’의 신규 기능과 온프레미스 제품 ‘아이덴티티IQ 9.0(IdentityIQ 9.0)’을 공개했다고 지난 6일 밝혔다.
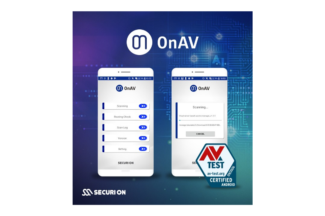
시큐리온(대표 고봉수)은 안드로이드 안티바이러스 솔루션 ‘온백신(OnAV)’이 지난 9월 보안 제품 평가기관 AV-TEST의 성능 평가에서 누적 39번째 인증을 획득했다고 28일 밝혔다. 온백신은 이번 평가에서 최신 안드로이드 악성코드와 최근 4주간 발견된 악성코드 모두 탐지율 100%를 기록했다. 보호와 성능 항목은 각각 6점 만점을 받았으며 사용성은 5점을 받아 총점 17점을 기록했다.
디사일로(대표 이승명)는 중소벤처기업부가 주관하는 기술창업 지원 프로그램 ‘딥테크 팁스(TIPS)’에 선정돼 지난 23일 협약을 체결했다고 28일 밝혔다. 디사일로는 앞으로 3년간 최대 15억원의 정부 연구개발 자금을 지원받아 ‘차세대 동형암호 기반 제로 트러스트 대규모언어모델(LLM) 추론 엔진과 기밀 데이터 AI 서비스’를 개발한다.
바이라인 주간 프리미엄 트렌드 리포트 493호가 발간됐습니다. 이번 호 딥다이브에서는 ‘PHP2Shell, 발견에서 패치까지’를 다뤘습니다. 지난 한 주 동안 놓치지 말았어야 할 국내외 IT 이슈들이 무엇이 있었는지 ▲전기·전자 ▲인터넷·콘텐츠·게임 ▲커머스 물류 ▲디지털 금융 ▲인공지능 ▲엔터프라이즈 IT 등 분야별 핫토픽과 옐로스토리, 딥다이브에서 확인하세요.
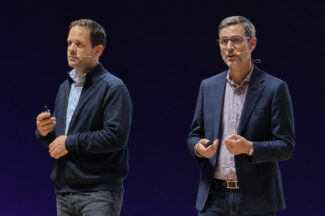
AI가 소프트웨어 개발과 운영 과정에서 발생하는 문제를 스스로 분석하고 해결하는 기술이 IT 운영의 주요 과제로 떠오르고 있다. 클라우드와 AI 확산으로 시스템 복잡성이 커지는 가운데, 데이터독은 장애 원인 분석부터 코드 수정, 보안 위협 탐지까지 지원하는 AI 에이전트를 통해 IT 운영 자동화에 나섰다.
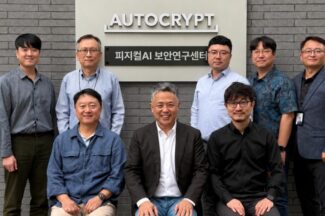
펜타시큐리티와 아우토크립트는 인공지능(AI) 시대에 필요한 사이버보안 원칙을 담은 ‘사이버시큐리티 선언문’을 발표했다고 27일 밝혔다. 양사의 보안 전문가 8명은 AI가 사이버 공격에 활용되는 환경에 대응하기 위한 ‘사이버 방어(Cyber Defence) 3원칙’을 제시했다.
포티넷은 프로그래밍 언어 PHP에서 발견된 고위험 보안 취약점 ‘PHP2Shell’에 대응하기 위한 보안 가이드를 27일 공개했다. 보안 업데이트가 완료되기 전까지 침입방지시스템(IPS)과 웹방화벽 등을 활용해 공격 위험을 줄이고, 업데이트 이후에도 침해 흔적을 조사하도록 권고했다.
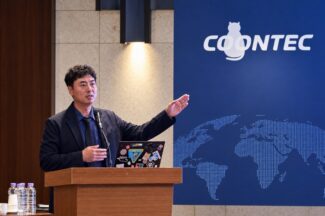
국내 융합 보안 전문기업 쿤텍이 인공지능(AI) 모델 도입부터 에이전트 운영, 데이터 활용까지 아우르는 전주기 보안 제품군을 앞세워 AI 보안 시장 공략에 나선다. 방혁준 쿤텍 대표는 27일 서울 양재동 엘타워에서 열린 기자간담회에서 AI 에이전트 보안 시장의 성장 가능성과 그동안 준비해 온 기술을 소개했다. 쿤텍은 지난해부터 AI 에이전트의 행동을 감시하고 위험한 작업을 실행 전에 차단하는 기술을 개발해 왔다. 여기에 기존 공급망 보안과 데이터 보호 기술을 연계해 보안 범위를 넓혔다.
한국인터넷진흥원(KISA)은 국립한국해양대학교와 함께 선박 사이버 침해사고 대응 기술을 검증하기 위한 시험장을 처음 공개했다고 27일 밝혔다. 양 기관은 이날 부산 국립한국해양대학교에서 공동 시연회를 열고 실제 해역에서 선박 사이버 공격과 탐지·대응 기술을 시험했다.
엔키화이트햇(대표 이성권)은 자바스크립트 실행 환경인 노드.js(Node.js)에서 발견된 고위험 보안 취약점 ‘Node2Shell’을 점검할 수 있는 내부 진단 스크립트를 27일 무료 배포했다. Node.js는 웹서버와 애플리케이션의 백엔드 개발에 사용하는 자바스크립트 실행 환경이다. 이번에 발견된 Node2Shell(CVE-2026-111497)은 압축 데이터를 처리하는 브로틀리(Brotli) 디코더에서 발생하는 취약점이다.
한국인터넷진흥원(KISA)은 프로그래밍 언어 PHP에서 발견된 고위험 보안 취약점 ‘PHP2Shell’에 대응하기 위한 홈페이지 운영자용 안내자료를 26일 배포했다. PHP 사용 여부와 보안 업데이트 방법부터 침해사고가 의심될 때의 대응 절차까지 22개 문답으로 정리했다. PHP2Shell은 웹사이트와 서버 개발에 널리 사용하는 PHP에서 발견된 보안 취약점이다. 특정 조건에서 공격자가 서버에 악성코드를 실행하는 데 악용할 수 있다. KISA는 홈페이지 운영자가 PHP 사용 여부를 확인하고 최신 버전으로 업데이트한 뒤 침해 흔적까지 점검해야 한다고 강조했다.
End of content
End of content