
토스 “앱인토스 미니앱 1만3000개 돌파…AI로 안전성 검수”
권순우 토스 앱인토스팀 프로덕트 오너(PO)는 <바이라인네트워크>가 지난 22일 여의도 FKI타워 컨퍼런스센터에서 개최한 ‘금융 테크 컨퍼런스 2026’에서 금융 앱 안에서 인공지능(AI)이 생성한 외부 코드가 실행되는 만큼 보안과 안전을 중요하게 고려해야 한다고 밝혔다. 이에 미니앱 플랫폼 앱인토스에 맞는 안전장치를 마련하고 있다고 설명했다.
SM엔터테인먼트(SM) 인수 과정에서 시세 조종한 혐의로 기소돼 1심에서 무죄를 선고받은 김범수 카카오 창업자에 대해 검찰이 항소심에서도 재차 15년형을 구형했다.
금융권 정보기술(IT) 예산이 단순 챗봇 실험을 넘어 핵심 업무를 수행하는 에이전트 인공지능(AI) 중심으로 이동하고 있다. 기술 검증(PoC)과 시범 도입에 머물렀던 AI 활용이 실제 업무 적용 단계로 확대되면서, 연간 4000억원이 넘는 금융권 IT 예산에서도 AI 관련 인프라와 서비스 투자가 늘고 있다. 이처럼 AI가 금융사의 실제 업무에 들어가는 사례가 늘면서 금융권의 AI 활용 또한 에이전트 AI 중심으로 확대되면서 생성형 AI 2.0 시대로의 전환도 이어지고 있다.
아마존웹서비스(AWS)가 AI 에이전트 실행 환경을 사전 구축한 하네스 묶음을 선보였다. 에이전트를 만들 때 여러 기본 요소를 직접 조합하지 않고 간단하게 지능형 AI 에이전트를 구축하게 돕는다.
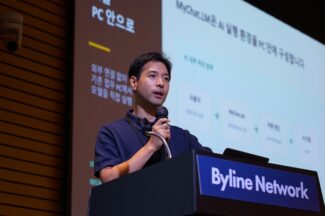
허용준 한국신용정보원 금융AI데이터부 AI개발팀 팀장은 지난 22일 여의도 FKI타워 컨퍼런스센터에서 열린 ‘금융 테크 컨퍼런스 2026’에서 금융권이 업무망에서 AI를 활용하는 데 보안과 혁신금융 서비스 적용 등 여러 제약이 있다고 설명했다. 이에 외부 연결 없이 PC와 내부망에서 AI를 구동할 수 있는 방안을 고민해 금융권 로컬 컴퓨팅 언어모델 엔진 ‘MyChat.LM’을 개발했다고 밝혔다.
국내 게임사들이 20년가량 오래전 출시한 묵은 게임 지식재산권(IP)을 다시 꺼내 들고 있다. IP만 활용해 새로운 게임을 만들거나, 현재 서비스 중인 게임의 과거 시점을 복원하는 클래식과는 다르다. 원작 IP를 현재 환경에서 문제없이 즐길 수 있도록 과거 게임성을 계승하면서 편의성을 강화한 작품이 연달아 모습을 드러내고 있다.
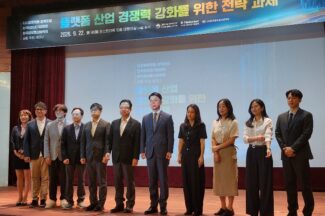
AI 확산으로 플랫폼이 AI 기술을 서비스와 이용자에게 연결하는 핵심 통로로 자리 잡고 있지만, 국내 플랫폼 정책은 여전히 과거의 규제 프레임에 머물러 있다는 지적이 나왔다. 플랫폼을 AI 생태계의 한 축으로 보고 산업·AI 정책과 연계하는 한편, 규제 또한 기업 규모나 선제적 우려보다는 실제 경쟁 제한과 이용자 피해를 중심으로 설계해야 한다는 제안이다.
최근 AI 모델계에 신선한 충격을 던진 새로운 유형의 AI가 등장했다. 타입세이프AI란 스타트업에서 베타로 선보인 ‘제브(JEV)’다. 기존의 언어모델처럼 수다스럽게 떠들지 않고, 말하지 않는 대신 확률만 던지는 모델이다.
옵스왓(OPSWAT) 국내 총판 인섹시큐리티(대표 김종광)가 국가망보안체계(N2SF)에서 보안 등급이 다른 영역 사이의 파일 이동을 안전하게 통제하는 방안을 제시했다. 옵스왓의 ‘메타디펜더(MetaDefender)’를 중심으로 일방향 전송, 악성코드 검사, 파일 검증, ‘콘텐트 무해화(CDR)’기술을 묶어 등급 간 데이터 이동을 통제하는 전략이다.
“전 세계 생성 AI 투자가 이미 50조원에 육박한다고 한다. 이걸 가지고 정말 성과를 내고 있는지 다시 한번 짚어볼 때다. 지금까지는 어떤 모델을 도입하고 이를 잘 이용하는 데 집중했다. 더 중요한 건 어떤 비즈니스에 적용하고 검증할지, 결과를 어떻게 성과로 증명할지다.” 이세영 베스핀글로벌 전무는 22일 <바이라인네트워크>가 여의도 FKI타워 컨퍼런스센터에서 개최한 ‘금융 테크 컨퍼런스 2026’에서 이같이 말했다.
이같이 화두를 던졌다. 자산 관리를 엑셀에 의존한다는 것은, 사실상 가시성을 포기했다는 뜻이라는 지적이다.
윤 상무는 자산을 갖고 있다는 사실과, 그 정보로 다음 행동을 판단할 수 있다는 것은 전혀 다른 문제라고 강조했다. IT 자산의 경계가 빠르게 무너지고 있기 때문이다.
서버와 PC 같은 전통적 하드웨어를 넘어 클라우드·컨테이너·SaaS(서비스형 소프트웨어) 등 데이터센터 밖에 IT 자산이 존재하고, 최근에는 AI 서비스와 로컬 LLM(대형언어모델), MCP(AI 모델과 외부 도구를 연결하는 프로토콜)까지 관리 대상에 새로 편입됐다.
“정보보호 분야에서 전통적인 방어 방식은 더 이상 효과적이지 않습니다.”
엘라스틱의 최고정보보호책임자(CISO) 맨디 앤드레스(Mandy Andress)는 단호했다. 여러 보안 솔루션을 겹겹이 쌓아 해커가 침입에 드는 시간과 비용을 늘림으로써 공격의 실익 자체를 없애는 전통적인 방식은 AI 시대에 유용하지 않다는 지적이다. AI를 이용하면 초단위의 공격이 가능하기 때문에 공격자의 비효율성이 사라진다는 것이다.
배달의민족(배민) 모회사 딜리버리히어로(DH) 인수를 추진하고 있는 우버가 배민 인수를 위한 법적 절차를 밟는다.
전 세계에서 가장 유명한 업무용 메신저 슬랙을 만든 타이니스펙은 원래 게임사였다. 온라인 게임이 잇달아 흥행에 실패하자, 사내에서 쓰던 내부 협업 도구를 제품화한 것이 바로 슬랙이다. 이런 사례는 적지 않다. 게이머들이 애용하는 음성 채팅 서비스 디스코드와 게임 엔진 유니티 역시 유사한 과정으로 탄생했다. 게임 개발 과정에서 쌓은 기술과 경험이 전혀 다른 서비스로 이어진 사례들이다.
“AI 시대의 취약점 관리는 발견보다 빠르고 정확한 검증·조치가 관건입니다.” 한국인터넷진흥원(KISA)이 취약점관리센터를 중심으로 국내외 소프트웨어 취약점을 수집·분석하고, 실제 위험 검증부터 기업의 조치와 정보 전파까지 잇는 대응체계를 강화한다. 인공지능(AI)으로 기반시설의 공개 웹페이지와 주요 소프트웨어를 점검하고 전문가가 결과를 다시 검증하는 방식으로 취약점 대응 속도를 높이는 게 핵심이다.
End of content
End of content