베스핀글로벌 “AI 에이전트 늘려도 성과 없는 이유는 ‘오정렬’”
|

베스핀글로벌 “AI 에이전트 늘려도 성과 없는 이유는 ‘오정렬’”

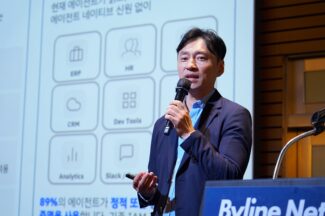
“전 세계 생성 AI 투자가 이미 50조원에 육박한다고 한다. 이걸 가지고 정말 성과를 내고 있는지 다시 한번 짚어볼 때다. 지금까지는 어떤 모델을 도입하고 이를 잘 이용하는 데 집중했다. 더 중요한 건 어떤 비즈니스에 적용하고 검증할지, 결과를 어떻게 성과로 증명할지다.” 이세영 베스핀글로벌 전무는 22일 <바이라인네트워크>가 여의도 FKI타워 컨퍼런스센터에서 개최한 ‘금융 테크 컨퍼런스 2026’에서 이같이 말했다.
KISA “AI 시대 취약점 관리, 발견보다 검증·조치가 관건”
| |

KISA “AI 시대 취약점 관리, 발견보다 검증·조치가 관건”

“AI 시대의 취약점 관리는 발견보다 빠르고 정확한 검증·조치가 관건입니다.” 한국인터넷진흥원(KISA)이 취약점관리센터를 중심으로 국내외 소프트웨어 취약점을 수집·분석하고, 실제 위험 검증부터 기업의 조치와 정보 전파까지 잇는 대응체계를 강화한다. 인공지능(AI)으로 기반시설의 공개 웹페이지와 주요 소프트웨어를 점검하고 전문가가 결과를 다시 검증하는 방식으로 취약점 대응 속도를 높이는 게 핵심이다. 

KISA ″‘한국형 보안 특파모’ 중요, 국가 전략자산으로 만들어야″
| |

KISA ″‘한국형 보안 특파모’ 중요, 국가 전략자산으로 만들어야″

한국인터넷진흥원(KISA)이 한국형 보안 특화 인공지능(AI) 파운데이션 모델(보안 특파모)을 국가 전략자산으로 확보해야 한다고 강조했다. 해외 프론티어 모델만으로는 한국을 겨냥한 공격과 국내 소프트웨어 환경을 충분히 반영하기 어렵고, 국가 핵심 인프라의 시스템 구성과 취약점 정보를 외부 모델에 맡기는 데도 한계가 있다는 판단 때문이다.

IBM “AI 에이전트 통제의 시작은 신원 부여부터”
| | |

IBM “AI 에이전트 통제의 시작은 신원 부여부터”

“업무적으로 AI를 많이 써야 하는 시기가 곧 도래할 것이므로, 기계와 잘 공존할 수단을 마련해야 한다.  아직 AI가 비즈니스를 수행하기엔 신뢰가 떨어지는 게 사실이므로, AI를 잘 통제해야 원하는 방향대로 활용할 수 있다. AI 에이전트의 신원, 권한, 실행, 도구사용을 런타임에서 통제하지 못하는게 문제의 본질이다. 엔터프라이즈 환경에서 에이전틱 AI를 보호하는 것의 시작은 고유한 신원을 AI 에이전트에게 부여하는 것이다.” 최석재 IBM 상무는 22일 여의도 FKI타워 컨퍼런스센터에서 개최된 ‘금융 테크 컨퍼런스 2026’에서 이같이 밝혔다.

제약・바이오 기업의 ‘품질・제조・자산’은 왜 통합돼야 하나
| |

제약・바이오 기업의 ‘품질・제조・자산’은 왜 통합돼야 하나

제약 및 바이오로 대표되는 생명과학 산업의 디지털화 흐름이 거세다. 모든 산업이 AI로 비즈니스를 전면 재설계하는 가운데, 생명과학 분야 산업도 AI 도입을 위한 길로 나아가고 있다. 특히 제약·바이오 산업이 글로벌화되는 가운데 ‘의약품 제조 및 품질관리 기준(GMP)에 대한 요구가 데이터·위험·생애주기관점에서 더 구체화되는 흐름이 뚜렷해졌다. 전산화 시스템뿐 아니라 제조설비와 시험·계측기의 상태·이력·성능 데이터까지 품질시스템의 일부로 보는 접근이 확대되고 있다.

공공 부문 민간 클라우드 등급 개편·검증 일원화…N2SF 적용도 확산
| |

공공 부문 민간 클라우드 등급 개편·검증 일원화…N2SF 적용도 확산

국가정보원(원장 이종석, 이하 국정원)이 공공기관의 업무·데이터를 C·S·O로 분류하는 국가망보안체계(N2SF)에 맞춰 민간 클라우드의 보안검증 등급을 개편하고, 과학기술정보통신부의 클라우드 보안인증(CSAP)과 국정원 보안검증으로 이원화된 절차를 국정원 체계로 일원화하는 방안을 추진한다. 국정원은 N2SF의 공공기관 적용 범위도 넓힌다. 정부 정보화사업의 기획·예산 단계부터 N2SF 보안대책을 반영하고, 공공기관의 사이버보안 실태평가 기준도 N2SF 적용 여부를 중심으로 개편할 방침이다.

국정원, 첨단기술 노린 계정 탈취·공급망 공격 경고
| |

국정원, 첨단기술 노린 계정 탈취·공급망 공격 경고

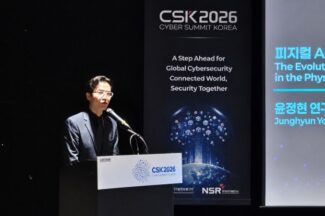
국가정보원(원장 이종석, 이하 국정원)은 최근 첨단기술 기업들이 계정 탈취와 공급망 공격 등 이미 알려진 해킹 수법으로 큰 피해를 보고 있다고 진단했다. 국정원은 18일 서울 강남구 코엑스에서 열린 ‘사이버 서밋 코리아(Cyber Summit Korea·CSK) 2026’에서 최근 사이버위협 동향과 국내 기업을 겨냥한 해킹 사례를 소개했다. 이날 국정원은 “인공지능(AI)으로 공격 속도가 더 빨라질 수 있다”며 “기업이 기본적인 보안 허점부터 줄여야 한다”고 강조했다.

오픈AI, ‘에이전트 API’ 출시…에이전트 경쟁 2막
| |

오픈AI, ‘에이전트 API’ 출시…에이전트 경쟁 2막

오픈AI가 최근 장기 실행 에이전트를 위한 실행 체계(하네스)를 API로 제공하기 시작했다. 코덱스, 챗GPT 등에 사용되는 오픈AI의 AI 에이전트 런타임을 API로 제공함으로써, AI 에이전트를 구축할 때 필요한 복잡한 프레임워크 구축과 인프라 관리 부담을 줄인다. AI 기업 간 경쟁이 모델 자체에서 에이전트 실행을 위한 인프라 플랫폼으로 옮겨가는 양상이다.

에버퓨어 “AI 시대, 앱보다 데이터가 중심”
| |

에버퓨어 “AI 시대, 앱보다 데이터가 중심”

에버퓨어가 AI 시대의 데이터 중심 인프라 전환 필요성을 강조했다. 데이터 파편화와 다크 데이터 문제를 지적하고, 4단계 데이터 분류 프레임워크와 엔터프라이즈 데이터 클라우드(EDC) 전략을 제시했다. 국내 올플래시 스토리지 시장 성장과 네오 클라우드 사업자들의 인프라 투자 확대 등 시장 동향도 공유했다.

국정원, 레드티밍·안전성 평가로 공공기관 AI 검증한다
| |

국정원, 레드티밍·안전성 평가로 공공기관 AI 검증한다

국가정보원(원장 이종석)이 공공기관의 인공지능(AI) 도입·활용 전반을 레드티밍과 국가안보 분야 안전성 평가로 검증하는 체계를 마련한다. 공공기관에 구축된 AI 시스템과 인프라는 공격자 관점에서 취약점을 찾고, AI 모델 자체는 사이버보안과 화학·생물학·방사능·핵·폭발물(CBRN-E), 국가 핵심시설 등과 관련한 유해 답변을 내놓는지 평가하는 방식이다.

이종석 국정원장 “사이버보안은 AI 혁신의 필수 조건”…‘CSK 2026’ 개막
| |

이종석 국정원장 “사이버보안은 AI 혁신의 필수 조건”…‘CSK 2026’ 개막

“보안은 혁신의 발목을 잡는 걸림돌이 아니라 혁신을 가능하게 하는 필수 조건입니다.”

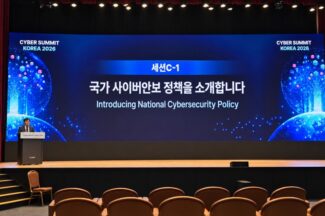
이종석 국가정보원장은 17일 서울 강남구 코엑스에서 열린 ‘사이버 서밋 코리아 2026(Cyber Summit Korea 2026, CSK 2026)’ 개회사에서 인공지능(AI)과 클라우드로 연결된 디지털 환경에서는 사이버보안이 국가 경쟁력을 좌우하는 기반이 된다고 강조했다.

김유원 네이버클라우드 대표 “보안 특파모는 국가의 핵심 인프라”
| |

김유원 네이버클라우드 대표 “보안 특파모는 국가의 핵심 인프라”

“보안 특화 인공지능(AI) 파운데이션 모델은 한 기업을 위한 기술이 아니라 국가 경쟁력을 위한 핵심 인프라라고 생각합니다.” 김유원 네이버클라우드 대표는 17일 서울 강남구 코엑스에서 열린 ‘사이버 서밋 코리아 2026(CSK 2026)’ 기조연설에서 이렇게 말했다. AI가 취약점을 찾고 공격하는 속도가 사람의 대응 속도를 앞지르는 만큼, 국내에서 통제할 수 있는 보안 AI를 만들고 이를 민간과 정부, 국제사회가 함께 활용하는 생태계로 확장해야 한다는 것이다.

정부, 독파모 후속 지원 재검토
| |

정부, 독파모 후속 지원 재검토

정부가 국내 독자 인공지능(AI) 파운데이션 모델(독파모) 사업의 후속 지원 방향을 다시 검토하고 있다. 기존에는 민간 기업 간 경쟁을 통해 국가대표급 AI 모델을 선발하는 데 초점을 맞췄다면, 앞으로는 독파모를 통해 개발한 AI의 산업·서비스 활용도를 높이는 한편 최상위 수준의 AI 모델 개발은 별도 사업으로 추진하는 방향으로 정책을 재설계할 전망이다.

‘태니엄 아틀라스’, 엔드포인트 취약점 탐색부터 패치까지 AI로 한번에
| |

‘태니엄 아틀라스’, 엔드포인트 취약점 탐색부터 패치까지 AI로 한번에

기업이 관리해야 할 PC와 서버, 소프트웨어가 늘면서 엔드포인트에서 발생하는 데이터도 빠르게 증가하고 있다. 여기에 공격 속도까지 빨라지면서 사람이 여러 보안 도구를 오가며 데이터를 확인하고 대응하는 기존 방식에는 한계가 있다는 게 태니엄의 진단이다.

End of content

End of content