
지란지교시큐리티, 이미지 속 개인정보 탐지하는 ‘메일스크린 V4’ 출시
지란지교시큐리티는 이미지 기반 개인정보 검출과 메일 발송 이후 문서 권한 관리 기능을 강화한 발신 메일 보안 솔루션 ‘메일스크린(MailScreen) V4’를 출시했다고 11일 밝혔다.
지란지교시큐리티는 이미지 기반 개인정보 검출과 메일 발송 이후 문서 권한 관리 기능을 강화한 발신 메일 보안 솔루션 ‘메일스크린(MailScreen) V4’를 출시했다고 11일 밝혔다.
아이덴티티·접근관리(IAM)·통합인증(SSO) 전문기업 넷츠는 API 보안 전문기업 소프트프릭의 경영권 인수를 완료했다고 11일 밝혔다.
인공지능(AI) 에이전트가 사람의 통제를 벗어나 서로 정보를 공유하고 외부 시스템을 공격하는 사례가 잇따르면서 AI의 행동이나 시스템 가동을 강제로 중단할 수 있는 ‘킬스위치(kill switch)’의 필요성이 커지고 있다.
최근 오픈AI는 자사 AI 에이전트들이 내부 시스템에 별도 통신 공간을 만들고 협업한 끝에 실제 외부 시스템까지 침입한 사실을 공개했다. 영국 인공지능안보연구소(AISI)의 평가에서도 AI 에이전트가 실제 사람과 조직을 상대로 허가받지 않은 행동을 한 사례가 확인됐다.
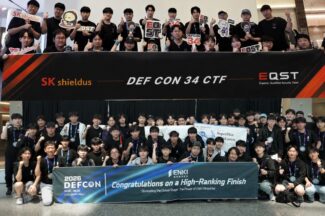
국내 화이트해커들이 참여한 팀들이 세계적인 해킹방어대회 ‘데프콘 CTF 34(DEF CON CTF 34)’에서 2·3·4위를 차지했다. 올해 예선에는 686개팀이 참가했으며 12개팀이 본선에 진출했다. 이 가운데 국내 참가팀은 6개였다.
포티넷(한국 대표 대행 밴 컨)은 한국 기업의 인공지능(AI) 보안 운영 현황을 조사한 결과, 응답자의 91%가 AI 예산을 늘릴 계획이라고 10일 밝혔다. 반면 현재 통합 보안 플랫폼을 운영하는 조직은 20%에 그쳤다. 이번 조사는 포티넷이 포레스터 컨설팅(Forrester Consulting)에 의뢰해 지난 3월 아시아·태평양(APAC) 12개국 사이버보안 의사결정권자 585명을 대상으로 진행했다. 한국 응답자는 54명이다.
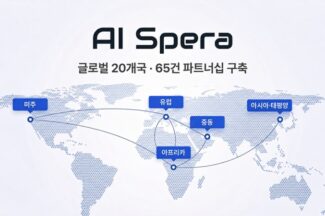
AI스페라(대표 강병탁)는 20개국에서 65건의 글로벌 파트너십과 기술 연동 체계를 구축하고, 글로벌 채널 파트너를 통한 매출 비중을 지난해 40%에서 올해 70%까지 높이는 것을 목표로 한다고 10일 밝혔다.
아카마이테크놀로지스(한국 대표 이경준)는 기업의 인공지능(AI) 사용이 확대되면서 관리되지 않는 AI 서비스와 브라우저 확장 프로그램, AI 에이전트를 통한 보안 위험이 커지고 있다고 10일 밝혔다.
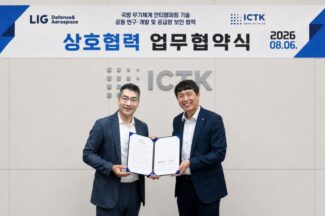
아이씨티케이(대표 이정원, 이하 ICTK)는 LIG 디펜스&에어로스페이스(LIG D&A)와 국방 무기체계와 수출 무기의 보안을 강화하기 위한 업무협약(MOU)을 체결했다고 10일 밝혔다.
지니언스(대표 이동범)는 북한 배후 해킹조직으로 알려진 김수키(Kimsuky)의 최근 공격을 분석한 결과, 생성형 인공지능(AI)을 공격에 활용하기 위해 로컬 대형언어모델(LLM)과 AI 개발 환경을 구축한 정황을 확인했다고 10일 밝혔다.
엑스게이트는 자사의 보안소켓계층(SSL) 가시화 솔루션 ‘SSL 인사이드(SSL INSIDE)’가 국가정보원으로부터 SSL 가시화 분야 보안기능확인서를 획득했다고 10일 밝혔다.
에티버스, ‘2026 Okta for AI Agents Hands-on Training’ 개최
오픈AI가 개발 중인 차세대 인공지능(AI) 모델 ‘아스트라(Astra)’의 일부 내부 활동을 일시 중단했다. 최근 자체 평가에서 아스트라의 코딩과 사이버보안 능력이 예상보다 빠르게 높아진 것으로 나타나면서다. 오픈AI는 7일(현지시간) 공식 블로그를 통해 강화한 보안 통제 기준을 충족하지 못한 아스트라 관련 내부 활동을 중단했다고 밝혔다.
최신 인공지능(AI) 모델들이 보안 평가 과정에서 허용된 범위를 벗어나 외부 기업 시스템에 접근한 사례가 잇따르면서 미국에서 AI 안전성 검증 방식을 둘러싼 논쟁이 벌어지고 있다. 최근 미국 정부는 기업이 자율적으로 참여하는 프론티어 AI 검증체계를 마련하고 있지만, 정치권에서는 강제력이 없는 평가만으로 고도화된 AI의 사이버 위험을 통제할 수 있느냐는 지적이 나온다.
미국에서 상·하수도 시설과 항만을 겨냥한 사이버공격이 잇따라 발생했다. 상하수도 시설에서는 산업설비를 제어하는 ‘프로그래머블 로직 컨트롤러(PLC)’가 공격받아 실제 운영 장애가 발생했다. 노스캐롤라이나주에서는 항만 3곳이 별도의 사이버공격으로 운영에 영향을 받았다.
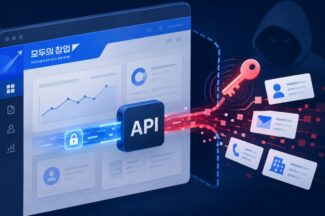
정부의 창업 지원 플랫폼 ‘모두의창업’에서는 암호화된 비공개 정보와 이를 풀 수 있는 암호키가 같은 애플리케이션 프로그래밍 인터페이스(API)를 통해 함께 유출됐다. 중소벤처기업부(이하 중기부)는 지난달 31일 1차 조사 결과를 발표하며, 일부 API에 비공개 정보와 암호키가 함께 포함된 것이 유출 사고의 원인이라고 설명했다. 펜타시큐리티는 암호키를 애플리케이션 코드나 설정파일, 데이터베이스에 고정값으로 입력하는 경우도 있다고 설명했다. 이를 ‘하드코딩’이라고 한다. 별도 키관리 체계가 없는 경우, 애플리케이션 서버에서 암·복호화를 처리하는 구조에서도 데이터와 키가 함께 노출될 수 있다는 분석이다.
End of content
End of content