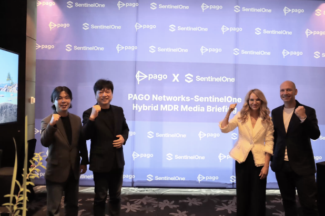
파고네트웍스, 센티넬원 위협분석 역량 결합한 ‘하이브리드 MDR’ 출시 “AI 기술과 속도로 보안운영”
|

파고네트웍스, 센티넬원 위협분석 역량 결합한 ‘하이브리드 MDR’ 출시 “AI 기술과 속도로 보안운영”

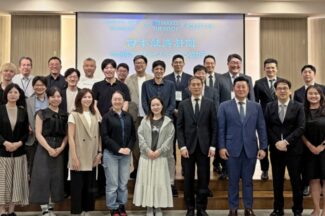
AI를 활용한 사이버공격 위협이 크게 확산되고 있는 가운데, 국내 매니지드 위협 탐지 대응 서비스(MDR) 전문 기업인 파고네트웍스가 글로벌 사이버보안 기업인 센티넬원의 AI 기반 위협 분석 전문가와 서비스 역량을 결합해 ‘하이브리드 MDR’을 선보였다. 파고네트웍스는 16일 서울 여의도 콘래드호텔에서 개최한 기자간담회에서 센티넬원의 통합 사이버보안 서비스 ‘웨이파인더 위협 헌팅(Wayfinder Threat Hunting)’과 파고네트웍스의 24×7 MDR 운영 서비스를 결합한 AI 기반 공동 보안 운영 서비스인 ‘하이브리드 MDR’을 출시한다고 공식 밝혔다.
깃허브 접속 권한 정보 다수 유출…경찰청, 기업에 긴급 점검 권고

깃허브 접속 권한 정보 다수 유출…경찰청, 기업에 긴급 점검 권고

경찰청 국가수사본부는 소프트웨어 개발 플랫폼 깃허브(GitHub)의 접속 권한 정보가 다수 유출된 사실을 확인해 수사하고 있다고 14일 밝혔다. 공격자가 유출된 토큰을 확보하면 이용자의 권한 범위 안에서 비공개 저장소에 접근할 수 있다. 저장소에 내부 시스템의 주소나 계정정보, 인증키 등이 포함돼 있다면 이를 이용해 기업 시스템에 침입할 가능성도 있다.

안랩, 2분기 피싱 문자 62.68%는 ‘대출 사기’

안랩, 2분기 피싱 문자 62.68%는 ‘대출 사기’

안랩은 올해 4월부터 6월까지 탐지한 피싱 문자를 분석한 ‘2026년 2분기 피싱 문자 트렌드 보고서’를 발표했다고 15일 밝혔다. 안랩은 에이전틱 인공지능(AI) 보안 플랫폼 ‘안랩 AI 플러스(AhnLab AI PLUS)’를 기반으로 피싱 문자를 탐지·분석했다.

End of content

End of content