
모니터랩, 가트너 클라우드 WAAP 보고서 대표 벤더 2년 연속 선정
모니터랩은 글로벌 시장조사업체 가트너가 발간한 ‘클라우드 웹 애플리케이션·응용프로그램 인터페이스 보호 마켓 가이드’의 대표 벤더에 2년 연속 이름을 올렸다고 25일 밝혔다.

모니터랩은 글로벌 시장조사업체 가트너가 발간한 ‘클라우드 웹 애플리케이션·응용프로그램 인터페이스 보호 마켓 가이드’의 대표 벤더에 2년 연속 이름을 올렸다고 25일 밝혔다.
카스퍼스키(한국 대표 이효은)는 세계 16개국 기업의 기술 전문가를 조사한 결과 응답자의 69%가 사이버 회복력을 높이기 위해 협력업체의 보안 비용을 분담할 의향이 있다고 답했다고 25일 밝혔다.

금융사기 방지 플랫폼 더치트는 동일한 연락처나 계좌번호, 가상자산 지갑주소가 등록된 사기 피해자들을 연결하는 ‘공동대응’ 서비스를 오는 26일 출시한다고 25일 밝혔다.

SGA솔루션즈는 서버 보안 솔루션 ‘레드캐슬(RedCastle) V6.0 for Windows Server 2025 R3’가 공통평가기준(CC) 인증의 평가보증등급(EAL) 4를 획득했다고 25일 밝혔다.
과학기술정보통신부(이하 과기정통부)와 국가정보원(이하 국정원)은 소프트웨어(SW) 개발·공급 단계의 보안을 강화하고 공급망 공격의 연쇄 피해를 줄이기 위한 ‘SW 공급망 보안 강화 로드맵’을 마련했다고 24일 밝혔다.
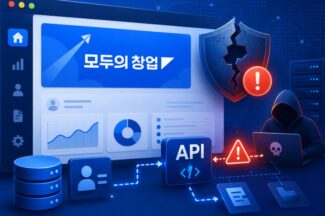
정부 창업 지원 플랫폼 ‘모두의창업’에서 발생한 정보 유출 사고는 데이터베이스 침입이 아닌 ‘백엔드 애플리케이션 프로그래밍 인터페이스(API)’에 비정상적으로 접근하는 과정에서 발생한 것으로 파악됐다. 이번 사고와 관련해 API 보안을 전문으로 다루는 보안기업들은 공개된 정황만으로 공격 방식을 확정하기는 어렵다고 분석했다. 다만 화면에서 숨긴 정보가 API 응답에도 포함됐는지, 서버가 요청자의 접근 권한을 확인했는지, 반복적인 정보 조회를 탐지했는지를 중심으로 사고 구조를 살펴볼 수 있다고 설명했다.

수산아이앤티는 국내 주요 통신사에 공급하는 ‘디바이스 인증 서비스’ 운영 체계로 정보보호 경영시스템 국제표준인 ISO/IEC 27001 인증을 획득했다고 24일 밝혔다.

에스투더블유(S2W)는 일본법인 출범을 공식화하고 현지 공공·민간 시장 공략에 나선다고 24일 밝혔다.

파이오링크는 한국인터넷진흥원(KISA), 한국통신인터넷기술, 에어키와 구성한 컨소시엄을 통해 ‘필리핀 국가사이버안전센터 구축 사업’의 사업관리 컨설팅(PMC) 용역을 수주했다고 24일 밝혔다.

인섹시큐리티는 23일 서울 금천구 독산동 인섹시큐리티 교육센터에서 기업·공공기관 보안 담당자를 대상으로 옵스왓(OPSWAT)의 ‘제로 트러스트 기반 파일 보안 세미나’를 열고, 파일 유입 단계에서 악성 요소를 검증하고 제거하는 보안 전략을 소개했다.
아톤은 문자 발송 단계에서 악성 웹주소(URL)와 스팸 메시지를 탐지·차단하는 서비스형 소프트웨어(SaaS) 보안 솔루션 ‘버프(BUF·Bad URL Farm)’를 통해 대량문자 전송자격인증 대응 사업을 확대한다고 24일 밝혔다.
“인공지능(AI) 해커의 공격은 순식간에 이뤄집니다. 취약점 탐지부터 빈틈 파고들기(익스플로잇)까지 걸리는 시간이 일 단위에서 분 단위로 단축됐습니다. 해법은 사후 패치가 아니라 공격을 당하기 전에 안전한 보안 구조를 이미 만드는 것입니다.”

“공격자가 최종 목표를 달성하는 데까지는 약 1시간 정도면 충분합니다. 반면 보안팀이 이를 탐지하고 조치하는 데는 약 11일이 걸립니다.” 가 지난 18일 서울 송파구 잠실 롯데호텔 3층 크리스탈볼룸에서 개최한 ‘사이버보안 기술 전략 컨퍼런스’에서 이건용 안랩 팀장은 이같이 밝혔다.

권혁인 멘로시큐리티 상무는 지난 18일 서울 잠실 롯데호텔에서 열린 ‘사이버보안 기술 전략 컨퍼런스 2026’에 참석해 이처럼 말했다.
이날 권 상무는 AI 에이전트 시대에 대비해야 하는 세 가지 보안 위협 지점을 제시하고, 멘로 에이전트 런타임 시큐리티(MARS)를 통한 해결책을 소개했다. 보안 위협 지점으로는 ▲과도한 접근 권한 ▲악의적인 데이터 판별 불가 ▲내부 데이터 유출이 분석됐다.

황범석 이글루코퍼레이션 기술위원은 지난 18일 서울 잠실 롯데호텔에서 열린 ‘바이라인네트워크 사이버보안 기술 전략 컨퍼런스 2026’에 참석해 이처럼 말했다. 이날 황 위원은 최신 SOC 운영 현황을 점검하고, 자율형 SOC 구축의 필요성을 강조했다.
자율형 SOC의 필요성은 날이 갈수록 강해지고 있다. 미토스 사태가 최근 SOC 운영 현황에 가장 영향을 끼친 것으로 풀이된다. 황 위원은 최근 LLM을 통한 공격이 가능해지면서 취약점 발견부터 무기화까지 걸리는 시간이 약 1000배 단축됐다고 밝혔다. 제로데이(알려지지 않거나 알려졌으나 패치되지 않은 보안 취약점) 및 원데이(취약점이 발견되고 이에 대한 패치가 발표됐지만 아직 적용되지 않은 상태일 때)를 노린 공격이 가속하고 있다. 이에 따라 공격자는 즉시 공격하지만 방어는 복잡한 보고 체계를 거쳐야 하는 대응 시간의 비대칭성도 확대됐다.
End of content
End of content