아우토크립트, 미디어텍 칩셋 취약점 2건 찾아…CVE 등록
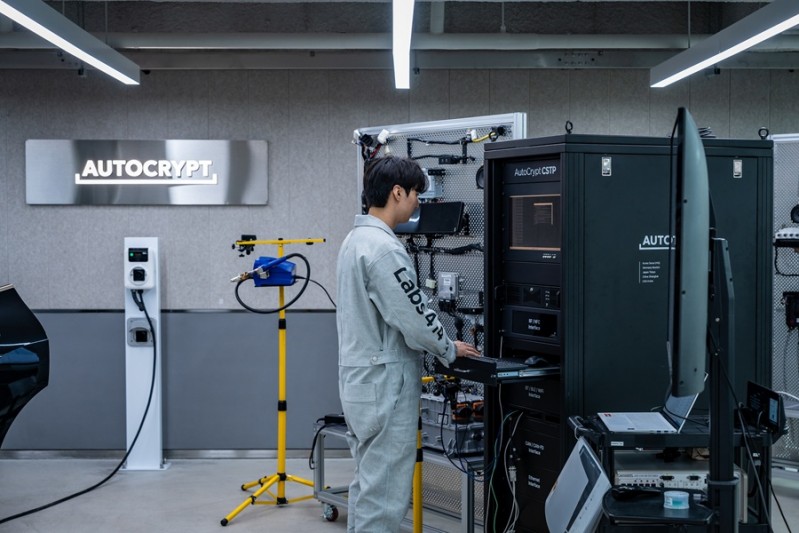
아우토크립트(대표 이석우·김덕수)가 미디어텍(MediaTek) 칩셋과 관련 소프트웨어에서 보안 취약점을 찾아 제조사와 오픈소스 커뮤니티에 제보하고, 관련 취약점 2건은 국제 보안 취약점 식별 체계인 공통 취약점 및 노출(CVE)에 등록됐다고 29일 밝혔다.
아우토크립트 레드팀은 올해 상반기 미디어텍 시스템온칩(SoC)과 해당 부트 환경에서 사용하는 오픈소스 임베디드 커널 ‘리틀 커널(Little Kernel·LK)’을 대상으로 보안 연구를 진행했다.
미디어텍은 아우토크립트가 제보한 취약점을 ‘CVE-2026-20466’으로 등록했다. 아우토크립트는 미디어텍 버그바운티 프로그램을 통해 추가 취약점에 ‘CVE-2026-50971’을 부여받고 포상도 받았다. 버그바운티는 기업이 자사 제품이나 서비스의 취약점을 발견해 신고한 연구자에게 보상하는 제도다.
LK 프로젝트에 제보한 취약점은 오픈소스 프로젝트의 공식 업스트림 패치에도 반영됐다. 업스트림 패치는 소프트웨어의 원본 프로젝트에 수정사항을 적용해 이후 배포 버전에도 반영될 수 있도록 하는 방식이다.
아우토크립트는 차량과 모빌리티 시스템을 대상으로 취약점 분석과 퍼징(Fuzzing), 침투 테스트 등을 진행해왔다. 퍼징은 프로그램에 비정상적이거나 무작위 데이터를 반복 입력해 예상하지 못한 오류와 취약점을 찾는 기법이다.
아우토크립트는 지난 8월 열린 ‘데프콘(DEF CON) 34’의 자동차 해킹대회 ‘카 해킹 빌리지 CTF(Car Hacking Village CTF)’에서 83개팀 가운데 1위를 차지했다.
김덕수 아우토크립트 대표는 “이번 연구는 자동차를 넘어 다양한 임베디드 환경에서 사용되는 저수준 소프트웨어와 하드웨어 보안 영역까지 연구 범위를 확대하고 있다는 점에서 의미가 있다”며 “앞으로도 제조사와 오픈소스 커뮤니티와 협력해 발견된 취약점이 신속하게 개선될 수 있도록 책임 있는 보안 연구를 지속하겠다”고 말했다.
글. 바이라인네트워크
<곽중희 기자>god8889@byline.network
함께 보면 좋은 자료