
개인정보위, ‘글로벌 AI 프라이버시 포럼’ 개최
개인정보보호위원회(이하 개인정보위)는 29일 서울 양재 엘타워에서 국내외 개인정보 보호·인공지능(AI) 분야 정부와 국제기구, 기업, 학계 전문가가 참여하는 ‘글로벌 AI 프라이버시 포럼(Global AI Privacy Forum)’을 개최한다고 28일 밝혔다.
개인정보보호위원회(이하 개인정보위)는 29일 서울 양재 엘타워에서 국내외 개인정보 보호·인공지능(AI) 분야 정부와 국제기구, 기업, 학계 전문가가 참여하는 ‘글로벌 AI 프라이버시 포럼(Global AI Privacy Forum)’을 개최한다고 28일 밝혔다.
카스퍼스키(한국 대표 이효은)는 안티바이러스 데이터베이스(DB) 개발·배포 과정에 적용한 보안 통제가 미국공인회계사협회(AICPA)의 ‘서비스 조직 통제 2(SOC 2) 타입 II’ 기준에 부합하는지에 대한 독립 감사를 완료했다고 28일 밝혔다.
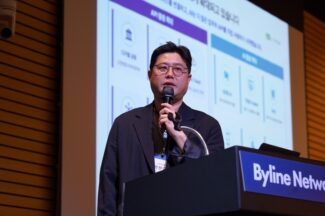
소프트프릭이 인공지능(AI) 시대에 필요한 ‘애플리케이션 프로그래밍 인터페이스(API)’ 보안의 핵심으로 ‘API 거버넌스’를 제시했다. 공격 트래픽을 차단하는 데 그치지 않고 기업 안에 어떤 API가 존재하는지 찾은 뒤, 누가 어떤 권한으로 사용하고 어떤 데이터가 오가는지까지 지속적으로 관리해야 한다는 전략이다. 소프트프릭은 AI 에이전트 확산으로 API 보안의 중요성이 더 커지고 있다고 봤다. 기존에는 사용자나 애플리케이션이 개별 API를 호출했다면, AI 에이전트는 사용자의 요청을 해석한 뒤 필요한 API를 스스로 선택하고 여러 API를 연속으로 호출한다.
한국인터넷진흥원(KISA)은 과학기술정보통신부와 ‘제1회 디지털 시대의 법(Law for Digital) 학술 경연대회’를 열고 10월20일까지 참가자를 모집한다고 28일 밝혔다. 올해 처음 열리는 이번 대회는 인공지능(AI)과 디지털 전환으로 발생하는 법적 쟁점을 찾고 관련 법·제도 과제를 논의하기 위해 마련됐다.

기업 보안 책임자 10명 중 4명은 최근 1년 동안 직원의 음성통화에서 딥페이크를 활용한 사회공학 공격을 경험한 것으로 조사됐다.
“인공지능(AI) 시대에는 침해 자체를 완전히 막는 것은 어렵습니다. 침해 이후 확산을 막는 구조가 중요합니다. 그 핵심 기술이 마이크로세그멘테이션입니다.” 양경윤 일루미오코리아 대표는 <바이라인네트워크>가 개최한 ‘금융 테크 컨퍼런스 2026’에서 이같이 강조했다. 양 대표는 AI 활용이 늘고 기존 망분리 체계가 완화되면서 기업이 ‘제로 트러스트’를 실제 시스템에 구현하는 방법을 고민해야 한다고 강조했다. 그는 “침해를 가정한 구축을 어떻게 해야 하느냐고 했을 때 가장 먼저 이야기하는 것이 마이크로세그멘테이션”이라고 말했다. 마이크로세그멘테이션은 시스템과 워크로드를 작은 단위로 나눈 뒤 필요한 통신만 허용하는 방식이다. 공격자가 한 시스템에 침투하더라도 다른 서버나 서비스로 이동하지 못하도록 통신 경로를 세밀하게 통제한다.
옵스왓(OPSWAT) 국내 총판 인섹시큐리티(대표 김종광)가 국가망보안체계(N2SF)에서 보안 등급이 다른 영역 사이의 파일 이동을 안전하게 통제하는 방안을 제시했다. 옵스왓의 ‘메타디펜더(MetaDefender)’를 중심으로 일방향 전송, 악성코드 검사, 파일 검증, ‘콘텐트 무해화(CDR)’기술을 묶어 등급 간 데이터 이동을 통제하는 전략이다.
네이버클라우드, DB·서버 접근제어 통합 보안 서비스 출시
“정보보호 분야에서 전통적인 방어 방식은 더 이상 효과적이지 않습니다.”
엘라스틱의 최고정보보호책임자(CISO) 맨디 앤드레스(Mandy Andress)는 단호했다. 여러 보안 솔루션을 겹겹이 쌓아 해커가 침입에 드는 시간과 비용을 늘림으로써 공격의 실익 자체를 없애는 전통적인 방식은 AI 시대에 유용하지 않다는 지적이다. AI를 이용하면 초단위의 공격이 가능하기 때문에 공격자의 비효율성이 사라진다는 것이다.
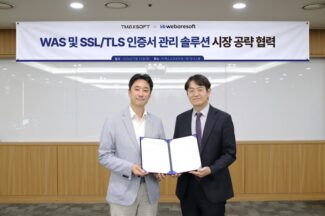
티맥스소프트-위베어소프트, 인증서 관리 솔루션 공략 확대
“AI 시대의 취약점 관리는 발견보다 빠르고 정확한 검증·조치가 관건입니다.” 한국인터넷진흥원(KISA)이 취약점관리센터를 중심으로 국내외 소프트웨어 취약점을 수집·분석하고, 실제 위험 검증부터 기업의 조치와 정보 전파까지 잇는 대응체계를 강화한다. 인공지능(AI)으로 기반시설의 공개 웹페이지와 주요 소프트웨어를 점검하고 전문가가 결과를 다시 검증하는 방식으로 취약점 대응 속도를 높이는 게 핵심이다.
한국인터넷진흥원(KISA)이 한국형 보안 특화 인공지능(AI) 파운데이션 모델(보안 특파모)을 국가 전략자산으로 확보해야 한다고 강조했다. 해외 프론티어 모델만으로는 한국을 겨냥한 공격과 국내 소프트웨어 환경을 충분히 반영하기 어렵고, 국가 핵심 인프라의 시스템 구성과 취약점 정보를 외부 모델에 맡기는 데도 한계가 있다는 판단 때문이다.
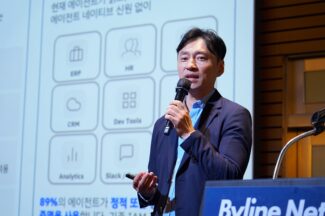
“업무적으로 AI를 많이 써야 하는 시기가 곧 도래할 것이므로, 기계와 잘 공존할 수단을 마련해야 한다. 아직 AI가 비즈니스를 수행하기엔 신뢰가 떨어지는 게 사실이므로, AI를 잘 통제해야 원하는 방향대로 활용할 수 있다. AI 에이전트의 신원, 권한, 실행, 도구사용을 런타임에서 통제하지 못하는게 문제의 본질이다. 엔터프라이즈 환경에서 에이전틱 AI를 보호하는 것의 시작은 고유한 신원을 AI 에이전트에게 부여하는 것이다.” 최석재 IBM 상무는 22일 여의도 FKI타워 컨퍼런스센터에서 개최된 ‘금융 테크 컨퍼런스 2026’에서 이같이 밝혔다.
수산아이앤티(대표 정은아)는 보안 소켓 계층(SSL) 가시화 솔루션 ‘ePrism SSL VA’가 국가정보원 보안기능확인서를 획득했다고 22일 밝혔다.
금융보안원은 법인보험대리점(GA) 11곳이 신규 사원으로 가입해 전체 사원사가 222곳에서 233곳으로 늘었다고 22일 밝혔다.
End of content
End of content