
인섹시큐리티 “N2SF의 크로스도메인 보안, 옵스왓 단일 플랫폼으로 구현”
옵스왓(OPSWAT) 국내 총판 인섹시큐리티(대표 김종광)가 국가망보안체계(N2SF)에서 보안 등급이 다른 영역 사이의 파일 이동을 안전하게 통제하는 방안을 제시했다. 옵스왓의 ‘메타디펜더(MetaDefender)’를 중심으로 일방향 전송, 악성코드 검사, 파일 검증, ‘콘텐트 무해화(CDR)’기술을 묶어 등급 간 데이터 이동을 통제하는 전략이다.
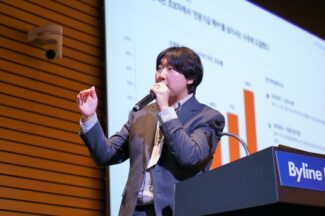
옵스왓(OPSWAT) 국내 총판 인섹시큐리티(대표 김종광)가 국가망보안체계(N2SF)에서 보안 등급이 다른 영역 사이의 파일 이동을 안전하게 통제하는 방안을 제시했다. 옵스왓의 ‘메타디펜더(MetaDefender)’를 중심으로 일방향 전송, 악성코드 검사, 파일 검증, ‘콘텐트 무해화(CDR)’기술을 묶어 등급 간 데이터 이동을 통제하는 전략이다.
네이버클라우드, DB·서버 접근제어 통합 보안 서비스 출시
“정보보호 분야에서 전통적인 방어 방식은 더 이상 효과적이지 않습니다.”
엘라스틱의 최고정보보호책임자(CISO) 맨디 앤드레스(Mandy Andress)는 단호했다. 여러 보안 솔루션을 겹겹이 쌓아 해커가 침입에 드는 시간과 비용을 늘림으로써 공격의 실익 자체를 없애는 전통적인 방식은 AI 시대에 유용하지 않다는 지적이다. AI를 이용하면 초단위의 공격이 가능하기 때문에 공격자의 비효율성이 사라진다는 것이다.
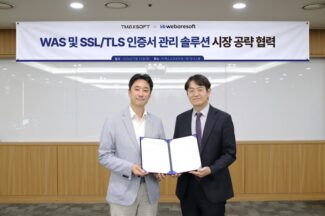
티맥스소프트-위베어소프트, 인증서 관리 솔루션 공략 확대
“AI 시대의 취약점 관리는 발견보다 빠르고 정확한 검증·조치가 관건입니다.” 한국인터넷진흥원(KISA)이 취약점관리센터를 중심으로 국내외 소프트웨어 취약점을 수집·분석하고, 실제 위험 검증부터 기업의 조치와 정보 전파까지 잇는 대응체계를 강화한다. 인공지능(AI)으로 기반시설의 공개 웹페이지와 주요 소프트웨어를 점검하고 전문가가 결과를 다시 검증하는 방식으로 취약점 대응 속도를 높이는 게 핵심이다.
한국인터넷진흥원(KISA)이 한국형 보안 특화 인공지능(AI) 파운데이션 모델(보안 특파모)을 국가 전략자산으로 확보해야 한다고 강조했다. 해외 프론티어 모델만으로는 한국을 겨냥한 공격과 국내 소프트웨어 환경을 충분히 반영하기 어렵고, 국가 핵심 인프라의 시스템 구성과 취약점 정보를 외부 모델에 맡기는 데도 한계가 있다는 판단 때문이다.
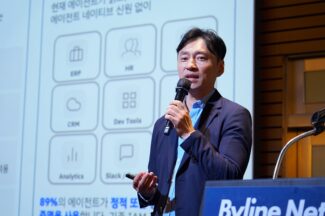
“업무적으로 AI를 많이 써야 하는 시기가 곧 도래할 것이므로, 기계와 잘 공존할 수단을 마련해야 한다. 아직 AI가 비즈니스를 수행하기엔 신뢰가 떨어지는 게 사실이므로, AI를 잘 통제해야 원하는 방향대로 활용할 수 있다. AI 에이전트의 신원, 권한, 실행, 도구사용을 런타임에서 통제하지 못하는게 문제의 본질이다. 엔터프라이즈 환경에서 에이전틱 AI를 보호하는 것의 시작은 고유한 신원을 AI 에이전트에게 부여하는 것이다.” 최석재 IBM 상무는 22일 여의도 FKI타워 컨퍼런스센터에서 개최된 ‘금융 테크 컨퍼런스 2026’에서 이같이 밝혔다.
수산아이앤티(대표 정은아)는 보안 소켓 계층(SSL) 가시화 솔루션 ‘ePrism SSL VA’가 국가정보원 보안기능확인서를 획득했다고 22일 밝혔다.
금융보안원은 법인보험대리점(GA) 11곳이 신규 사원으로 가입해 전체 사원사가 222곳에서 233곳으로 늘었다고 22일 밝혔다.
에버스핀(대표 하영빈)은 추석을 앞두고 악성 애플리케이션(앱) 탐지 솔루션 ‘페이크파인더(FakeFinder)’가 국내 주요 금융사에서 수집한 9월 데이터를 분석한 결과, 개인정보 탈취와 전화 가로채기 기능을 갖춘 악성앱이 확인됐다고 22일 밝혔다.
네이버클라우드(대표 김유원)는 기업의 데이터베이스(DB)와 서버 접근을 통제하고 작업 이력을 기록·관리하는 통합 보안 서비스 ‘DB & Server Access Control·DSAC’를 출시했다고 22일 밝혔다.
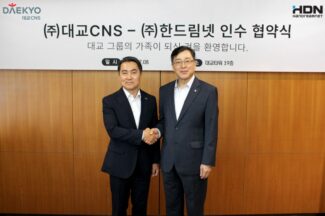
대교CNS는 지난 7월 인수한 네트워크 보안기업 한드림넷의 제품과 기존 서버·정보기술(IT) 인프라 사업을 결합해 보안사업을 확대할 계획이라고 22일 밝혔다.
A10 네트웍스는 기업이 사용하는 인공지능(AI) 모델과 접근권한, 사용량, 비용을 한곳에서 관리하는 ‘A10 AI 게이트웨이(A10 AI Gateway)’를 출시했다고 22일 밝혔다.
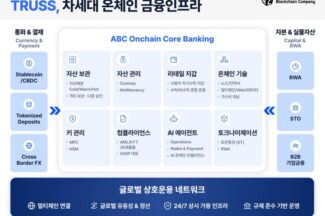
안랩의 디지털자산 인프라 전문 자회사 안랩블록체인컴퍼니(대표 강석균, 이하 ABC)는 금융사 내부망에 직접 구축하는 기업용 디지털자산 플랫폼(Enterprise Wallet Platform) ‘트러스(TRUSS)’를 정식 출시했다고 22일 밝혔다.
앤트로픽이 자가 인공지능(AI) 모델의 안전성을 외부에서 검증하기 위해 평가자가 회사 내부의 모델 개발 과정을 들여다보는 ‘임베디드 평가(embedded evaluation)’를 도입한다. 완성된 모델을 외부에서 시험하는 데 그치지 않고, 모델이 학습되는 과정과 개발·배포 의사결정, 안전장치까지 외부 평가자가 지속적으로 검증하는 방식이다.
End of content
End of content