
피앤피시큐어, 대만 마이서버와 협력…“동남아·글로벌 제로트러스트 시장 공략”
피앤피시큐어(대표 박천오)가 대만의 IT 보안 전문기업인 마이서버(FAST DISTRIBUTED CLOUD COMPUTING)와 전략적 업무협약(MOU)을 체결하고, 글로벌 제로 트러스트 시장 공략을 본격화한다고 8일 밝혔다.

피앤피시큐어(대표 박천오)가 대만의 IT 보안 전문기업인 마이서버(FAST DISTRIBUTED CLOUD COMPUTING)와 전략적 업무협약(MOU)을 체결하고, 글로벌 제로 트러스트 시장 공략을 본격화한다고 8일 밝혔다.

안랩(대표 강석균)은 5일부터 7일까지 대만 타이베이 난강전람관에서 열린 사이버 보안 전시회 ‘사이버섹(CYBERSEC) 2026’에서 중화권 고객 환경에 최적화된 엔드포인트 및 사이버물리시스템(CPS) 보안 플랫폼을 선보였다고 8일 밝혔다

인공지능(AI) 에이전트를 안전하게 쓰기 위한 기술 논의는 많이 이뤄지고 있다. 가시성 확보, 권한 분리, 신원 검증, 가드레일, 샌드박스, 레드팀 평가가 대표적이다. 하지만 기술 통제만으로 AI 에이전트의 보안을 완성할 수는 없다. 기업은 어떤 AI를 허용할지, 어떤 업무에는 금지할지, 어떤 데이터와 연결할지, 어떤 행동에는 사람 승인을 요구할지 정해야 한다. 사고가 났을 때 책임 소재도 분명히 해야 한다. AI 에이전트가 업무 시스템에 연결되는 순간 보안은 기술 문제가 아니라 운영 기준과 정책 거버넌스 문제로 확장된다.
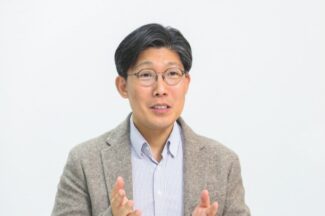
나루씨큐리티가 구독형 침해평가 서비스 제로티카(ZeroTiCA)를 중심으로 내부망 침해 검증 체계를 고도화하고 있다. 김혁준 나루씨큐리티 대표는 27일 바이라인네트워크와의 인터뷰에서 “보안이 잘 되고 있느냐의 기준이 특정 보안 제품 도입 여부에 머물러서는 안 된다”며 “실제 현장에서 침해 여부를 검증하고, 확인된 문제를 해결할 수 있어야 한다”고 강조했다.
과학기술정보통신부는 양자암호통신 기술의 상용화와 산업 확산을 위해 ‘개방형 양자 테스트베드 고도화·확산 사업’ 공모를 6일 시작한다고 밝혔다.
과학기술정보통신부(이하 과기정통부)는 국가 주요 인프라를 대상으로 양자내성암호(PQC) 시범전환 지원을 확대하고 상용화 기술개발 사업에 새로 착수한다고 6일 밝혔다.

포티넷은 ‘2026 글로벌 위협 환경 보고서’를 발표하고 지난해 랜섬웨어 피해가 전년 대비 389% 증가했다고 6일 밝혔다.
버카다(Verkada)는 IT 인프라·네트워크 솔루션 기업 필라테크(Feelatech)와 전략적 총판 파트너십을 체결하고 국내 물리 보안·운영 플랫폼 공급을 확대한다고 6일 밝혔다.
융합보안 전문기업 쿤텍은 공급망 보안 플랫폼 ‘이지즈(AEZIZ) 3.0’을 출시했다고 4일 밝혔다.

박관순 티오리 CISO는 미토스 논란을 오펜시브 보안 현장의 관점에서 짚었다. 오펜시브 보안은 공격자의 방식으로 시스템을 점검하고 취약점을 검증하는 보안 영역이다. 박 CISO는 미토스를 단순히 ‘강한 AI 모델’로만 보면 안 된다고 했다. 그는 “취약점을 찾는 모델도 중요하지만, 어떤 코드를 볼지 정하고, 결과가 실제 공격 가능한 취약점인지 검증하고, 오탐을 걸러내는 운영 체계가 함께 있어야 한다”고 강조했다.
넷앤드(대표 신호철)는 정보보호 관리체계(ISMS)와 정보보호 및 개인정보 보호 관리체계(ISMS-P) 인증 대응을 자동화하는 기술 특허 등록을 마쳤다고 4일 밝혔다.
카스퍼스키(한국 대표 이효은)는 공급망과 신뢰 관계 위험 대응 현황을 분석한 보고서를 발표했다고 4일 밝혔다. 이번 보고서는 공급망 공격과 신뢰 관계 공격 위험을 줄이기 위해 기업이 해결해야 할 주요 과제로 숙련된 정보기술(IT) 보안 인력 부족과 보안 업무 우선순위 설정을 꼽았다. 두 항목은 전 세계 응답자의 42%가 공통으로 지적했다.
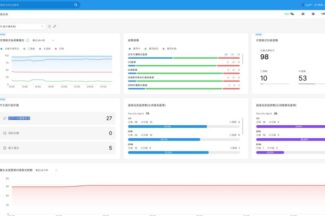
안랩은 중화권 고객의 접근성과 사용 편의성을 높이기 위해 엔드포인트 통합 보안 플랫폼 ‘안랩 EPP’에 중국어 번체 지원을 추가했다고 4일 밝혔다.
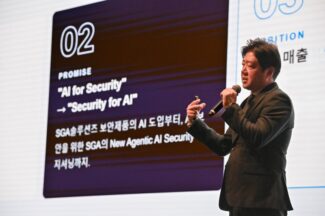
SGA그룹은 창립 23주년을 맞아 인공지능(AI) 시대를 겨냥한 신규 성장 비전 ‘AI를 위한 보안(Security for AI)’을 발표했다고 4일 밝혔다.
티오리는 리눅스 커널에서 일반 사용자가 시스템 최고 권한인 루트(root)를 얻을 수 있는 고위험 취약점 ‘Copy Fail’을 발견했다고 1일 밝혔다.
End of content
End of content