
금융보안원, 하나증권과 토큰증권 보안성 점검 협력
금융보안원은 하나증권과 토큰증권 플랫폼 보안성 점검과 스마트 컨트랙트 보안 검증을 위한 업무협약(MOU)을 체결했다고 27일 밝혔다.
금융보안원은 하나증권과 토큰증권 플랫폼 보안성 점검과 스마트 컨트랙트 보안 검증을 위한 업무협약(MOU)을 체결했다고 27일 밝혔다.

SK텔레콤(SKT)은 에이닷 전화에 보이스피싱 의심 통화를 탐지하면 등록된 보호자에게 위험 상황을 알리는 ‘가족 케어’ 기능을 선보인다고 27일 밝혔다.
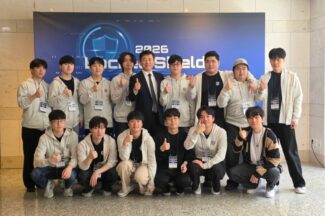
엔키화이트햇(대표 이성권)은 북대서양조약기구(NATO) 사이버방위센터(CCDCOE)가 주관하는 국제 사이버 방어 훈련 ‘락드쉴즈(Locked Shields) 2026’에 참가해 훈련을 마쳤다고 27일 밝혔다.
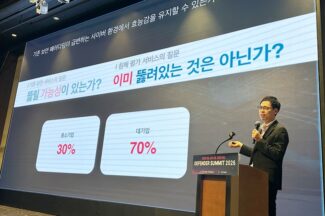
나루씨큐리티(대표 김혁준)는 지난 23일 서울 서초구 엘타워에서 플레인비트(대표 김진국)와 ‘디펜더 서밋(Defender Summit)’을 열고, 최근 2년간 국내 기업을 대상으로 수행한 침해평가(Compromise Assessment) 결과를 공개했다고 27일 밝혔다.
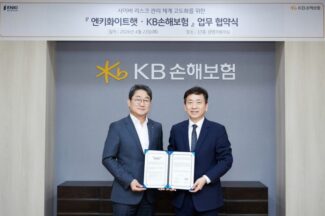
엔키화이트햇은 KB손해보험과 ‘사이버보험 활성화와 기업 보안 리스크 관리 강화’를 위한 양해각서(MOU)를 교환했다고 24일 밝혔다.
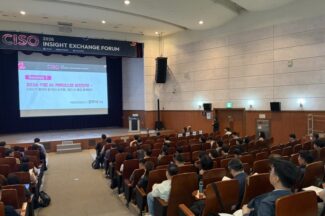
정보보호 인적자원개발위원회(ISC)는 지난 23일 서울 SETEC 컨벤션홀에서 ‘2026 CISO 인사이트 익스체인지 포럼(2026 CISO INSIGHT EXCHANGE FORUM)’을 개최했다고 밝혔다.
포티넷코리아는 오는 28일 서울 그랜드 인터컨티넨탈 서울 파르나스에서 파트너와 고객 대상 보안 콘퍼런스 ‘포티넷 액셀러레이트 2026(Fortinet Accelerate 2026 – APAC Seoul Edition)’을 연다고 24일 밝혔다.
개인정보보호위원회는 생성형 인공지능(AI) 서비스 확산과 온디바이스 등 신기술 환경에 맞춰 ‘개인정보 처리방침 작성지침’을 개정해 공개했다고 24일 밝혔다.

엠클라우독은 국가과학기술연구회(NST)에 국가망보안체계(N2SF) 표준 모델 기반 문서중앙화 시스템 구축을 완료했다고 24일 밝혔다.

조영철 파이오링크 대표는 23일 열린 ‘파이오링크 레질리언스 서밋 2026’에서 “사이버보안의 초점을 완벽한 차단이 아니라 복원력으로 옮겨야 한다”고 강조했다. 그는 “사고를 전제로 피해를 최소화하고 서비스를 유지하며 빠르게 정상화하는 역량이 앞으로 기업 경쟁력을 가를 것”이라며 “데이터센터 인프라 안정성뿐 아니라 보안까지 함께 책임지는 ‘레질리언스 전문 기업’으로 성장하겠다”고 밝혔다.
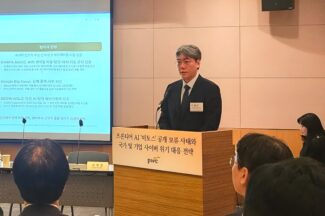
앤트로픽이 새로운 AI 모델 ‘클로드 미토스 프리뷰’를 공개한 이후, AI 기반 사이버 위협에 대한 우려가 점점 커지고 있다. 이상근 고려대학교 정보보호대학원 스마트보안학부 교수(AI보안연구소장)는 23일 서울 여의도 FKI타워 컨퍼런스센터에서 열린 ‘프론티어 AI 미토스 공개 보류 사태와 국가 및 기업 사이버 위기 대응 전략 긴급좌담회’에서 “미토스는 사이버보안 자체의 무기화 순간”이라고 진단했다.
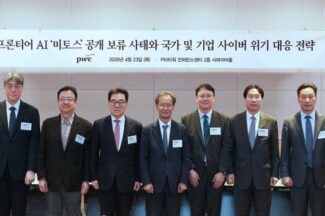
PwC컨설팅과 유동수 더불어민주당 의원은 23일 서울 여의도 FKI타워 컨퍼런스센터에서 ‘프론티어 AI 미토스 공개 보류 사태와 국가·기업 사이버 위기 대응 전략’ 긴급 좌담회를 열고, 프론티어 AI 확산이 국가 안보와 산업, 사회에 미칠 영향과 대응 방안을 논의했다. 좌담회에는 학계와 정·관계, 산업계 관계자 100여명이 참석했다.
국가인공지능(AI)전략위원회와 행정안전부, 문화체육관광부는 AI 시대 개방형 포맷 전환을 위해 공공 문서 유통의 핵심 채널에서 hwp 파일 첨부 제한을 추진한다고 23일 밝혔다. 공무원 내부 유통망인 온나라시스템은 5월부터, 대민 소통 창구인 공직자통합메일은 10월부터 단계적으로 제한에 들어간다.

앤트로픽의 인공지능(AI) 모델 ‘미토스’를 계기로 AI가 사이버보안에 미칠 영향에 대한 논의가 커지고 있다. 핵심은 AI가 취약점을 찾고 공격 경로를 설계하는 능력을 어디까지 갖췄는지, 그리고 이를 방어 체계가 따라갈 수 있는지다. 바이라인네트워크는 ‘전문가가 본 미토스’ 시리즈를 통해 AI 보안 위협의 실체와 국내 대응 방향을 전문가별로 짚어본다. 첫 번째로 시스템 보안과 소프트웨어 보안을 연구해온 윤인수 카이스트 교수의 견해를 들어봤다.

AI 에이전트의 보안 위협은 이미 메일함, 내부 문서, 코드 저장소, 플러그인 생태계에서 구체적인 사례로 드러나고 있다. 시장은 아직 초기 단계지만, 사고와 연구 사례는 이미 나오기 시작했다. 공통점은 분명하다. 에이전트가 읽는 입력이 명령으로 바뀌고, 에이전트가 가진 권한이 곧 사고의 범위를 결정한다는 점이다. 최근 공개된 사례만 봐도 승인 없는 메일 삭제, 기밀 메일 요약, 개발 도구를 통한 원격 코드 실행, 플러그인 생태계의 자격증명 노출 문제가 잇따랐다.
End of content
End of content