생성형 AI·스마트글래스도 수사 대상…마에스트로포렌식이 내놓은 해법
|

생성형 AI·스마트글래스도 수사 대상…마에스트로포렌식이 내놓은 해법

지난 5월 토익 정기시험에서는 인공지능(AI)이 탑재된 스마트글래스를 이용한 부정행위가 실제로 적발됐다. 안경에 카메라와 인공지능(AI)을 결합한 스마트글래스가 보급되면서 시험 부정행위나 불법 촬영에도 새로운 수법이 등장하고 있다. 마에스트로포렌식은 13일 기자간담회를 열고 생성형 AI와 AI 스마트 안경에 남은 디지털 흔적을 분석하는 포렌식 솔루션을 공개했다. 이번에 선보인 제품은 ‘생성형 AI(MAESTRO WiSDOM GenAI) 포렌식’과 ‘AI 스마트 안경(MAESTRO WiSDOM AI Glasses) 포렌식’이다. 기존 통합 디지털 포렌식 플랫폼인 마에스트로 위즈덤(MAESTRO WiSDOM)의 분석 대상을 생성형 AI와 AI 스마트 안경까지 확장했다.

파라택시스이더리움, 2대1 액면병합…10월 15일 효력

파라택시스이더리움, 2대1 액면병합…10월 15일 효력

파라택시스이더리움(대표이사 이명훈)은 보통주 2주를 1주로 합치는 2대1 액면병합을 결정했다고 13일 밝혔다. 액면병합은 오는 10월15일 효력이 발생할 예정이다. 이번 액면병합에 따라 보통주 2주는 1주로 병합된다. 1주당 액면가액은 기존 100원에서 200원으로 변경된다.

해커원이 240만명 해커와 협력하는 방법
| |

해커원이 240만명 해커와 협력하는 방법

인공지능(AI)이 취약점을 찾아내는 속도가 빨라지면서 기업의 고민도 달라지고 있다. 이제는 취약점을 많이 찾는 것만으로 부족하다. 수많은 제보 가운데 실제 공격에 활용할 수 있는 문제를 가려내고, 중요한 취약점부터 고치는 과정까지 빨라져야 한다. 글로벌 버그바운티 기업 해커원(HackerOne)은 이 과정에 약 240만명의 화이트해커와 AI를 함께 활용한다. 외부 연구자가 찾아낸 취약점을 그대로 기업에 전달하지 않는다. 해커원이 먼저 실제 공격이 가능한지 검증하고 중복 신고를 걸러낸다. 기업이 문제를 고친 뒤에는 다시 같은 공격을 시도해 조치 여부까지 확인한다.

고려대-국민대, 국제 차량보안 학술대회 ‘USENIX VehicleSec’서 최우수 아티팩트상 수상

고려대-국민대, 국제 차량보안 학술대회 ‘USENIX VehicleSec’서 최우수 아티팩트상 수상

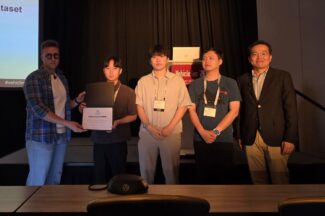
고려대학교(총장 김동원) 정보보호대학원 김휘강 교수가 이끄는 해킹대응기술연구실(HCRL)과 국민대학교 전상훈 교수가 이끄는 모빌리티사이버보안연구실(MoSE) 공동연구팀이 차량 보안 분야의 세계적 학술대회인 ‘유즈닉스 비히클섹(USENIX VehicleSec) 2026’에서 최우수 아티팩트상(Best Artifact Award)을 수상했다고 12일 밝혔다.

한싹, 에스엠피플스와 총판 계약…보안 솔루션 4종 유통 확대

한싹, 에스엠피플스와 총판 계약…보안 솔루션 4종 유통 확대

한싹은 정보보안 기업 에스엠피플스와 통합보안 솔루션 총판 계약을 체결했다고 12일 밝혔다. 이번 계약으로 에스엠피플스는 한싹의 핵심 보안 솔루션 4종에 대한 국내 총판권을 확보한다. 공공·금융·제조·교육 분야를 대상으로 제품 판매와 유통에 나설 예정이다.

AI·PQC에 피지컬AI까지…국가 보안 R&D 향후 방향은?
|

AI·PQC에 피지컬AI까지…국가 보안 R&D 향후 방향은?

정보통신기획평가원(IITP, 원장 홍진배)이 2027년 정보보호 연구개발(R&D)을 인공지능(AI) 기반 사이버 방어와 통합형 과제, 사업화 중심으로 개편하는 방향을 검토하고 있다. AI 사이버 실드돔과 피지컬 AI 보안을 신규 사업으로 추진하고, 기존 정보보호 R&D에서는 자유공모와 경쟁형 R&D를 늘리는 방안이 논의되고 있다. 여러 보안기업의 기술을 묶어 해외시장에 진출하는 통합형 R&D도 확대할 방침이다.

AI는 리눅스 보안을 어떻게 재구성하고 있나
|

AI는 리눅스 보안을 어떻게 재구성하고 있나

“LLM은 현재 충분히 좋다. LLM과 AI는 단순히 패턴을 찾는 것이고, 코드는 특정 형식의 패턴일 뿐이다. 과거의 버그를 살펴보고, 현재 코드에서 부족한 부분을 찾아 수정하는 것이다. 복잡한 기술이 아니다. 아주 간단한 패턴 매핑이고, 표준화된 데이터에서 아주 잘 작동한다. 이런 걸 찾아낼 수 있다는 건 좋은 일이다. 문제는 취약점이 드러나는 데 걸리는 시간이 엄청나게 줄어든다는 것이다. 기업과 개인은 더 이상  보안 취약점을 천천히 수정하고 다시 배포할 시간이 없다.” -그렉 크로아하트만 리눅스커널 유지관리자.

아우토크립트, 데프콘 자동차 해킹 CTF 우승

아우토크립트, 데프콘 자동차 해킹 CTF 우승

아우토크립트는 미국 라스베이거스에서 열린 ‘데프콘 34(DEF CON 34)’의 자동차 해킹 대회 ‘Car Hacking Village CTF’에서 우승했다고 11일 밝혔다. 아우토크립트에 따르면 대회는 지난 7일부터 9일(현지시간)까지 열렸다. 회사 레드팀은 총 83개팀 가운데 1위를 기록했다. 전체 대회 시간 50시간 가운데 시작 25시간 만에 모든 문제를 해결했다고 회사는 설명했다.

End of content

End of content