
정부, 공공 문서 유통망서 hwp 첨부 제한 추진
국가인공지능(AI)전략위원회와 행정안전부, 문화체육관광부는 AI 시대 개방형 포맷 전환을 위해 공공 문서 유통의 핵심 채널에서 hwp 파일 첨부 제한을 추진한다고 23일 밝혔다. 공무원 내부 유통망인 온나라시스템은 5월부터, 대민 소통 창구인 공직자통합메일은 10월부터 단계적으로 제한에 들어간다.
국가인공지능(AI)전략위원회와 행정안전부, 문화체육관광부는 AI 시대 개방형 포맷 전환을 위해 공공 문서 유통의 핵심 채널에서 hwp 파일 첨부 제한을 추진한다고 23일 밝혔다. 공무원 내부 유통망인 온나라시스템은 5월부터, 대민 소통 창구인 공직자통합메일은 10월부터 단계적으로 제한에 들어간다.

앤트로픽의 인공지능(AI) 모델 ‘미토스’를 계기로 AI가 사이버보안에 미칠 영향에 대한 논의가 커지고 있다. 핵심은 AI가 취약점을 찾고 공격 경로를 설계하는 능력을 어디까지 갖췄는지, 그리고 이를 방어 체계가 따라갈 수 있는지다. 바이라인네트워크는 ‘전문가가 본 미토스’ 시리즈를 통해 AI 보안 위협의 실체와 국내 대응 방향을 전문가별로 짚어본다. 첫 번째로 시스템 보안과 소프트웨어 보안을 연구해온 윤인수 카이스트 교수의 견해를 들어봤다.
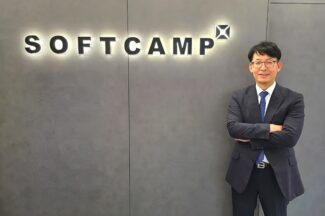
“사람과 사람의 소통하는 도구로 문서가 사용됐다면, 이제는 사람과 대규모언어모델(LLM)의 소통도 문서로 이뤄집니다. 인공지능(AI)이 문서를 읽고 처리할 수 있기 때문입니다. 문서보안은 AI가 문서를 읽고 행동하는 환경까지 통제하는 모델로 확장돼야 합니다.” 배환국 소프트캠프 대표는 22일 바이라인네트워크와의 인터뷰에서 이같이 말했다. 문서가 사람 사이의 협업 도구를 넘어 인공지능(AI) 에이전트가 업무를 이해하고 실행하는 통로로 바뀌면서, 문서보안 기업 소프트캠프도 AI·서비스형 소프트웨어(SaaS) 시대에 맞춰 보안 전략을 확장하고 있다는 설명이다.
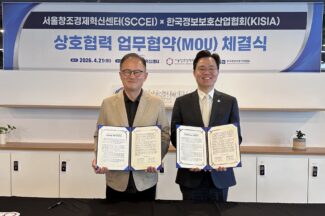
한국정보보호산업협회(KISIA)는 서울창조경제혁신센터와 정보보호 분야 창업 생태계 활성화와 보안 스타트업 경쟁력 강화를 위한 업무협약(MOU)을 체결했다고 22일 밝혔다.
개인정보보호위원회는 관계부처, 지방자치단체, 주요 직능단체와 함께 ‘아이피(IP)카메라 보안 강화를 위한 민·관 협력 캠페인’을 추진한다고 22일 밝혔다.

인공지능(AI) 보안의 초점이 바뀌고 있다. 기존 생성형 AI 보안은 주로 모델에 어떤 프롬프트가 들어가고, 모델이 어떤 답변을 내놓는지에 맞춰져 있었다. 공격자가 악성 지시를 넣어 안전장치를 우회하는지, 모델이 유해한 답변이나 잘못된 정보를 생성하는지, 민감한 데이터를 답변으로 흘리는지가 핵심 쟁점이었다. 하지만 AI 에이전트가 등장하면서 문제의 성격이 달라졌다. 이제 AI는 단순히 답변을 내놓는 데 그치지 않는다. 웹을 탐색하고, 문서를 읽고, 외부 도구를 호출하고, 사용자를 대신해 작업을 수행한다. 답변이 잘못되는 수준을 넘어, 잘못된 판단이 실제 행동으로 이어질 수 있는 구조가 된 것이다.

안랩은 최근 생성형 인공지능(AI) 서비스 ‘클로드(Claude)’ 다운로드 페이지로 위장한 피싱 사이트에서 정보 탈취형 악성코드가 유포되는 사례를 확인하고 사용자 주의를 당부했다고 22일 밝혔다.
아톤은 오는 5월13일 서울 여의도 FKI타워 그랜드볼룸에서 첫 단독 보안 컨퍼런스 ‘아톤 시큐리티 서밋 2026’을 개최한다고 22일 밝혔다.
한국인터넷진흥원(KISA)은 지구의 날을 맞아 에너지 절약과 정보보호를 함께 실천할 수 있는 ‘6대 실천 수칙’을 발표했다고 22일 밝혔다.
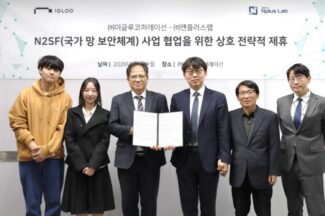
엔플러스랩은 이글루코퍼레이션과 서울 송파구 문정동 이글루코퍼레이션 본사에서 ‘국가망보안체계(N2SF) 사업 협력을 위한 전략적 제휴’를 체결했다고 20일 밝혔다.
SGA솔루션즈는 오는 5월 ‘국가 사이버보안 기본지침’ 시행을 앞두고 공공기관의 국가망보안체계(N2SF) 전환 수요에 대응하기 위해 사업 역량과 솔루션 체계를 강화한다고 21일 밝혔다.
태니엄은 글로벌 시장조사 기관 에베레스트 그룹(Everest Group)이 발표한 ‘사이버 보안 탑 50(Cybersecurity Top 50)’에 선정됐다고 20일 밝혔다.
개인정보보호위원회(이하 개인정보위)는 20일 정부서울청사에서 중앙행정기관 24개 부처 개인정보보호책임자(CPO)가 참석한 ‘개인정보 보호 정책협의회’를 열고 차기 개인정보 보호 기본계획 수립 방향과 공공부문 보호 인력·예산 확충 방안을 논의했다고 밝혔다.
국가정보원(이하 국정원)과 과학기술정보통신부(이하 과기정통부)가 공공 클라우드 보안검증 절차를 국정원 단일 체계로 개편하겠다고 발표한 가운데, 이번 제도 개편이 기업의 이중 인증 부담을 근본적으로 해소하려면 검증 절차의 투명성과 보안 거버넌스 개편 논의가 뒤따라야 한다는 지적이 나왔다.
국가정보원(이하 국정원)과 과학기술정보통신부(이하 과기정통부)는 기업이 공공 클라우드 시장에 진입할 때 거쳐야 하는 보안 검증 절차를 국정원 단일 검증체계로 일원화한다고 20일 밝혔다.
End of content
End of content