
포티넷 “랜섬웨어 피해 389% 증가, AI가 공격 속도 높여”
포티넷은 ‘2026 글로벌 위협 환경 보고서’를 발표하고 지난해 랜섬웨어 피해가 전년 대비 389% 증가했다고 6일 밝혔다.

포티넷은 ‘2026 글로벌 위협 환경 보고서’를 발표하고 지난해 랜섬웨어 피해가 전년 대비 389% 증가했다고 6일 밝혔다.
융합보안 전문기업 쿤텍은 공급망 보안 플랫폼 ‘이지즈(AEZIZ) 3.0’을 출시했다고 4일 밝혔다.

박관순 티오리 CISO는 미토스 논란을 오펜시브 보안 현장의 관점에서 짚었다. 오펜시브 보안은 공격자의 방식으로 시스템을 점검하고 취약점을 검증하는 보안 영역이다. 박 CISO는 미토스를 단순히 ‘강한 AI 모델’로만 보면 안 된다고 했다. 그는 “취약점을 찾는 모델도 중요하지만, 어떤 코드를 볼지 정하고, 결과가 실제 공격 가능한 취약점인지 검증하고, 오탐을 걸러내는 운영 체계가 함께 있어야 한다”고 강조했다.
티오리는 리눅스 커널에서 일반 사용자가 시스템 최고 권한인 루트(root)를 얻을 수 있는 고위험 취약점 ‘Copy Fail’을 발견했다고 1일 밝혔다.

이상근 고려대 교수는 같은 문제를 더 넓은 국가안보와 거버넌스 관점에서 봤다. 그는 미토스를 단순히 취약점을 잘 찾는 AI 모델로 보지 않았다. 코딩을 잘하는 AI가 보안을 잘하게 되고, 그 능력이 취약점 탐지와 공격 도구 생성, 심각도 분류, 패치 자동화로 이어지면 사이버보안 자체가 전략 자산이 된다는 설명이다. 이 교수는 “미토스는 코딩, 추론, 장문맥, 사이버보안 능력이 결합된 모델”이라며 “코딩을 잘하는 AI를 선점하는 것이 곧 사이버 역량을 선점하는 일이 될 수 있다”고 말했다.
한국인터넷진흥원(KISA)은 현대자동차·기아와 자동차 산업 협력사의 사이버 위협 예방과 정보보호 협력 강화를 위한 업무협약을 체결했다고 30일 밝혔다.
개인정보보호 전문기업 이지서티는 서울대학교에 개인정보 가명·익명처리 솔루션 ‘아이덴티티 실드(IDENTITY SHIELD)’를 공급했다고 29일 밝혔다.
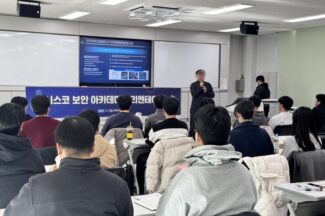
한국전파진흥협회(RAPA)는 네트워크·사이버 보안 인재 양성을 위해 K-디지털 트레이닝 과정인 ‘시스코 보안 아카데미 5기’ 교육생을 모집한다고 29일 밝혔다.
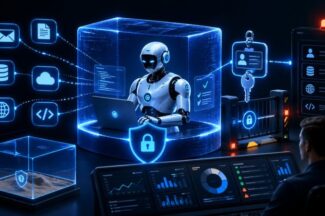
메일을 읽고, 문서를 찾고, 외부 도구를 호출해 일을 처리하는 AI 에이전트는 이미 업무 환경에 들어왔다. AI 에이전트는 단순히 답을 내놓는 도구가 아니라 권한을 가진 실행 주체다. 그만큼 보안도 모델의 답변을 점검하는 수준에서 멈춰서는 안된다. AI 에이전트를 통제하려면 어떤 권한을 줄 것인지, 어떤 도구와 연결할 것인지, 어떤 환경에서 실행할 것인지부터 정해야 한다. 위험한 입력과 출력은 중간에서 걸러야 하고, 실행 환경은 격리해야 한다. 어떤 행동을 했는지 추적할 수 있는 로그와 배포 전 시험 평가도 필요하다.
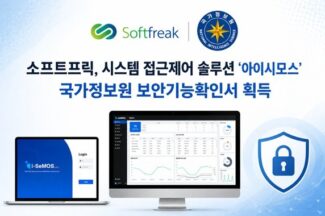
소프트프릭은 자사의 시스템 접근제어 솔루션 ‘아이시모스(i-SeMOS)’가 국가정보원 보안기능확인서를 획득했다고 28일 밝혔다.
금융보안원은 개인신용정보 보호 실태를 점검하기 위해 신용정보법에 따라 3000여개 금융회사를 대상으로 ‘2026년도 정보보호 상시평가’를 4월부터 실시한다고 28일 밝혔다.
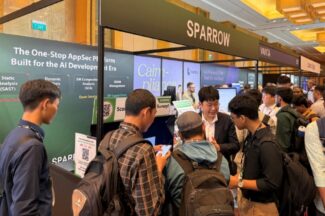
스패로우(대표 장일수)는 4월21일부터 24일까지 싱가포르 마리나 베이 샌즈에서 열린 ‘블랙햇 아시아 2026(Black Hat Asia 2026)’에 참가해 인공지능(AI) 전환 환경에서 필요한 소프트웨어(SW) 공급망 보안 관리 체계를 소개했다고 27일 밝혔다.
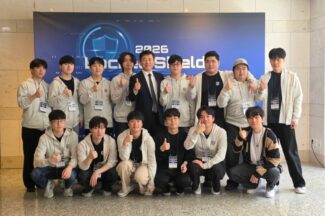
엔키화이트햇(대표 이성권)은 북대서양조약기구(NATO) 사이버방위센터(CCDCOE)가 주관하는 국제 사이버 방어 훈련 ‘락드쉴즈(Locked Shields) 2026’에 참가해 훈련을 마쳤다고 27일 밝혔다.
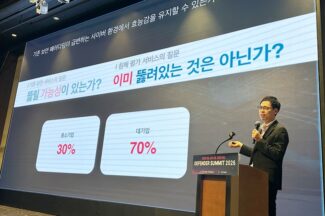
나루씨큐리티(대표 김혁준)는 지난 23일 서울 서초구 엘타워에서 플레인비트(대표 김진국)와 ‘디펜더 서밋(Defender Summit)’을 열고, 최근 2년간 국내 기업을 대상으로 수행한 침해평가(Compromise Assessment) 결과를 공개했다고 27일 밝혔다.
포티넷코리아는 오는 28일 서울 그랜드 인터컨티넨탈 서울 파르나스에서 파트너와 고객 대상 보안 콘퍼런스 ‘포티넷 액셀러레이트 2026(Fortinet Accelerate 2026 – APAC Seoul Edition)’을 연다고 24일 밝혔다.
End of content
End of content