“미토스 시대, 경직된 보안 거버넌스는 치명적”
|

“미토스 시대, 경직된 보안 거버넌스는 치명적”

“앤트로픽 미토스와 프로젝트 글래스윙으로 촉발된 AI 보안이 아주 심각한 위기로 다가오고 있다. 해킹하는 AI의 대중화는 갈수록 기업과 조직에게 매우 큰 부담이다. 가장 치명적인 건 시간의 비대칭성이다. AI로 해킹 하면 너무 빠르기에 AI로 대응을 할 수밖에 없는데, 방어자는 절대적으로 불리하다. 우리나라 보안 거버넌스의 구조적 특이성 때문이다. 민간뿐 아니라 정부나 금융은 훨씬 더 취약하다. 이제 데이터 중요도를 중심으로 거버넌스 체계를 바꿀 때다.” -김승주 고려대학교 정보보호대학원 교수

SK쉴더스 “침해사고 대응, 복구보다 침투 경로 조사가 핵심”

SK쉴더스 “침해사고 대응, 복구보다 침투 경로 조사가 핵심”

SK쉴더스는 침해사고 대응 전문팀 탑서트(Top-CERT)의 기술 리포트를 통해 사고 이후 원인 규명의 필요성을 제시했다. 리포트에는 메모리 포렌식으로 랜섬웨어 복구 키를 찾은 사례와 삭제된 파일 흔적으로 개인정보 유출 범위를 특정한 사례 등이 담겼다. 회사는 실제 침해사고 조사 사례를 바탕으로 리포트를 구성했다고 18일 밝혔다.

지니언스 EDR, 글로벌 탐지 검증 인증 획득

지니언스 EDR, 글로벌 탐지 검증 인증 획득

지니언스는 자사 엔드포인트 탐지·대응(EDR) 솔루션이 글로벌 보안 제품 성능 평가 기관 에이브이 컴패러티브스(AV-Comparatives)의 ‘2026 EDR 탐지 검증 테스트’에서 최종 인증을 획득했다고 17일 밝혔다.

KISA, 2026 N2SF 도입 지원사업 본격 추진

KISA, 2026 N2SF 도입 지원사업 본격 추진

한국인터넷진흥원(KISA)은 과학기술정보통신부와 국가·공공기관, 보안기업으로 구성된 6개 연합체를 선정하고 ‘2026년 국가망보안체계 도입 지원사업’을 추진한다고 17일 밝혔다.

[미토스 이후, 전문가에게 듣는다⑩] 보안 전문가들이 본 AI 보안 대응, 무엇이 바뀌어야 하나
| | |

[미토스 이후, 전문가에게 듣는다⑩] 보안 전문가들이 본 AI 보안 대응, 무엇이 바뀌어야 하나

미토스 이슈는 이제 AI 모델의 성능 논쟁을 넘어 국가의 안보 문제로까지 번지고 있다. 앤트로픽은 최근 일반 사용자용 모델 ‘클로드 페이블5(Claude Fable 5)’와 제한 접근 모델 ‘클로드 미토스5(Claude Mythos 5)’를 출시했다. 하지만 출시 직후 미국 정부가 국가안보 권한을 근거로 두 모델에 대한 외국 국적자 접근 중단을 지시하면서 논란이 커지고 있다. 앤트로픽은 정부 요청에 따라 페이블5와 미토스5 접근을 일시 중단했고, 접근 중단 문제를 해결하기 위해 백악관과 협의하는 등 대응에 나선 것으로 알려졌다. 전문가들이 미토스 이후의 대응을 서둘러야 한다고 보는 이유도 여기에 있다. 대응은 보안 특화 모델 개발이나 취약점 탐지, 빠른 패치 중 어떤 하나의 주제로 매몰되면 안 된다. 취약점을 찾는 속도가 빨라졌다면, 방어자는 패치 대응 체계를 바꾸고, AI를 활용한 방어 전략을 만들며, 장기적으로는 국가 안보와 직결되는 AI 기반 보안 역량을 높일 수 있는 방안을 마련해야 한다.

공익 AI 보안 이니셔티브 ‘프로젝트 캐노피’ 출범…티오리 ‘진트’로 첫 점검
|

공익 AI 보안 이니셔티브 ‘프로젝트 캐노피’ 출범…티오리 ‘진트’로 첫 점검

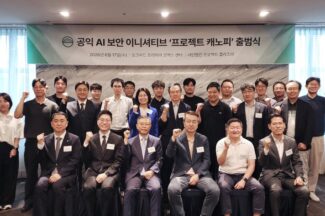
사단법인 프로젝트 플라즈마(Project Plasma)는 공익 인공지능(AI) 보안 이니셔티브 ‘프로젝트 캐노피(Project Canopy)’를 17일 공식 출범했다고 밝혔다. 캐노피는 티오리한국의 AI 기반 보안 분석 솔루션 ‘진트(Xint)’를 시작으로 오픈소스 소프트웨어(OSS), 병원, 학교, 공공 유틸리티 등 보안 투자가 상대적으로 어려운 영역의 취약점 점검을 지원한다.

End of content

End of content