
트렌드AI, 앤트로픽 ‘글래스윙 프로젝트’ 참여
트렌드마이크로의 엔터프라이즈 사이버보안 사업 부문인 트렌드AI(TrendAI)는 앤트로픽(Anthropic)의 ‘글래스윙 프로젝트(Project Glasswing)’에 참여한다고 10일 밝혔다.
트렌드마이크로의 엔터프라이즈 사이버보안 사업 부문인 트렌드AI(TrendAI)는 앤트로픽(Anthropic)의 ‘글래스윙 프로젝트(Project Glasswing)’에 참여한다고 10일 밝혔다.
페스카로는 주요 임원진 4명이 총 2억원 규모의 자사주 2만주를 장내 매수했다고 10일 밝혔다.
SK쉴더스는 민기식 대표 취임 1주년을 맞아 안전관리 체계, 인공지능(AI) 기반 보안 적용, 향후 사업 방향을 공개했다고 10일 밝혔다.
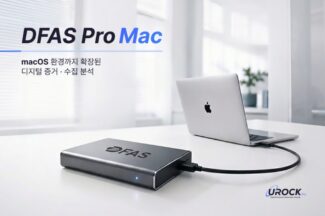
인공지능(AI) 디지털 포렌식 전문기업 유락은 맥 운영체제(macOS)에 최적화한 포렌식 솔루션 ‘디파스 프로 맥(DFAS Pro Mac)’을 출시했다고 10일 밝혔다.
체크포인트 소프트웨어 테크놀로지스(이하 체크포인트)는 인공지능(AI) 기반 공격자에 대응하기 위한 ‘에이전트 기반 위협노출 검증(Agentic Exposure Validation for Exposure Management, 이하 AEV)’을 출시했다고 10일 밝혔다.
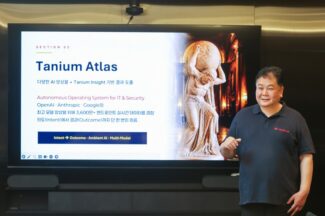
“이제 보안의 핵심은 AI가 찾아낸 대량의 취약점을 조직에서 얼마나 빨리 검증하고 패치하느냐에 달려 있습니다.” 강두원 태니엄코리아 이사는 9일 서울 강남구 아셈타워에서 열린 ‘포스트 미토스 시대의 태니엄 자율형 IT 전략 기자간담회’에서 인공지능(AI) 확산 이후 보안 운영의 병목이 취약점 탐지에서 검증과 패치로 이동하고 있다고 강조했다. 태니엄은 이날 AI가 취약점 탐지와 익스플로잇 제작 속도를 높이는 환경에 대응하기 위해 자율 패치 관리 중심의 자율형 IT 전략을 발표했다.
오픈AI가 지난 4일 챗GPT의 고급 보안 설정인 ‘락다운 모드(Lockdown Mode)’를 모든 로그인 사용자와 워크스페이스로 확대했다.

에브리존은 솔리데오, 에이아이세스와 랜섬웨어 대응과 공공·해외시장 진출을 위한 전략적 사업협력 협약을 체결했다고 9일 밝혔다.

엑스게이트는 성장 가속화를 위해 사업과 경영 기능을 분리하는 조직개편을 단행하고 김준형 영업총괄 부사장을 영입했다고 9일 밝혔다.

지란지교시큐리티는 우리은행·우리카드·베트남우리은행의 ‘외부 메일 승인 시스템 OCR 연동 고도화’ 사업을 수주했다고 9일 밝혔다.

안랩은 경찰청과 지난 8일 서울 종로구 경찰청 전기통신금융사기 통합대응단 회의실에서 ‘악성 앱 분석 고도화를 통한 피싱 범죄 대응’을 위한 업무협약(MOU)을 체결했다고 9일 밝혔다.
가트너는 위협 신호와 조직의 대응 역량을 기준으로 위협 환경을 평가한 결과, 기존 보안 체계만으로 대응하기 어려운 위험이 늘고 있다고 9일 밝혔다. 이어 AI 확산에 따른 주요 사이버 위협으로 ▲딥페이크 ▲AI 애플리케이션 침해 ▲프롬프트 인젝션 ▲소프트웨어 공급망 공격을 선정했다.

노드VPN(NordVPN)은 GTA 6 출시를 앞두고 이용자 기대 심리를 악용한 악성코드와 피싱 공격이 확산하고 있다고 9일 밝혔다.

스틸리언은 인공지능(AI) 기반 행동 분석을 적용한 웹 위변조 방지·보호 솔루션 ‘웹수트(WebSuit)’를 출시했다고 9일 밝혔다.

End of content
End of content