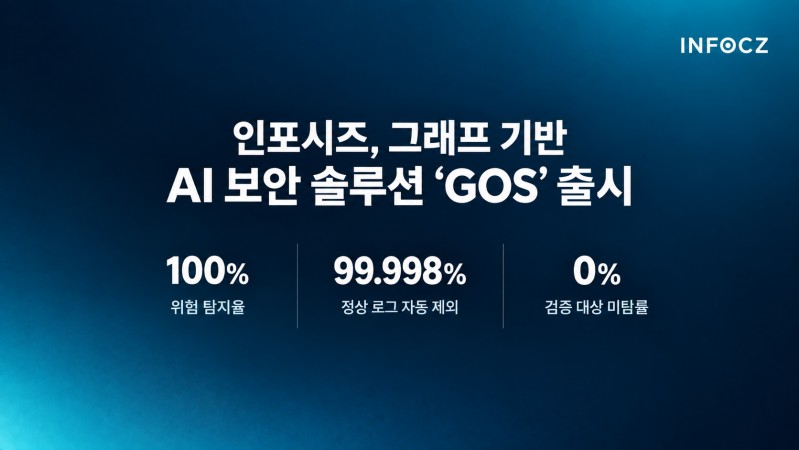
인포시즈, 그래프 기반 AI 보안 ‘GOS’ 출시
인포시즈가 조직 내 계정과 프로세스, 파일, 접속 등의 관계를 그래프로 분석해 이상행위를 찾는 인공지능(AI) 보안 솔루션을 출시했다.
인포시즈는 그래프 기반 AI 보안 솔루션 ‘고스(GOS·Graph Optimized Security)’를 정식 출시하고 국내 반도체 대기업에 전사 공급했다고 6일 밝혔다.
GOS는 미리 정의한 공격 유형이나 탐지 규칙만으로 보안 위협을 찾는 대신 조직의 업무 패턴을 학습하고 데이터 사이의 관계를 그래프 형태로 구성한다.
계정·프로세스·파일·접속 등 대규모 보안 로그에서 나타나는 관계를 연결해 평소와 다른 행동을 찾고 공격의 시작점과 이동 경로, 관련 행위 등을 분석하는 구조다.
대규모 로그 전체를 대규모언어모델(LLM)에 직접 입력하지 않는 것도 특징이다. 인포시즈가 자체 개발한 ‘그래프 ML(Graph ML)’이 먼저 보안 로그를 분석한다. 여기서 위협 가능성이 높은 후보를 선별한 뒤 ‘애널라이저 LLM(Analyzer LLM)’이 해당 행위의 맥락과 위협 가능성을 다시 검증한다.
회사에 따르면 LLM에 전달되는 분석 대상은 전체 행위 그래프의 0.068% 수준이다. 인포시즈는 모든 로그를 상용 LLM으로 분석하는 것과 비교해 LLM 운영비용을 줄이기 위한 구조라고 설명했다.
기존 보안정보·이벤트관리(SIEM), 보안 오케스트레이션·자동화·대응(SOAR) 시스템과도 연동한다.
SIEM이 수집한 로그를 GOS가 분석해 위험도와 공격 경로, 판단 근거를 제공한다. 검증된 위협은 SOAR의 계정 잠금이나 단말 격리, 통신 차단 등 대응 절차와 연결할 수 있다.
인포시즈는 대기업 엔드포인트 탐지·대응(EDR) 환경에서 실시한 성능 검증에서 별도의 탐지 규칙을 등록하지 않고 검증 대상 위협을 모두 탐지해 미탐률 0%를 기록했다고 밝혔다.
정상 로그의 99.998%는 분석 대상에서 제외했으며 기존 탐지체계에서 경보가 발생하지 않았던 공격 행위도 추가로 식별했다는 게 회사 측 설명이다.
다만 해당 수치는 인포시즈가 자체 제시한 특정 검증 환경의 결과로, 실제 탐지 성능은 적용 환경과 데이터 등에 따라 달라질 수 있다.
탁정수 인포시즈 대표는 “기업 보안의 핵심은 더 많은 경보를 생성하는 것이 아니라 실제 위협을 놓치지 않으면서 정상적인 업무를 방해하지 않는 판단체계를 만드는 데 있다”며 “대규모 보안 로그와 복잡한 업무환경을 보유한 기업을 대상으로 적용을 확대할 계획”이라고 말했다.
글. 바이라인네트워크
<곽중희 기자>god8889@byline.network
함께 보면 좋은 자료