국감장에 늘어선 고객정보 유출 기업들…보상·재발 방지책은?
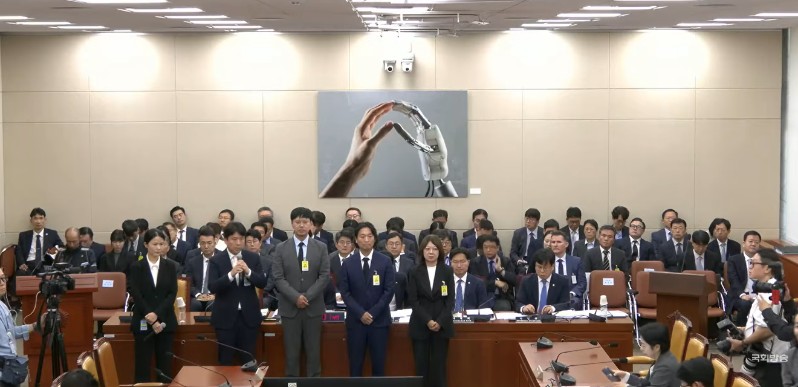
국회가 침해사고로 다수의 고객 정보가 유출된 기업의 대표들과 임원을 일렬로 세워놓고 피해 보상과 재발 방지 대책을 집중 추궁했다. 6일 국회 과학기술정보방송통신위원회의 과학기술정보통신부 국정감사에서 의원들은 티빙과 토스페이먼츠, 강남언니, 듀오 등에 포인트·쿠폰 보상이 고객의 피해에 걸맞은지 따져 물었다. 사고 전에 발견한 취약점에 대한 조치와 외주업체·가맹점의 보안 위험 관리도 주요 쟁점이었다.
이훈기 더불어민주당 의원은 티빙이 2024년 모의해킹에서 하드코딩 취약점을 발견하고도 전반적인 위험을 제거하지 않았다고 지적했다. 하드코딩은 프로그램에 필요한 값을 소스코드에 직접 넣는 방식이다. 접속 키를 암호화하지 않은 채 이렇게 저장하면 코드가 노출될 때 인증정보도 함께 드러날 수 있다.
티빙은 지난 5월 발생한 침해사고로 중복을 포함해 3954만개 계정이 유출됐다. 이용자 정보뿐 아니라 서비스 운영에 쓰이는 개발 프로젝트 361건도 함께 유출된 것으로 조사됐다.
최주희 티빙 대표는 “당시 사고가 난 프로젝트의 문제는 개선했지만, 근본적인 절차와 시스템 개선은 부족했다”고 책임을 인정했다. 이어 “정보보호 투자가 충분했는지도 미처 살피지 못했다”며 “인력과 투자를 늘리고 제로 트러스트 기반으로 보안 수준을 높이겠다”고 밝혔다.
이어 피해 보상에 대해서는 “피싱 예방 보험과 엔터테인먼트 포인트·쿠폰을 제공했다”며 “국민 눈높이에 부족한 부분이 있다면 재발 방지에 책임을 다하겠다”고 덧붙였다.
황정아 더불어민주당 의원은 티빙이 조사 중이라는 이유로 자료를 제출하지 않고 있다고 지적했다. 최 대표는 “개인정보보호위원회 조사 과정에서 확정되지 않은 수치 때문에 제공하지 못한 것으로 안다”며 “필요한 자료를 챙겨 보고하겠다”고 밝혔다.
고객의 민감정보가 유출된 강남언니와 듀오에 질책이 이어졌다. 의원들은 사생활과 밀접한 정보가 유출된 만큼 보상을 강화해야 한다고 요구했다. 황 의원은 “강남언니에서 시술 관련 정보 100만건과 상담 사진 URL 6000건이 유출됐다”며 “공격을 인지한 뒤에도 사진 URL이 공개된 상태로 남아 있었다며 초기 대응이 미흡했다”고 지적했다.
강남언니 운영사 힐링페이퍼의 홍승일 대표는 “예방과 초기 대응에 미흡한 점이 있었다”고 인정했다. 이어 대책에 대해 “개인정보·보안 담당 인력을 3배 이상 확충하고 보안 관련 투자를 2.5배 이상 늘리겠다”고 밝혔다.
이어 그는 “5만 포인트를 지급했고, 민감정보 유출로 인한 2차 피해에 대해서도 손해배상과 법률 지원을 하겠다”며 “전담 상담센터도 운영하겠다”고 덧붙였다. 이에 황 의원은 포인트 보상만으로는 부족하다며 추가 피해 보상 방안을 별도로 보고하라고 요구했다.
결혼정보업체 듀오는 “일괄 보상안을 아직 마련하지 못했다”고 밝혔다. 황 의원은 전 배우자 이름과 이혼 사유, 재산, 건강 상태 등 사생활과 밀접한 정보가 유출된 점을 거론하며 추가 보상 대책을 요구했다.
박수경 듀오 대표는 “회원들의 상황이 다양해 획일적인 보상이 어렵고, 정보 유출로 추가 피해가 발생하면 책임지고 배상하겠다”고 해명했다.
황 의원은 추가 피해가 확인되기 전에도 최소한의 보상이 필요하다고 지적했다. 이에 박 대표는 “알겠다”고 답했다.
배달의민족 운영사 우아한형제들과 토스페이먼츠에는 외주업체·가맹점에 대한 관리 책임을 물었다. 고객정보를 처리하거나 접근하는 과정에서 이상 징후를 제대로 감시했는지도 따졌다.
이정헌 의원은 배달의민족 고객센터 위장 취업자가 고객의 집 주소와 현관 비밀번호 등을 빼돌려 보복 대행업자에게 넘긴 사건을 언급했다. 고객정보를 무단 조회하고 반출할 때까지 이상 징후를 감지하지 못한 이유를 물었다.
김정훈 우아한형제들 최고정보보호책임자(CISO)는 “책임을 통감한다”며 “무단 조회가 의심되는 고객들에게 연락했고 실제 피해를 호소한 고객과 협의해 배상했다”고 답했다. 이어 “고객센터 등 개인정보를 처리하는 외주 수탁사 관리·감독 항목도 기존 30개에서 50여 개로 늘렸다”고 설명했다.
토스페이먼츠에는 가맹점의 연동 키 노출뿐 아니라 회사의 이상 징후 탐지에도 문제가 있었던 것 아니냐는 질의가 나왔다. 연동 키는 가맹점이 결제 시스템에 접근할 때 사용하는 인증정보다. 이 의원은 “공격자가 결제 영수증을 대량으로 가져가는 동안 감시 체계가 작동하지 않았다”고 지적했다.
임한욱 토스페이먼츠 대표는 “자체 대응에도 미흡한 부분이 있었다”고 인정하면서 “가맹점은 쿠폰, 토스페이먼츠는 현금성 상품권으로 피해 구제를 진행하고 있다”고 설명했다. 이어 ”내부 체계와 가맹점에 대한 관리·감독을 강화하겠다”고 밝혔다.
지난해 약 6240억원의 과징금을 처분받은 쿠팡도 사고 이후의 보안 강화 조치에 대해 설명했다. 브랫 매티스 쿠팡 CISO는 ”지난 사고로 국민들께 심려를 끼쳐드려 죄송하다”며 ”하드웨어 기반 키 관리와 모니터링 체계를 개선하고 정보보호 투자를 지속적으로 늘리고 있다”고 설명했다. 아울러 그는 ”정보보호 자문위원회 구성과 패스키 도입 등 후속 조치도 이행하고 있다”고 덧붙였다.
글. 바이라인네트워크
<곽중희 기자>god8889@byline.network
함께 보면 좋은 자료