
개인정보위, AI 개인정보 보호 기술개발 로드맵 공개
개인정보보호위원회(이하 개인정보위)는 인공지능(AI)·데이터 중심 사회에서 개인정보 보호와 안전한 활용을 지원하기 위해 ‘개인정보 전주기 보호·활용 기술 연구개발(R&D) 및 표준화 로드맵(2026~2030)’을 수립해 공개했다고 9일 밝혔다.
개인정보보호위원회(이하 개인정보위)는 인공지능(AI)·데이터 중심 사회에서 개인정보 보호와 안전한 활용을 지원하기 위해 ‘개인정보 전주기 보호·활용 기술 연구개발(R&D) 및 표준화 로드맵(2026~2030)’을 수립해 공개했다고 9일 밝혔다.

메타가 과거 개인정보 침해 논란 끝에 중단했던 얼굴인식 기술을 스마트글래스 플랫폼에서 다시 준비하고 있다는 의혹이 제기됐다. 아직 일반 이용자에게 기능이 활성화된 것은 아니지만, 스마트글래스와 연동되는 메타 AI 앱 안에서 얼굴인식에 필요한 핵심 코드와 인공지능(AI) 모델이 발견됐다는 외신 보도가 나오면서 논란이 커지고 있다.
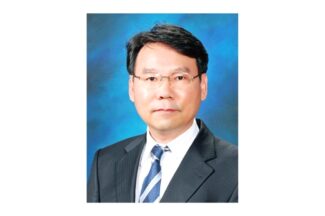
한국디지털인증협회는 염흥열 순천향대학교 정보보호학과 명예교수가 1일 신임 회장으로 취임했다고 2일 밝혔다.
개인정보보호위원회(이하 개인정보위는 개인정보 처리 기능이 있는 제품과 솔루션을 대상으로 2026년 개인정보보호 중심 설계(PbD) 인증 참여 제품을 6월22일까지 공개 모집한다고 1일 밝혔다.
개인정보보호위원회(이하 개인정보위)는 개인정보보호법을 위반한 4개 공공기관과 수탁업체 1곳에 과징금 5억4660만원과 과태료 1200만원을 부과하기로 의결했다고 28일 밝혔다.

앤트로픽의 새 인공지능(AI) 모델 ‘클로드 미토스(Claude Mythos)’ 등장을 계기로 AI가 사이버보안 분야에 미칠 영향에 대한 논의가 커지고 있다. AI가 취약점을 찾고 공격 경로를 설계하는 능력을 어디까지 갖췄는지, 그리고 이를 방어 체계가 따라갈 수 있는지 등을 두고 우려가 커지고 있다. 바이라인네트워크는 ‘미토스 이후, 전문가에게 듣는다’ 시리즈로 미토스 프리뷰를 접한 전문가들의 견해와 에이전틱 AI 시대의 사이버보안 대응 방향을 살펴본다. 그 여섯 번째로 최경진 가천대학교 법과대학 교수를 인터뷰했다. 최 교수는 한국인공지능법학회 회장으로 활동하고 있다. [편집자주]
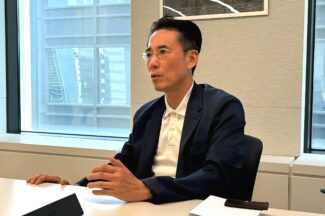
토스페이먼츠가 결제 가용성을 지키는 기존 보안 거버넌스를 바탕으로 양자내성암호(PQC), 인공지능(AI) 기반 취약점 대응, 이사회 보고, 개인정보 영향평가 등 예방 중심 과제에 속도를 내고 있다. 신용석 토스페이먼츠 최고정보보호책임자(CISO)는 18일 바이라인네트워크와 인터뷰에서 “기업이 의무적으로 해야하는 일도 있지만 자발적으로 해나가면서 정부 정책에도 긍정적인 영향을 줄 수 있는 영역이 있다”고 말했다.
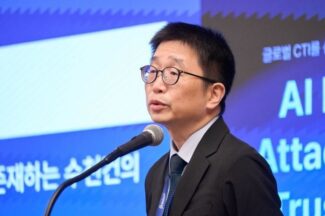
공공부문 개인정보보호 규제가 사전 예방 중심으로 바뀌면서, 공공기관도 형식적인 취약점 점검을 넘어 상시 자산 식별과 모의해킹 체계를 갖춰야 한다는 진단이 나왔다. 개인정보보호위원회(이하 개인정보위) 비상임위원으로 활동하고 있는 김휘강 고려대학교 정보보호대학원 교수는 14일 열린 ‘크리미널아이피 컨퍼런스 2026(CIPC 2026)’에서 “공공기관도 공격표면관리(ASM)를 기반으로 상시 자산 식별과 모의해킹 체계를 갖춰야 한다”고 강조했다.
지난해 발생한 쿠팡의 대규모 개인정보 유출 사고에 대한 개인정보보호위원회 조사가 마무리됐다. 개인정보위는 조사 결과를 쿠팡 측에 사전 통지했고, 현재 사업자 의견을 검토하고 있다. 검토가 끝나면 개인정보위 전체회의에서 최종 처분을 의결할 예정이다.
개인정보 보호체계가 사고 이후 처벌 중심에서 사고 전 위험을 관리하는 예방 중심 체계로 바뀐다. 중대·반복 위반 사업자에는 매출액의 최대 10%까지 과징금을 부과하고, 대규모 개인정보를 처리하는 약 1700개 고위험 시스템은 정부가 직접 정기 점검한다.
금융보안원은 개인신용정보 보호 실태를 점검하기 위해 신용정보법에 따라 3000여개 금융회사를 대상으로 ‘2026년도 정보보호 상시평가’를 4월부터 실시한다고 28일 밝혔다.
개인정보보호위원회(이하 개인정보위)는 상담업무를 위탁한 개인정보처리자와 수탁사에 대한 실태점검을 실시하겠다고 6일 밝혔다.
한국인터넷진흥원(KISA)는 2023년부터 2025년까지 주요 기업을 상대로 모의침투 점검을 한 결과, 점검 대상 기업의 약 89%에서 중요정보 탈취, 개인정보 탈취, 내부망 침투, 관리자 권한 탈취, 시스템 제어권 획득 등 5개 목표 가운데 최소 1개 이상의 가능한 취약 요인이 확인됐다고 밝혔다.
에버스핀(대표 하영빈)은 자사 악성앱 탐지 솔루션 페이크파인더(FakeFinder)의 2025년 연간 데이터를 분석한 ‘페이크파인더 악성앱 리포트 Vol.5’를 발간했다고 26일 밝혔다.
오픈클로(OpenClaw) 같은 인공지능(AI) 에이전트의 보안 우려가 현실화하고 있다. 오픈클로는 답변형 AI를 넘어 사용자를 대신해 실제 작업을 수행하는 구조라, 오류가 단순 오답에 그치지 않고 정보 유출이나 의도하지 않은 작업 실행으로 번질 수 있다. 최근 실제 사고와 사용 제한 조치가 잇따르면서, 기업들은 AI 에이전트의 권한과 통제 방식부터 다시 따지기 시작했다.
End of content
End of content