
SGA솔루션즈, CSK 2026서 N2SF 통합보안 전략 공개
SGA솔루션즈(대표이사 최영철)는 오는 16일부터 18일까지 열리는 ‘사이버 서밋 코리아 2026(CSK 2026)’에서 국가 망 보안체계(N2SF) 전환을 위한 통합 보안 기술과 적용 사례를 공개한다고 14일 밝혔다.

SGA솔루션즈(대표이사 최영철)는 오는 16일부터 18일까지 열리는 ‘사이버 서밋 코리아 2026(CSK 2026)’에서 국가 망 보안체계(N2SF) 전환을 위한 통합 보안 기술과 적용 사례를 공개한다고 14일 밝혔다.
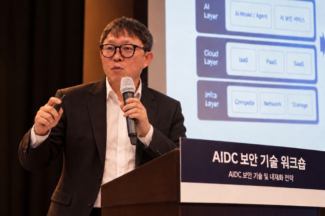
“인공지능 데이터센터(AIDC)는 인프라와 클라우드, AI 계층이 모두 연결돼 있습니다. 보안 제품을 애플리케이션 프로그래밍 인터페이스(API)로 묶는 것만으로는 부족합니다. 하나의 일관된 정책 아래 통제해야 합니다.” 김창훈 대구대학교 사이버보안전공 교수는 7일 경기 성남시 밀리토피아 호텔 바이마린에서 열린 ‘AIDC 보안 기술 워크숍’에서 AIDC 보안의 핵심 과제로 보안 통제의 오케스트레이션을 꼽으며 이같이 강조했다. 김 교수는 AIDC에서는 인프라와 클라우드, AI 계층의 보안 시스템이 각각 움직이는 방식에서 벗어나 탐지 정보와 접근통제, 격리 조치를 제로 트러스트 원칙 안에서 하나의 정책으로 연결해야 한다고 강조했다.
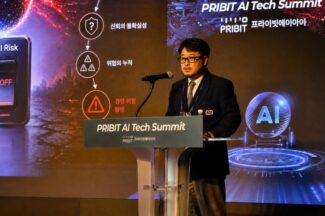
“AI 시대 기업이 원하는 것은 단순한 보안 제품이 아닙니다. AI 위험과 보안 요구, 품질, 비용, 책임을 함께 관리하는 거버넌스가 필요합니다.” 김영랑 프라이빗AI(PRIBIT AI·구 프라이빗테크놀로지) 대표는 4일 서울 반얀트리 클럽 앤 스파 서울에서 열린 ‘프라이빗 AI 테크 서밋(PRIBIT AI Tech Summit)’에서 AI 거버넌스·위험통제 기업으로 전환한다는 비전을 밝혔다. 지난 7월 사명을 바꾼 프라이빗AI는 기존 제로트러스트 기술을 인공지능(AI)의 데이터 접근과 에이전트 실행까지 통제하는 영역으로 넓힌다.

SGA솔루션즈는 제로 트러스트 기반 통합 계정·인증·권한관리(ICAM) 솔루션 ‘에스지에이 제트티에이 아이캠(SGA ZTA ICAM)’이 GS인증을 획득했다고 13일 밝혔다.

정보통신기획평가원(IITP, 원장 홍진배)이 2027년 정보보호 연구개발(R&D)을 인공지능(AI) 기반 사이버 방어와 통합형 과제, 사업화 중심으로 개편하는 방향을 검토하고 있다. AI 사이버 실드돔과 피지컬 AI 보안을 신규 사업으로 추진하고, 기존 정보보호 R&D에서는 자유공모와 경쟁형 R&D를 늘리는 방안이 논의되고 있다. 여러 보안기업의 기술을 묶어 해외시장에 진출하는 통합형 R&D도 확대할 방침이다.

프라이빗에이아이(프라이빗AI)는 경기 성남시 판교의 ‘KT 오픈 이노베이션 센터’에 입주하고 인공지능(AI) 연구센터를 출범했다고 6일 밝혔다.
안랩은 2026년 상반기 연결기준 잠정 매출 1304억원과 영업이익 73억원을 기록했다고 29일 밝혔다. 지난해 같은 기간보다 매출은 109억원(9.1%), 영업이익은 28억원(62.3%) 증가했다.

시큐리티플랫폼은 제로 트러스트 기반 영상보안 솔루션 ‘엑시오 엣지 시큐리티(Axio Edge Security)’ 제품군을 조달청 나라장터 쇼핑몰에 등록했다고 20일 밝혔다.

프라이빗테크놀로지는 사명을 ‘프라이빗에이아이(PRIBIT AI)’로 변경하고 인공지능(AI) 실행 통제 기반 플랫폼 기업으로 사업 영역을 확장한다고 9일 밝혔다.

모니터랩은 지난 1일 서울 용산에서 열린 ‘2026 ICT기금 넥스트 어워즈’에서 사이버보안 분야 우수기업으로 선정됐다고 2일 밝혔다.

SGA솔루션즈는 서버 보안 솔루션 ‘레드캐슬(RedCastle) V6.0 for Windows Server 2025 R3’가 공통평가기준(CC) 인증의 평가보증등급(EAL) 4를 획득했다고 25일 밝혔다.

“이제는 내부가 ‘뚫린다’는 전제가 없이는 방어할 수 없는 상태가 됐습니다. 제로 트러스트 원칙 하에 보안 통제 항목을 다시 검토하고, 마이크로세그멘테이션 방식으로 내부 통제와 시스템 통제를 같이 고민해야 합니다.” 최영철 SGA솔루션즈 대표는 18일 서울 잠실 롯데호텔 3층 크리스탈볼룸에서 <바이라인네트워크>가개최한 ‘사이버보안 기술 전략 컨퍼런스 2026’에서 이렇게 강조했다. 이날 최 대표는 ‘미토스 시대, 보안은 다시 내부로 향한다: 서버 보안과 마이크로세그멘테이션의 필연’을 주제로 발표했다.

“제로 트러스트는 이제 도입 검토를 지나 시행을 고려해야 하는 시기로 나아가고 있습니다.” 박진홍 모니터랩 전임연구원은 18일 서울 잠실 롯데호텔월드 3층 크리스탈볼룸에서 열린 바이라인네트워크 ‘2026 사이버보안 기술 전략 컨퍼런스’에서 제로 트러스트에 대해서 이렇게 짚었다. 이날 모니터랩은 이날 내부 애플리케이션 접근부터 서비스형 소프트웨어(SaaS), 생성형 인공지능(AI), AI 에이전트까지 단계별로 통제하는 제로 트러스트 구축 전략을 제시했다.

김창훈 대구대학교 컴퓨터정보공학부 교수는 미토스 이후 국내 AI 보안 대책이 보안 특화 모델 개발, 취약점 탐지, 빠른 패치 등 일부분에 매몰돼 있다고 지적했다. 모두 필요한 과제지만, 당장 공격자가 어디를 노릴지와 실제로 어떻게 막을지를 먼저 봐야 한다는 지적이다. 김 교수는 “본질은 막는 것”이라며 “취약점을 찾고 패치를 빨리 하자는 논의와 대책이 나오고 있지만, 정작 어디가 공격받을 가능성이 큰지, 그 기관을 실제로 어떻게 보호할지에 대한 현실적인 논의는 부족한 실정”이라고 짚었다.
End of content
End of content