
S2W, CTI 기반 모의해킹 확대…‘인증’ 넘어 ‘실전 점검’으로
빅데이터 분석 인공지능(AI) 기업 에스투더블유(대표 서상덕, 이하 S2W)는 사이버 위협 인텔리전스(CTI) 역량을 접목한 ‘모의해킹’ 사업을 확대하고 있다. 양종헌 S2W 오펜시브연구팀장은 모의해킹을 “미슐랭 3스타(인증)를 받은 식당이 훌륭한 식당인 건 맞지만, 그 사실만으로 위생 상태(실제로 보안이 잘 되어 있는가)까지 보장되지는 않는다”는 비유로 설명했다.
빅데이터 분석 인공지능(AI) 기업 에스투더블유(대표 서상덕, 이하 S2W)는 사이버 위협 인텔리전스(CTI) 역량을 접목한 ‘모의해킹’ 사업을 확대하고 있다. 양종헌 S2W 오펜시브연구팀장은 모의해킹을 “미슐랭 3스타(인증)를 받은 식당이 훌륭한 식당인 건 맞지만, 그 사실만으로 위생 상태(실제로 보안이 잘 되어 있는가)까지 보장되지는 않는다”는 비유로 설명했다.
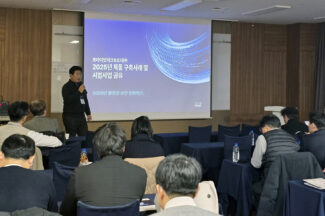
프라이빗테크놀로지는 윈스테크넷과 함께 충청권 협력사를 대상으로 한 ‘2026 충청권 보안 콘퍼런스’를 열고 제로트러스트와 국가망보안체계(N²SF) 대응 전략을 공유했다고 15일 밝혔다. 이번 행사는 국가 망 보안 정책 변화에 따른 보안 시장 환경을 공유하고, 중장기 협업 방향을 논의하기 위해 마련됐다. 양사는 충청권 협력사를 초청해 정책 대응 사례와 협업 모델을 중심으로 논의를 진행했다.
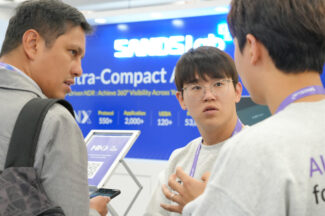
샌즈랩은 1월 3일부터 6일까지 미국 라스베이거스에서 열린 세계 최대 IT·가전 전시회 CES 2026에 참가해, 가전과 로봇, 모빌리티로 확장되는 환경에서 ‘네트워크 탐지·대응(NDR)’ 보안의 필요성을 확인했다고 15일 밝혔다.
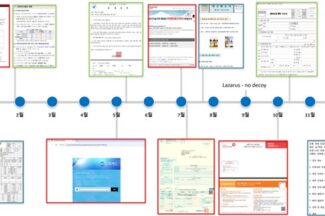
북한 연계 사이버 공격이 단기 침투를 넘어 장기간 은밀한 정찰과 단계적 공격 실행을 중심으로 진화하고 있으며, 공공기관과 금융권, 기업 전반에 구조적 보안 전환이 요구된다는 분석이 나왔다.
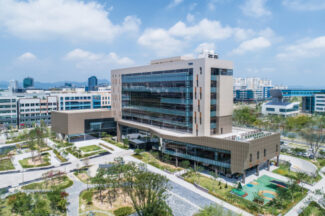
정부가 양자컴퓨터 시대를 맞이해 통신·금융·국방 등 국가 주요 산업의 암호 전환 사업을 추진한다. 한국인터넷진흥원(이하 KISA)은 과학기술정보통신부(이하 과기정통부)와 함께 ‘2026년 양자내성암호 시범전환 사업’ 추진을 위한 사업 설명회를 28일 서울 FKI타워에서 연다고 15일 밝혔다.
인공지능(AI)이 사이버 공격 기술의 자동화를 앞당기면서, 국내 보안업계도 주요 제품과 서비스에 AI 적용을 확대하고 있다. 악성코드 탐지나 반복 업무 자동화에 머물던 활용 범위가 위협 분석, 대응, 보고까지 넓어지면서 보안 운영 효율과 대응 속도를 높이는 방향으로 제품 고도화가 진행되는 모습이다.
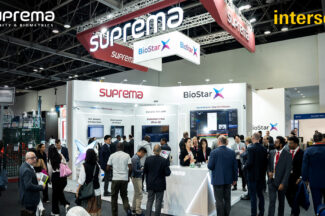
슈프리마는 1월 12일부터 14일까지 아랍에미리트 두바이에서 열리는 중동 지역 보안 전시회 ‘인터섹…
교원그룹이 랜섬웨어 공격을 받아 내부 시스템 일부에서 비정상 징후가 발생한 사실이 확인됐다. 교원그룹은 사고 인지 직후 내부 망 분리와 접근 차단 등 비상 대응 체계를 가동했으며, 이후 분석 과정에서 데이터가 외부로 유출됐을 가능성이 있는 정황을 확인했다. 교원그룹에 따르면, 사고는 2026년 1월 10일 오전 8시경 사내 일부 시스템에서 발생했다. 회사는 즉시 내부 시스템 접근을 차단하고 보안 점검과 복구 작업에 착수했다. 동시에 외부 침입 경로를 추적하는 과정에서 해커로 추정되는 특정 외부 IP를 확인했다.
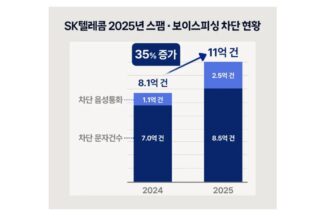
SK텔레콤은 2025년 한 해 동안 음성 스팸과 보이스피싱 통화, 문자 등 각종 통신사기 시도 약 11억건을 선제적으로 차단했다고 13일 밝혔다. 이는 전년 대비 35% 증가한 수치다. 인공지능(AI) 기술을 스팸·피싱 대응 전반에 적용하고 이를 체계적으로 운영한 결과다.
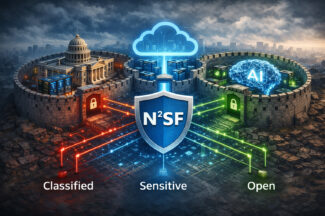
국가정보원은 지난해 9월 ‘국가망보안체계(N²SF) 가이드라인 1.0’을 정식 발표하며 국가 보안 패러다임의 전환을 본격화했다. 업무 정보를 기밀·민감·공개(C·S·O) 등급으로 분류하고 제로트러스트 원칙을 적용하는 N²SF는, 보안 강화와 데이터 활용을 함께 가져가기 위한 핵심 전략이다. 주요 실증 사업을 마치고 올해부터 공공기관 평가 지표에 본격 반영되는 N²SF의 핵심 내용과 추진 현황을 살펴본다.
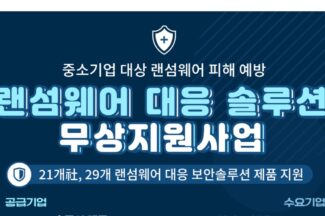
한국정보보호산업협회(KISIA)는 지난해 보안 인프라 구축이 어려운 중소기업을 대상으로 진행했던 ‘랜섬웨어 대응 솔루션…
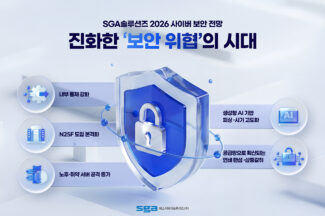
SGA솔루션즈는 2026년 사이버 보안 환경 변화를 전망한 ‘2026년 사이버 보안 5대 전망’을 12일 발표했다. SGA솔루션즈는 2026년 사이버 위협의 특징으로 새로운 공격 기법의 등장이 아니라, 기존 공격 방식이 한층 고도화되고 복합화되는 흐름이 본격화될 것으로 진단했다. 공격 경로는 외부 취약점에서 계정과 내부 시스템으로 이동하고, 피해 범위는 단일 기업을 넘어 공급망 전반으로 확산될 가능성이 크다고 분석했다.
보안 운영 센터(SOC)에서 사람이 맡던 역할이 인공지능(AI)과 자동화를 중심으로 재편되고 있다. 경보를 놓치지 않는 것이 핵심이던 관제 구조에서, 반복적인 경보 처리와 정리는 AI가 담당하고 사람은 경보의 맥락을 해석해 대응을 결정하는 역할로 이동하는 흐름이다.
케이사인은 B2B 보안 시장 성장 흐름에 맞춰 지역 기반 고객 대응 역량을 강화하기 위해 기술·영업 파트너사를 모집한다고 9일 밝혔다. 최근 국내외에서 데이터 유출 사고가 잇따르면서 개인정보 보호와 인증·암호 기반 보안의 중요성이 커지고 있다. 케이사인은 이러한 환경 변화에 대응해 지역·산업별 파트너와의 협력을 확대하고, 보다 신속하고 안정적인 보안 서비스 제공 체계를 구축한다는 전략이다.
정부가 국내 의료기관과 교육기관, 온라인 쇼핑몰 등을 대상으로 한 연쇄 해킹 정황을…
End of content
End of content