
태니엄, 엔드포인트 행동 기반 탐지 강화한 제품 재출시
태니엄(한국 대표 박영선)은 엔드포인트 행동 기반 탐지와 대응 기능을 강화한 ‘태니엄 시큐리티 오퍼레이션(Tanium Security Operations)’을 재출시했다고 28일 밝혔다. 태니엄은 공격자가 탈취한 계정과 정상적인 IT 관리 도구를 이용하면 기존 악성 파일 중심의 탐지만으로 공격을 구분하기 어려울 수 있다는 점을 이번 제품 개편의 배경으로 제시했다.
태니엄(한국 대표 박영선)은 엔드포인트 행동 기반 탐지와 대응 기능을 강화한 ‘태니엄 시큐리티 오퍼레이션(Tanium Security Operations)’을 재출시했다고 28일 밝혔다. 태니엄은 공격자가 탈취한 계정과 정상적인 IT 관리 도구를 이용하면 기존 악성 파일 중심의 탐지만으로 공격을 구분하기 어려울 수 있다는 점을 이번 제품 개편의 배경으로 제시했다.
안랩의 엔드포인트 보안 솔루션 V3가 글로벌 보안제품 평가기관 AV-TEST의 2026년 7~8월 윈도우용 백신 평가에서 18점 만점을 받았다.
기업이 관리해야 할 PC와 서버, 소프트웨어가 늘면서 엔드포인트에서 발생하는 데이터도 빠르게 증가하고 있다. 여기에 공격 속도까지 빨라지면서 사람이 여러 보안 도구를 오가며 데이터를 확인하고 대응하는 기존 방식에는 한계가 있다는 게 태니엄의 진단이다.

안랩은 글로벌 시장조사기관 프로스트 앤드 설리번(Frost & Sullivan)의 ‘2026 베스트 프랙티스(Best Practices Recognition)’에서 아시아·태평양 엔드포인트 보안 부문 ‘경쟁전략 리더십(Competitive Strategy Leadership)’에 처음 선정됐다고 5일 밝혔다.
안랩은 중화권 고객의 접근성과 사용 편의성을 높이기 위해 엔드포인트 통합 보안 플랫폼 ‘안랩 EPP’에 중국어 번체 지원을 추가했다고 4일 밝혔다.
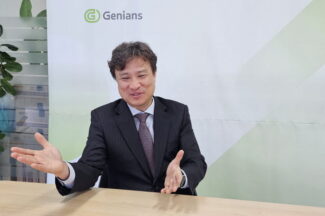
강한서 지니언스 전략컨설팅사업부 상무는 N²SF 실증에서 지니언스가 맡은 역할을 “단말 내부에서 발생하는 이상 행위와 위협을 탐지해 그 정보를 아키텍처의 정책결정지점(PDP)으로 연계하는 것”이라고 설명했다. 단말에서 위협 징후가 포착되면, PDP가 위험 수준에 맞춰 해당 단말의 권한을 줄이거나 접근 범위를 좁히는 판단을 내릴 수 있어야 한다는 취지다. 지니언스는 이 흐름이 구현되면 통제가 한 번으로 끝나지 않고 접속 이후까지 이어질 수 있다고 본다.

기업 내외부 데이터 유출 감시·차단, 엔드포인트 보안 인프라 강화 트렐릭스코리아(이석호 지사장)는 LG…

모니터랩이 네트워크 중심의 보안 기업에서 한 단계 더 나아가 엔드포인트와 대규모언어모델(LLM) 생성형 인공지능(AI) 보안까지 아우르는 통합 보안 플랫폼으로의 전환을 선언했다.

태니엄이 인공지능(AI) 시대 보안 전략을 공개하며 기업들이 확신을 갖고 보안을 강화할 수…

정보보안 전문기업 잉카인터넷은 25년간 축적한 ‘엔프로텍트(nProtect)’ 보안 서비스 경험과 집약된 기술 노하우를…

“VM웨어는 그동안 보안을 지원하는 인프라 회사였다. 카본블랙을 인수하면서 명실공히 보안 회사가 됐다.”…
기업들은 종종 대형 이벤트에 맞춰 신제품이나 의미있는 사업제휴 소식을 발표한다. IT업체들은 자체…
엔드포인트 위협 탐지 대응(EDR) 기능과 데이터 유출방지(DLP) 기능을 결합한 엔드포인트 통합 보안…
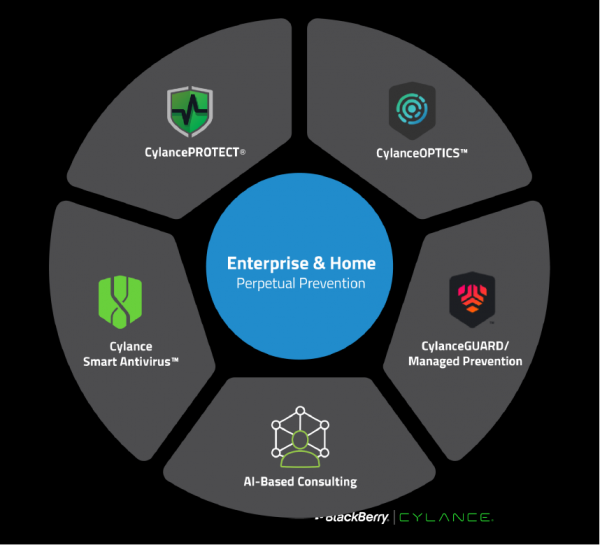
지난 2012년 설립해 인공지능(AI), 머신러닝 기술을 적용한 차세대 엔드포인트 보안 솔루션을 시장에…

VM웨어가 최근 피보탈과 함께 사이버보안 업체인 카본블랙을 인수한다고 발표했다. 보안은 모든 클라우드와…
End of content
End of content