
오픈AI, EU ‘이중 규제’ 본격화
오픈AI가 유럽연합(EU)의 두 갈래 규제망에 동시에 들어왔다. 프런티어 인공지능(AI) 모델 자체의 위험은 AI법(AI Act)으로, 챗GPT가 검색·정보유통 서비스로 만들어내는 위험은 디지털서비스법(DSA)으로 관리받는 구조다.
오픈AI가 유럽연합(EU)의 두 갈래 규제망에 동시에 들어왔다. 프런티어 인공지능(AI) 모델 자체의 위험은 AI법(AI Act)으로, 챗GPT가 검색·정보유통 서비스로 만들어내는 위험은 디지털서비스법(DSA)으로 관리받는 구조다.
유럽연합(EU)이 오픈AI의 인공지능(AI) 에이전트가 일으킨 일련의 사고들과 관련해 “통제 상실이 심각한 수준에 이르렀다”고 평가했다. AI의 정렬 실패 문제에 대한 국제 사회의 관심이 더 확산되는 추세다.
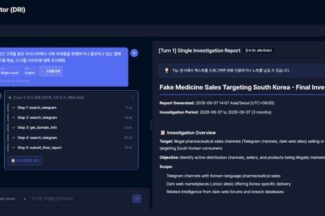
에스투더블유(S2W)는 다크웹과 가상자산 거래 등을 분석해 범죄 수사를 지원하는 인공지능(AI) 에이전트 ‘딥 리서치 인베스티게이터(DRI)’를 출시했다고 8일 밝혔다.

인공지능(AI)이 사용자 대신 검색하고 판단하며 각종 작업을 수행하는 에이전트(Agent) 시대가 본격화하면서, 외부 데이터를 악용해 AI의 판단과 행동을 조작하는 ‘프롬프트 삽입(Prompt Injection)’ 공격이 새로운 보안 위협으로 떠오르고 있다.
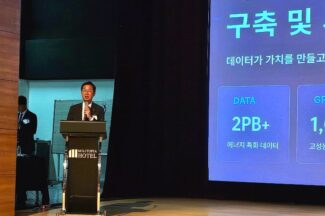
한전KDN이 국가망보안체계(N2SF)를 적용한 에너지 특화 인공지능 데이터센터(AIDC)를 구축한다. 2페타바이트(PB) 이상의 데이터와 1000개 이상의 고성능 그래픽처리장치(GPU)를 기반으로 발전·설비·계통·전력시장 데이터를 통합하고, 이를 AI 서비스로 연결하는 것이 핵심이다.
인공지능(AI)과 대규모언어모델(LLM) 서비스에서 발견된 취약점이 지난해 말과 비교해 크게 증가한 것으로 나타났다. 카스퍼스키(한국 지사장 이효은)는 ‘분기별 익스플로잇·취약점 보고서(Quarterly Exploits and Vulnerabilities Report)’를 분석한 결과 올해 2분기 AI·LLM 서비스에서 기록된 취약점이 935건으로 집계됐다고 7일 밝혔다. 2025년 4분기와 비교하면 10배 증가한 수치다.
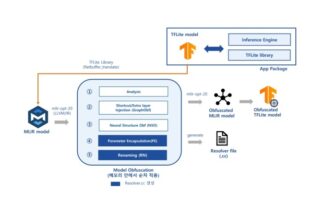
쿤텍(대표 방혁준)은 한국전자통신연구원(ETRI)이 주관하는 연구과제에서 온디바이스 인공지능(AI) 모델의 구조와 핵심 정보를 외부 분석으로부터 보호하는 난독화 기술과 데이터 흐름 분석 기술을 개발하고 있다고 7일 밝혔다.

이스트시큐리티는 네이버클라우드 컨소시엄이 개발하는 사이버 보안 특화 인공지능(AI) 파운데이션 모델에 악성코드 데이터와 사이버 위협 인텔리전스(CTI)를 제공한다고 7일 밝혔다.
엔키화이트햇(대표 이성권)은 KB국민은행에 인공지능(AI) 기반 웹 애플리케이션 침투테스트 자동화 솔루션 ‘오펜 AI DAST(OFFen AI DAST)’를 공급했다고 7일 밝혔다.
“인공지능(AI)의 이런 기능이 좋고 이런 것을 잘할 수 있다는 이야기만 해서는 안 됩니다. AI 에이전트가 어떤 근거와 과정을 거쳐 행동했는지 증거 흐름을 남기고, 역할별 권한을 통제하며, 위험할 때는 바로 중지시킬 수 있는지에 답할 수 있어야 합니다.” 손기욱 한국사이버안보학회장 겸 서울과학기술대학교 교수는 ‘AI 에이전트 보안’을 실제 제품으로 만들기 위해 필요한 조건을 설명하며 이렇게 강조했다.
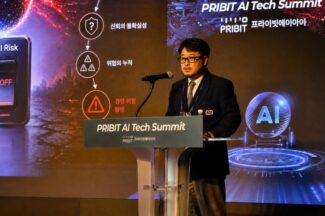
“AI 시대 기업이 원하는 것은 단순한 보안 제품이 아닙니다. AI 위험과 보안 요구, 품질, 비용, 책임을 함께 관리하는 거버넌스가 필요합니다.” 김영랑 프라이빗AI(PRIBIT AI·구 프라이빗테크놀로지) 대표는 4일 서울 반얀트리 클럽 앤 스파 서울에서 열린 ‘프라이빗 AI 테크 서밋(PRIBIT AI Tech Summit)’에서 AI 거버넌스·위험통제 기업으로 전환한다는 비전을 밝혔다. 지난 7월 사명을 바꾼 프라이빗AI는 기존 제로트러스트 기술을 인공지능(AI)의 데이터 접근과 에이전트 실행까지 통제하는 영역으로 넓힌다.
개인정보보호위원회(이하 개인정보위)는 개인정보 유출 사고 예방과 피해 구제를 강화하기 위해 내년(2027년) 예산안으로 996억원을 편성했다고 4일 밝혔다. 올해 729억원보다 36.6% 늘어난 규모다. 개인정보 유출 사실을 은폐하거나 관련 증거를 없앤 행위를 신고하면 포상금을 지급하는 사업에 약 94억원을 새로 배정했다.

소만사(대표 김대환)는 메모리 가상화 기술과 전용 서버 최적화를 적용한 클라우드 PC 솔루션 ‘브이디아이(VD-i)’ 신버전을 올해 4분기 출시한다고 밝혔다.
에버스핀(대표 하영빈)은 한국기술교육대학교에 동적 웹 보안 솔루션 ‘에버세이프 웹(Eversafe Web)’을 공급했다고 4일 밝혔다. 학사행정시스템과 학습관리시스템(LMS), 통합포털, 대표 홈페이지 등에 솔루션을 적용했다.

넷스카우트(한국 대표 김재욱)는 시장조사업체 QKS그룹(QKS Group)의 ‘2026 분산서비스거부(디도스·DDoS) 방어 스파크 매트릭스(SPARK Matrix)’에서 2년 연속 리더와 에이스 퍼포머(Ace Performer)로 선정됐다고 4일 밝혔다.
End of content
End of content