
KISA “모의침투 해보니, 89% 기업서 해킹 가능한 취약점 확인”
한국인터넷진흥원(KISA)는 2023년부터 2025년까지 주요 기업을 상대로 모의침투 점검을 한 결과, 점검 대상 기업의 약 89%에서 중요정보 탈취, 개인정보 탈취, 내부망 침투, 관리자 권한 탈취, 시스템 제어권 획득 등 5개 목표 가운데 최소 1개 이상의 가능한 취약 요인이 확인됐다고 밝혔다.
한국인터넷진흥원(KISA)는 2023년부터 2025년까지 주요 기업을 상대로 모의침투 점검을 한 결과, 점검 대상 기업의 약 89%에서 중요정보 탈취, 개인정보 탈취, 내부망 침투, 관리자 권한 탈취, 시스템 제어권 획득 등 5개 목표 가운데 최소 1개 이상의 가능한 취약 요인이 확인됐다고 밝혔다.
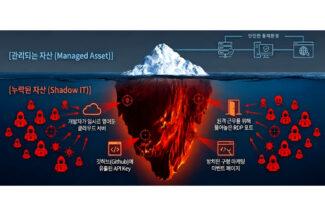
NSHC는 에이전틱 인공지능(AI) 기반 공격표면관리(ASM) 플랫폼 ‘어택워치(Attack Watch)’를 고도화해 보안 시장 공략에 나선다고 31일 밝혔다.
한국인터넷진흥원(KISA)이 고도화하는 랜섬웨어 공격에 체계적으로 대응하기 위해 ‘랜섬웨어 전주기 대응 추진단’을 발족했다고 31일 밝혔다. 최근 랜섬웨어가 인공지능(AI)을 활용한 자동화·연계형 공격으로 진화하고, 표적도 연구·제조·금융·에너지에서 교육·의료 등 민감 분야까지 넓어지자 대응 체계를 한 단계 끌어올리겠다는 취지다.
스틸리언은 인도네시아 모빌리티 기업 블루버드에 모바일 앱 보안 솔루션 ‘앱수트’를 공급했다고 31일 밝혔다.

소프트캠프는 일본 도쿄에서 열린 사이버보안 콘퍼런스 ‘시큐리티 데이즈(Security Days)’에 처음 참가해 현지 파트너사가 자사 보안 솔루션을 주제로 발표를 진행했다고 30일 밝혔다.

디지털자산거래소 빗썸이 외부 전문가들과 함께 정보보안 체계를 전면적으로 점검하기 시작했다. 단순한 자문기구를 두는 차원이 아니라, 보안을 경영 의사결정의 핵심 거버넌스(지배구조) 영역으로 끌어올리겠다는 판단에서다. 올해 1월 출범한 ‘정보보호 자문위원회’는 거래소 보안 정책과 대응 전략을 외부 전문가의 시각에서 상시 점검하는 역할을 맡는다. 김승주 공동위원장을 만나 위원회 출범 배경과 빗썸의 보안 전략 전반에 대한 이야기를 들어봤다.

지난주 막을 내린 세계 최대 규모의 사이버보안 전시회 RSAC 2026(RSA Conference 2026)은 보안업계의 시선이 어디로 옮겨가고 있는지를 보여줬다. RSAC 공식 보도팀에 따르면, 이번 행사에는 4만3500명 이상의 청중과 700명 이상 연사, 600개 이상 전시기업이 참여했다.
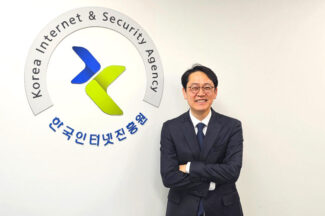
한국인터넷진흥원(KISA)이 지난 2월 신설한 AI보안산업본부를 중심으로 보안기업의 인공지능(AI) 전환과 상용화 전주기 지원을 강화하고 있다. 27일 바이라인네트워크와 만난 오진영 KISA AI보안산업본부장은 “AI 시대에 보안 산업을 키우기 위해서는 단순 시제품 지원에서 멈추지 않고, 사업화, 마케팅, 투자 유치, 해외 진출까지 전주기 차원에서의 지원이 이뤄져야 한다”며 “KISA가 가진 사업 라인업을 묶어 선순환 체계를 만들어 가겠다”고 강조했다.

트렌드에이아이(TrendAI·한국 대표 김진광)가 발표한 ‘AI 시대 기업 보안의 조건’ 보고서에 따르면, 전 세계 기업들이 보안 우려를 인식하면서도 인공지능(AI) 도입을 서두르고 있다는 것으로 나타났다. 이번 보고서의 조사 대상은 250명 이상 규모 조직의 비즈니스·IT 의사결정권자 3700명이며, 조사 지역은 아시아태평양(APAC), 유럽·중동·아프리카(EMEA), 북미다.

솔트웨어, ‘eGISEC 2026’서 AI DLP 생성형 AI 보안 솔루션 소개

에쓰씨케이(SCK)는 주요 보안 파트너사를 대상으로 통합 보안 전략과 영업 모델을 공유하는 보안 파트너 세미나를 개최했다고 27일 밝혔다.

AI 기반 기록 서비스 다글로는 지난 22일 보안 이상 징후를 감지해 앱과 웹 서버 운영을 중단했고, 23일 오전 8시 모든 서비스를 정상화했다고 27일 밝혔다.
과학기술정보통신부(이하 과기정통부)는 한국정보보호산업협회(KISIA)와 함께 진행한 ‘2025 정보보호 실태조사’ 결과, 기업의 80.6%가 정보보호를 중요하다고 인식했지만 정보보호 정책 또는 규정집을 보유한 기업은 52.6%, 정보보호 교육을 실시한 기업은 32.7%로 조사됐다고 27일 밝혔다.
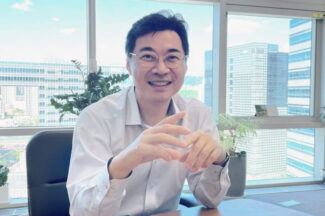
“소프트웨어 자재명세서(SBOM)를 생성해 전달하는 것만으로 공급망 보안은 끝나지 않는다. 다음 승부처는 살아 있는 SBOM 유통과 공급망 보안 통합관리에 있다.” 스패로우의 장일수 대표는 바이라인네트워크와 인터뷰에서 이같이 강조했다.
정부가 지난 24일 침해사고에 대한 기업 책임을 강화하는 ‘정보통신망 이용촉진 및 정보보호 등에 관한 법률(정보통신망법)’ 개정안과 디지털 취약계층 보호를 위한 ‘디지털 포용법’ 일부개정안을 의결했다. 두 개정안은 공포 시점으로부터 각각 6개월, 1년 후부터 시행된다.
End of content
End of content