
KISIA, 협의체 운영 전면 개편…“사무국 중심서 현장 중심으로”
한국정보보호산업협회(KISIA)는 14일 의장 주도 협의체 오리엔테이션을 열고, 2026년 협의체 운영체계를 기존 사무국 중심에서 현장 전문가 중심으로 바꾼다고 밝혔다.
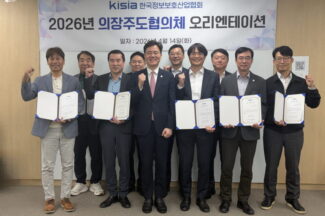
한국정보보호산업협회(KISIA)는 14일 의장 주도 협의체 오리엔테이션을 열고, 2026년 협의체 운영체계를 기존 사무국 중심에서 현장 전문가 중심으로 바꾼다고 밝혔다.

AI 클라우드 전문기업 솔트웨어가 한국형 정보보호 관리체계(K-ISMS) 기준에 특화된 클라우드 보안 점검 서비스 ‘SCR(Security Compliance Review)’의 고도화 버전을 출시했다고 14일 밝혔다.
카스퍼스키(한국 대표 이효은)는 인공지능(AI) 캐리커처·애니메이션 제작 도구에 개인 맥락 정보를 입력하는 행위가 신원 사칭과 사회공학 공격으로 이어질 수 있다고 14일 밝혔다.
한국인터넷진흥원(KISA)이 공공기관의 업무시스템에 ‘국가망보안체계(N2SF)’를 적용한 실증 사례집을 13일 공개했다. 이번 사례집에서 KISA는 N2SF의 개념과 방법론을 설명하는 데 그치지 않고, 정보 서비스 모델별로 실제 공공 업무 시스템에 어떻게 N2SF를 적용하는 지를 제시했다. 구체적으로는 ▲인터넷 단말의 업무 활용성 제고 ▲업무 환경에서 생성형 인공지능(AI) 활용 ▲외부 클라우드 활용 업무 협업 체계 ▲업무 단말의 인터넷 이용 ▲공공 데이터의 외부 AI 융합 ▲클라우드 기반 통합문서체계 등 6개 모델을 중심으로 실증 결과를 소개했다.

수산아이앤티는 수산아이앤티가 지난 9일부터 11일까지 일본 구마모토현 시라누히CC에서 주요 파트너사를 초청해 ‘파트너스데이 2026’을 열고 인공지능(AI)·서비스형 소프트웨어(SaaS) 보안 기술과 사업 전략을 공유했다고 13일 밝혔다.
개인정보보호위원회(이하 개인정보위)는 공공기관에서 개인정보 유출 사고가 발생했을 때 적용하는 감점 최대치를 기존 10점에서 20점으로 높이고, 사고 뒤 대응이 미흡한 경우에도 최대 5점을 추가로 감점하는 내용을 담은 ‘2026년 공공기관 개인정보 보호수준 평가 추진계획’을 확정했다고 13일 밝혔다.

안랩은 일본 도쿄 빅사이트에서 4월 8일부터 10일까지 열린 ‘재팬 IT 위크 스프링 2026(Japan IT Week Spring 2026)’에 참가해 사이버물리시스템(CPS) 보안 솔루션을 선보였다고 13일 밝혔다.

소프트캠프는 일본 도쿄 빅사이트에서 8일부터 10일까지 열린 ‘재팬 IT 위크 스프링 2026’에 참가해 생성형 인공지능(AI) 활용 환경을 겨냥한 보안 솔루션을 선보였다고 13일 밝혔다.
그룹아이비는 북한 IT 인력 연계 조직이 인공지능(AI)과 합성 신원, 프리랜서 플랫폼을 활용해 글로벌 기업에 원격 취업을 시도한 정황을 담은 보고서를 공개했다고 13일 밝혔다.

LG유플러스는 고객에게 보다 안전한 통신 서비스를 제공하기 위해 13일부터 전 고객을 대상으로 유심(USIM) 업데이트 및 무료 교체를 시작한다고 밝혔다.

인공지능(AI) 기술 경쟁의 핵심이 컴퓨팅과 알고리즘을 넘어 학습 데이터 확보와 개인정보 활용까지 옮겨가면서, 개인정보를 AI의 학습에 어디까지 쓰고, 어떻게 보호해야 할지를 둘러싼 법·제도 논의가 활발해지고 있다. 서울대학교 공익산업법센터는 10일 서울 중구 더플라자호텔에서 제106회 학술세미나 ‘AX 시대의 법적 도전과 개인정보보호의 과제’를 열고, 인공지능(AI) 학습 데이터 확보와 개인정보 침해 책임을 둘러싼 법적 쟁점을 논의했다. 이날 세미나에서는 ▲공개정보를 AI 학습에 써도 되는지 ▲AI 특례는 어떤 방식으로 설계해야 하는지 ▲생성형 AI의 출력과 학습 결과를 현행 개인정보 보호법으로 어떻게 다뤄야 하는지 등이 핵심 쟁점으로 떠올랐다.

해양·선박 사이버보안 전문기업 싸이터는 선박 사이버위협 모델링 소프트웨어로 조달청 혁신제품 데모데이를 통과했다고 10일 밝혔다. 싸이터는 이번 결과를 바탕으로 해군·해경 함정과 관공선 등 공공 조달시장 진출을 추진할 계획이다.

SK쉴더스는 화이트해커 그룹 이큐스트(EQST) 소속 이동주 선임이 드림핵 해킹방어대회(Dreamhack Invitational 2026)에서 최종 1위를 차지했다고 10일 밝혔다.
정부가 정보보호 및 개인정보보호 관리체계(ISMS·ISMS-P) 인증제도를 전면 손본다. 지금까지의 서면·스냅샷 중심 심사에서 벗어나, 실제 운영 상태를 따라가며 취약점 진단과 모의침투까지 하는 현장 중심 체계로 바꾸는 게 핵심이다. 공공·민간의 대규모 개인정보처리자에는 정보보호 및 개인정보보호 관리체계(ISMS-P) 인증을 의무화하고, 통신사·데이터센터 같은 고위험군에는 더 강한 인증기준을 적용한다.
과학기술정보통신부와 한국인터넷진흥원(KISA)이 IP카메라 해킹 및 사생활 영상 유출 피해를 예방하기 위해 ‘IP카메라 설치·운영 보안 가이드’를 2일 발표했다. 가이드는 기기 도입부터 유지 보수까지 관리자가 단계별로 지켜야 할 핵심 보안 수칙을 제시한다.
End of content
End of content