
샌즈랩, AI 해킹 고도화 대응 ‘에이전트형 NDR’ 제시
샌즈랩은 인공지능(AI) 기반 네트워크 탐지·대응(NDR) 솔루션 ‘MNX’에 사이버 위협 인텔리전스(CTI)와 계정 정보 유출 알림 서비스를 연계해 보안 운영 판단을 지원하는 에이전트형 NDR 구조를 선보인다고 밝혔다.
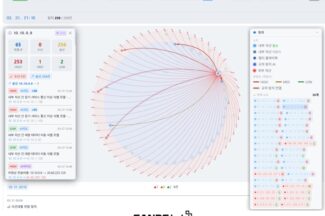
샌즈랩은 인공지능(AI) 기반 네트워크 탐지·대응(NDR) 솔루션 ‘MNX’에 사이버 위협 인텔리전스(CTI)와 계정 정보 유출 알림 서비스를 연계해 보안 운영 판단을 지원하는 에이전트형 NDR 구조를 선보인다고 밝혔다.
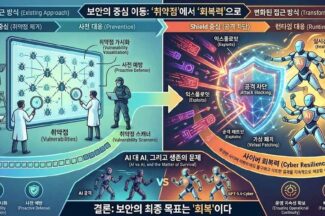
한때 취약점 스캐너의 등장은 보안의 판도를 바꾼 사건이었다. 공격자만이 활용하던 도구가 방어자에게 넘어오면서, 보안은 경험과 직관의 영역에서 데이터와 프로세스 기반의 관리 체계로 전환됐다. 그러나 최근 인공지능(AI)이 취약점 발굴을 넘어 익스플로잇 생성까지 수행하기 시작하면서, 보안은 또 한 번의 구조적 전환점에 직면하고 있다. 이번 변화는 단순한 기술 발전이 아니다. 보안의 전제 자체를 바꾸고 있다.
국가정보원(이하 국정원)과 과학기술정보통신부(이하 과기정통부)가 공공 클라우드 보안검증 절차를 국정원 단일 체계로 개편하겠다고 발표한 가운데, 이번 제도 개편이 기업의 이중 인증 부담을 근본적으로 해소하려면 검증 절차의 투명성과 보안 거버넌스 개편 논의가 뒤따라야 한다는 지적이 나왔다.
국가정보원(이하 국정원)과 과학기술정보통신부(이하 과기정통부)는 기업이 공공 클라우드 시장에 진입할 때 거쳐야 하는 보안 검증 절차를 국정원 단일 검증체계로 일원화한다고 20일 밝혔다.

지난해 국내 침해사고 이후 기업들이 자산 가시성과 즉각 대응 체계를 다시 점검하는 가운데, 태니엄이 한국 고객 지원 현지화에 속도를 내고 있다. 크리스 블루 태니엄 글로벌 지원 센터 수석 부사장은 16일 바이라인네트워크와 인터뷰에서 “태니엄은 한국 시장을 아시아 핵심 거점으로 보고 지난해 서울에 글로벌 지원 조직을 구축했다”며 “실시간 데이터 기반 대응과 파트너 교육, AI 에이전트 통제 지원을 주요 과제로 보고 있다”고 밝혔다.
파이오링크는 인공지능(AI) 기술을 보안 서비스에 도입하고 글로벌 시장을 확대하기 위해 빅스테크놀로지와 차세대 보안 솔루션 개발 협력을 강화한다고 20일 밝혔다.

펜타시큐리티는 지난 16일부터 17일까지 열린 ‘제32회 정보통신망 정보보호 컨퍼런스(NetSec-KR 2026)’에서 ‘차세대 암호기술과 국가암호모듈 검증체계(KCMVP) 검증·활용 전략’을 발표했다고 20일 밝혔다.

한국정보보호산업협회(KISIA)가 시공간 제약 없이 수강할 수 있는 ‘2026년 온택트 융합보안’ 교육과정 교육생을 모집한다고 15일 밝혔다. 보안에 관심 있는 누구나 무료로 참여할 수 있다.
개인정보보호위원회는 17일 ‘2025 개인정보보호 및 활용조사’ 결과를 발표하고, 국민 다수가 개인정보 보호의 중요성을 높게 인식하고 있지만 정작 자신의 권리를 행사하는 방법에 대한 이해와 현장의 전담인력은 부족한 것으로 나타났다고 밝혔다. 이번 조사는 공공기관 1200개, 종사자 1인 이상 기업체 6000개, 만14세 이상 79세 이하 내국인 3000명을 대상으로 진행했다.
한국인터넷진흥원(KISA)은 경기도, 경기남부경찰청과 함께 성남시에서 고령층 피싱 범죄 예방을 위한 ‘스마트폰 보안관’ 활동을 시작했다고 17일 밝혔다.
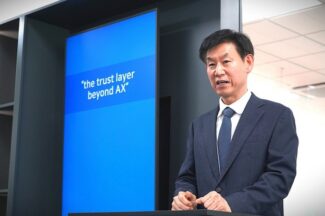
안랩클라우드메이트는 경기도 과천시 과천지식정보타운 스마트케이A타워로 사옥을 이전하고, 인공지능 전환(AX) 시대 대응을 위한 새 비전을 선포했다고 17일 밝혔다.
티오리는 과학기술정보통신부와 정보통신산업진흥원(NIPA)이 추진하는 ‘2026년도 중소기업 클라우드 서비스 보급·확산 사업’의 공급기업으로 선정돼, 국내 중소기업에 인공지능(AI) 해커 솔루션 ‘진트(Xint)’를 제공한다고 17일 밝혔다.
이글루코퍼레이션은 인공지능(AI) 원천기술 관련 특허 4건을 새로 취득했다고 17일 밝혔다. 회사는 이번 특허 취득을 바탕으로 자율형 보안운영센터(Autonomous SOC) 기술 고도화에 속도를 낼 계획이다.
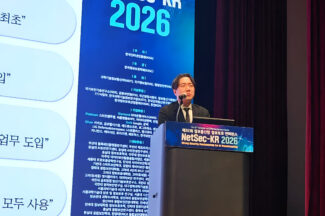
생성형 인공지능(AI)이 업무에 빠르게 도입되면서, AI 보안의 초점도 단순히 악성 프롬프트를 차단하는 수준을 넘어 대규모언어모델(LLM)과 AI 서비스 전반의 안전성을 선제적으로 검증하는 쪽으로 옮겨가고 있다. 나현식 숭실대학교 AI안정성연구센터 연구교수는 16일 서울 삼성동 코엑스에서 열린 ‘제32회 정보통신망 정보보호 컨퍼런스(NetSec-KR) 2026’에서 “대규모언어모델(LLM) 보안은 취약점을 찾는 레드티밍을 넘어 공격과 방어를 함께 돌리는 ‘퍼플티밍’ 체계로 나아가야 한다”고 강조했다. 이날 나 교수는 ‘국내외 LLM 보안, 안전성 평가 및 레드티밍’이라는 주제로 발표했다.
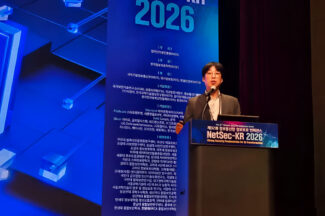
“텍스트 중심의 AI 보안 체계는 한계점이 명확합니다. 이제는 멀티모달(multimodal) 환경에서 보안 패러다임을 바꿔야 합니다.” 김기홍 샌즈랩 대표는 16일 서울 삼성동 코엑스에서 열린 ‘제32회 정보통신망 정보보호 컨퍼런스(NetSec-KR) 2026’에서 이렇게 말했다. 김 대표는 이날 ‘멀티모달 AI 공격 표현 확장에 따른 보안 패러다임 변화’를 주제로 발표했다. 그는 “거대언어모델(LLM)이 이미지, 음성, 영상, 파일 등 다양한 형식의 데이터를 함께 처리하는 멀티모달 방식으로 진화하고 있다”며 “텍스트 중심 방어만으로는 이런 입력을 조합한 새로운 공격을 막기 어려워졌다”고 설명했다.
End of content
End of content