
KISA “모의침투 해보니, 89% 기업서 해킹 가능한 취약점 확인”
한국인터넷진흥원(KISA)는 2023년부터 2025년까지 주요 기업을 상대로 모의침투 점검을 한 결과, 점검 대상 기업의 약 89%에서 중요정보 탈취, 개인정보 탈취, 내부망 침투, 관리자 권한 탈취, 시스템 제어권 획득 등 5개 목표 가운데 최소 1개 이상의 가능한 취약 요인이 확인됐다고 밝혔다.
한국인터넷진흥원(KISA)는 2023년부터 2025년까지 주요 기업을 상대로 모의침투 점검을 한 결과, 점검 대상 기업의 약 89%에서 중요정보 탈취, 개인정보 탈취, 내부망 침투, 관리자 권한 탈취, 시스템 제어권 획득 등 5개 목표 가운데 최소 1개 이상의 가능한 취약 요인이 확인됐다고 밝혔다.
개인정보보호위원회(이하 개인정보위)는 개인 고객에게 웹·앱으로 서비스를 제공하는 금융 분야 사업자를 상대로 주민등록번호 처리 실태에 대한 사전 점검에 나선다고 31일 밝혔다. 점검은 4월부터 은행, 보험사, 카드사, 증권사, 저축은행 등을 중심으로 진행한다.
한국인터넷진흥원(KISA)이 고도화하는 랜섬웨어 공격에 체계적으로 대응하기 위해 ‘랜섬웨어 전주기 대응 추진단’을 발족했다고 31일 밝혔다. 최근 랜섬웨어가 인공지능(AI)을 활용한 자동화·연계형 공격으로 진화하고, 표적도 연구·제조·금융·에너지에서 교육·의료 등 민감 분야까지 넓어지자 대응 체계를 한 단계 끌어올리겠다는 취지다.
스틸리언은 인도네시아 모빌리티 기업 블루버드에 모바일 앱 보안 솔루션 ‘앱수트’를 공급했다고 31일 밝혔다.

페스카로는 중국 상하이에서 열린 자동차 사이버보안 콘퍼런스 ‘오토섹(AutoSec) 2026’에서 차량 전 수명주기에 걸친 자동차 사이버보안 운영 전략을 발표했다고 31일 밝혔다. 페스카로는 행사에서 현지 산업을 선도하는 자동차 사이버보안 모범기업상도 받았다.

소프트캠프는 일본 도쿄에서 열린 사이버보안 콘퍼런스 ‘시큐리티 데이즈(Security Days)’에 처음 참가해 현지 파트너사가 자사 보안 솔루션을 주제로 발표를 진행했다고 30일 밝혔다.

지난주 막을 내린 세계 최대 규모의 사이버보안 전시회 RSAC 2026(RSA Conference 2026)은 보안업계의 시선이 어디로 옮겨가고 있는지를 보여줬다. RSAC 공식 보도팀에 따르면, 이번 행사에는 4만3500명 이상의 청중과 700명 이상 연사, 600개 이상 전시기업이 참여했다.
과학기술정보통신부(이하 과기정통부)는 한국정보보호산업협회(KISIA)와 함께 진행한 ‘2025 정보보호 실태조사’ 결과, 기업의 80.6%가 정보보호를 중요하다고 인식했지만 정보보호 정책 또는 규정집을 보유한 기업은 52.6%, 정보보호 교육을 실시한 기업은 32.7%로 조사됐다고 27일 밝혔다.
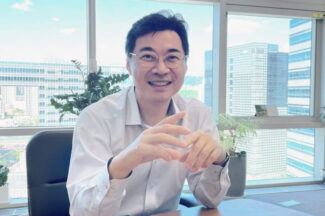
“소프트웨어 자재명세서(SBOM)를 생성해 전달하는 것만으로 공급망 보안은 끝나지 않는다. 다음 승부처는 살아 있는 SBOM 유통과 공급망 보안 통합관리에 있다.” 스패로우의 장일수 대표는 바이라인네트워크와 인터뷰에서 이같이 강조했다.
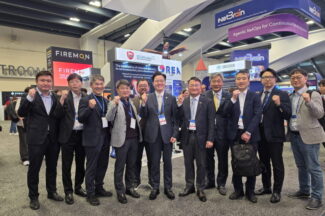
한국정보보호산업협회(KISIA)와 대한무역투자진흥공사(KOTRA)는 미국 샌프란시스코 모스콘 센터에서 열리는 RSA 콘퍼런스 2026(RSAC 2026)에서 한국관을 운영하고, 국내 정보보호 기업의 해외 진출 지원에 나선다고 25일 밝혔다.

SK쉴더스는 티유브이슈드코리아와 업무협약을 맺고, 해외 사업을 추진하는 국내 기업의 운영기술(OT)·산업제어시스템(ICS) 보안 규제 대응과 인증 준비를 지원한다고 26일 밝혔다.
에버스핀(대표 하영빈)은 자사 악성앱 탐지 솔루션 페이크파인더(FakeFinder)의 2025년 연간 데이터를 분석한 ‘페이크파인더 악성앱 리포트 Vol.5’를 발간했다고 26일 밝혔다.
이글루코퍼레이션은 하이브리드 확장형 탐지·대응 플랫폼 ‘스파이더 이엑스디(SPiDER ExD)’가 소프트웨어 품질 인증인 GS(Good Software)인증 1등급과 국가정보원 보안기능확인서를 동시에 획득했다고 26일 밝혔다.

소프트캠프는 일본 법인 사무실 이전을 완료하고, 이를 기념하는 현판식을 현지에서 열었다고 25일 밝혔다.

“에이전트 시대의 보안은 나중에 덧붙이는 기능이 아니라 처음부터 갖춰져 있어야 합니다.” 믹 던(Mick Dunne) 마이크로소프트 아시아태평양 지역 최고 보안 자문 매니저는 25일 서울 그랜드 인터컨티넨탈 서울 파르나스에서 열린 ‘마이크로소프트 보안 서밋, AI와 디지털 신뢰’ 행사의 키노트 세션에서 이렇게 말했다.
End of content
End of content