공공 보안 패러다임 대전환, 국가망보안체계(N²SF)
|

공공 보안 패러다임 대전환, 국가망보안체계(N²SF)

클라우드 AI 등 신기술 도입으로 업무 방식이 변화하면서 공공 보안의 패러다임이 변화하고 있다. 국정원은 지난 9월 국가망보안체계(N²SF) 가이드라인 1.0을 발표했다. N²SF의 핵심은 단절이 아니라 데이터와 위험을 기준으로 통제하는 방식이다. 데이터의 등급을 나누고, 각 데이터의 흐름에 맞춰 위협을 식별한 뒤, 필요한 보안 통제를 적용하고 점검하는 구조다. 바이라인네트워크에서는 N²SF 전환을 가이드라인과 실증 현장의 목소리로 풀어내며, 무엇이 달라지는지와 남은 과제를 짚어본다
금보원, 금융권 SW 공급망 보안 플랫폼 구축…SBOM·취약점 관리 결합

금보원, 금융권 SW 공급망 보안 플랫폼 구축…SBOM·취약점 관리 결합

금융보안원(원장 박상원)은 금융권 취약점 대응 과정을 티켓(업무 단위별 담당·기한·진행상황을 남기는 표준 기록) 중심으로 재구성한 ‘금융권 소프트웨어 공급망 보안 플랫폼’을 2월부터 본격 가동했다. 금융보안원이 이번 플랫폼으로 노리는 변화는 ‘공지’가 아니라 ‘흐름’이다. 취약점이 나오면 금융사와 개발사가 메일·전화로 산발적으로 확인하던 과정을, 발견부터 조치 확인까지 한 줄로 연결했다는 설명이다.

정보보호 공시 의무 대상 확대 “규제 강화보다 실효성 확보가 중요”

정보보호 공시 의무 대상 확대 “규제 강화보다 실효성 확보가 중요”

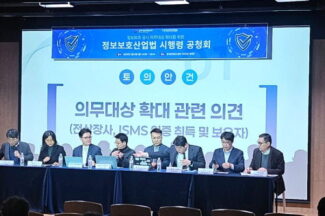
과기정통부가 정보보호 공시 의무 대상을 전 상장사와 정보보호 관리체계(ISMS) 인증 의무 기업으로 넓히고, 2027년부터 시행하는 방안을 제시했다. 관련해 6일 열린 공청회 현장에서는 대상 확대에 공감하면서도 소기업 부담을 줄이기 위해 적용 시기와 공시 항목을 규모·역량에 따라 단계적으로 차등화해야 한다는 요구가 나왔다. 공시가 투자액 나열로 끝나지 않도록 보안 운영 수준과 성숙도를 드러내는 지표로 고도화하고, 업권별 중복 공시 부담도 줄여야 한다는 의견도 이어졌다. 과기정통부는 공시 확대가 CISO 지정 등 추가 규제로 자동 연결되지는 않으며, 소기업 현실성을 포함해 제기된 쟁점을 최종 개정안에 반영하겠다고 밝혔다.

보안 전문가가 짚은 쿠팡 고객정보 유출 사고의 3대 쟁점 ‘키·내부자·셀프 포렌식’

보안 전문가가 짚은 쿠팡 고객정보 유출 사고의 3대 쟁점 ‘키·내부자·셀프 포렌식’

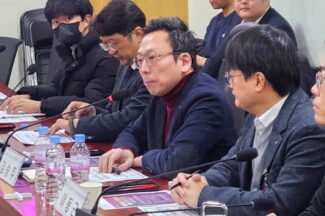
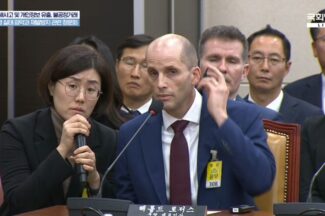
쿠팡 해킹 사고 관련 국회 좌담회에서 김승주 고려대학교 정보보호대학원 교수는 쿠팡 정보 유출 사고의 핵심 쟁점을 ‘키 관리 실패, 내부자 통제 실패, 셀프 포렌식 논란’으로 정리했다. 그는 프라이빗 사이닝 키(개인서명키) 복사·반출 정황을 들어 키 복사 차단 설계와 내부자 권한·감사 체계가 작동했는지 따져야 한다고 말했다. 정부 민관합동조사단은 쿠팡의 클라우드 환경 때문에 교차검증에 시간이 필요하고 일부 로그 삭제 정황은 수사 의뢰했다고 밝혔다.

End of content

End of content