구글 클라우드 “기업 AI 계정 탈취하는 LLM 재킹, 하루 10만달러 피해”

구글 클라우드 “기업 AI 계정 탈취하는 LLM 재킹, 하루 10만달러 피해”

기업의 인공지능(AI) 모델 접근 권한을 탈취해 대량의 사용 요금을 발생시키는 사이버공격이 잇따르고 있다. 일부 기업에서는 하루 10만달러 이상의 무단 사용 요금이 발생했고, 누적 청구액이 100만달러에 달한 사례도 확인됐다. 구글 위협 인텔리전스 그룹(GTIG)과 맨디언트는 기업의 AI 모델 이용 권한을 탈취하는 ‘LLM재킹(LLMJacking)’ 공격 사례와 대응 방안을 분석한 보고서를 발표했다고 4일 밝혔다.
노드VPN “도난 카드 정보, 디지털 지갑 등록 수법 1년 새 3배 증가”

노드VPN “도난 카드 정보, 디지털 지갑 등록 수법 1년 새 3배 증가”

다크웹에서 탈취한 결제 카드 정보를 애플페이나 구글페이 등 디지털 지갑에 등록하는 수법에 관한 논의가 최근 1년간 약 3배 증가한 것으로 나타났다. 범죄자들은 카드 정보를 확보하는 데 그치지 않고 실제 결제에 사용할 수 있는 카드를 찾고 있다. 글로벌 보안기업 노드VPN은 다크웹에서 거래되는 도난 결제 카드 정보와 범죄 수법을 분석한 결과를 4일 발표했다. 조사에 따르면 다크웹에서 거래되는 도난 결제 카드의 평균 가격은 약 10달러였다. 분석 대상 매물의 70% 이상은 미국에서 유출된 카드 정보였다. 미국 카드의 평균 거래 가격은 11.86달러로 나타났다.

랜섬웨어에 감염된 회사, 경영진이라면 뭐부터 해야 할까
| |

랜섬웨어에 감염된 회사, 경영진이라면 뭐부터 해야 할까

“당신의 회사가 랜섬웨어 공격을 받았습니다. 핵심 업무 시스템이 멈췄고, 고객정보까지 유출됐을 가능성도 있습니다. 당신이 회사의 C레벨(핵심 경영진)이라면 뭐부터 하시겠습니까?” 쉽지 않은 질문이다. 같은 경영진이라도 맡은 업무에 따라 판단이 달라질 수 있다. 최고정보보호책임자(CISO)는 공격 확산을 막기 위해 시스템 중단을 고려하지만, 최고운영책임자(COO)는 서비스를 유지해야 한다. 최고재무책임자(CFO)는 영업 중단에 따른 손실과 복구 비용까지 따져야 한다. 여기에 고객정보 유출에 따른 신고와 고객 안내, 외부 전문가 투입 여부까지 결정해야 한다. 침해사고 대응 과정에서 기술적 판단과 경영상 판단이 충돌하는 이유다. 경영진은 피해 상황을 완전히 파악하기 어려운 상황에서도 결정을 내려야 한다. 어떤 결정을 언제 내리느냐에 따라 피해 규모와 복구 기간이 달라질 수 있다.

인성디지탈, 금융권 보안사업 확대…3분기 누적 매출 117% 증가

인성디지탈, 금융권 보안사업 확대…3분기 누적 매출 117% 증가

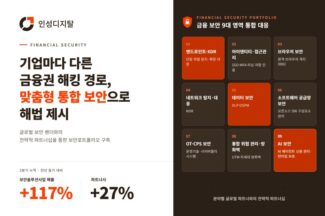
인성정보 계열사인 인성디지탈(대표 유인철)은 금융권을 대상으로 보안 솔루션 공급을 확대하면서 올해 3분기 누적 보안솔루션사업 매출이 전년 동기 대비 117% 증가했다고 29일 밝혔다. 금융권의 망분리 규제 완화와 보안 수요 확대에 대응해 분야별 솔루션을 결합한 통합 보안사업을 강화한다는 계획이다.

“국내 금융사 대상 AI 에이전트 활용 공격 현실화…‘CEO·이사회’, AI 위협 대응 나서야”
| | |

“국내 금융사 대상 AI 에이전트 활용 공격 현실화…‘CEO·이사회’, AI 위협 대응 나서야”

“안타깝게도 최근에 AI에 의한 사이버공격이 우리나라 금융권에서 현실화된 사례가 발생했습니다.”
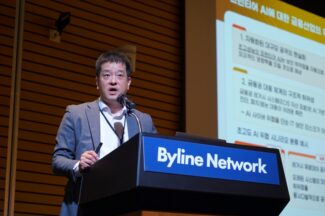
김성웅 금융보안원 금융AI보안연구소장은 최근 열린 ‘금융 테크 컨퍼런스 2026’ 연사로 나와 “프런티어 AI라고 부르는 고성능 AI는 스스로 IT 시스템 취약점을 탐색할 뿐만 아니라 스스로 공격 가능한 수준까지 발전하고 있다. 이제는 AI가 촉발하는 사이버보안 위협을 심각하게 걱정해야 하는 시대”라고 경고하며, 최근에 발견된 AI를 활용한 금융권 대상 사이버공격 사례를 언급했다.

노드VPN “피싱 99%, 300개 브랜드 사칭”

노드VPN “피싱 99%, 300개 브랜드 사칭”

노드VPN은 생성형 인공지능(AI)과 즉시 사용할 수 있는 사기 키트가 사이버범죄의 진입장벽을 낮추면서 친숙한 브랜드에 대한 이용자의 신뢰를 노린 피싱과 온라인 사기가 확산하고 있다고 9일 밝혔다.

허깅페이스 침투 사고가 바꾼 것들
| |

허깅페이스 침투 사고가 바꾼 것들

지난 7월 큰 충격을 준 오픈AI의 허깅페이스 침투 사고가 프론티어AI를 만들고 시험하는 방식까지 바꾸고 있다. 오픈AI와 앤트로픽은 최근 발생한 프론티어 모델들의 탈옥 사고 이후, 모델을 가두는 환경부터 강화학습, 실시간 행동 감시까지 여러 안전장치를 다시 정비하고 있다고 발표했다.

랜섬웨어 여전히 기승…SK쉴더스 “보안 취약점·탈취된 계정 악용”
|

랜섬웨어 여전히 기승…SK쉴더스 “보안 취약점·탈취된 계정 악용”

랜섬웨어가 여전히 기승을 부리고 있다. 특히 2분기 피해규모가 전년 동기 대비 크게 증가했다는 분석이 나왔다. SK쉴더스(대표 민기식)는 최근 발간한 2026년 상반기 글로벌 랜섬웨어 공격 동향과 주요 사례를 분석한 카라(KARA) 랜섬웨어 동향 보고서를 인용해, 올해 상반기 전 세계 랜섬웨어 피해 건수는 총 4744건으로 집계됐다고 21일 밝혔다. 보고서에 따르면, 2분기 피해 규모는 전년 동기 대비 약 48% 증가한 것으로 나타났다.

대만 정부기관 노린 해외 해커, AI 에이전트 동원…“빠르고 싸고 대규모”

대만 정부기관 노린 해외 해커, AI 에이전트 동원…“빠르고 싸고 대규모”

대만 정부기관을 겨냥한 사이버공격에서 해외 해커가 인공지능(AI) 에이전트를 보조 공격 수단으로 활용한 사실이 확인됐다. 대만 디지털발전부(MODA) 산하 자통안전서(ACS)는 지난 7월 정부기관을 대상으로 발생한 비정상적인 사이버공격을 조사한 결과, 해커가 오픈클로(OpenClaw) 등 AI 에이전트를 활용한 사실을 확인했다고 13일 밝혔다.

End of content

End of content