“CVE·패치 나오기 전 악용되는 AI 취약점 공격, ‘런타임 보안’으로 막는다” – 레이븐, 한국 진출
| |

“CVE·패치 나오기 전 악용되는 AI 취약점 공격, ‘런타임 보안’으로 막는다” – 레이븐, 한국 진출

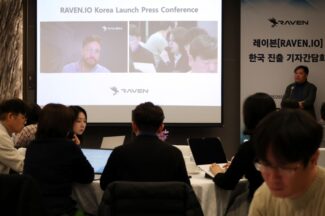
“레이븐은 코드가 실행되는 모든 라이브러리에 설치된 CCTV와 같은 역할을 한다. 실행 중인 라이브러리를 식별하고, 실제 취약점 악용 공격이 발생할 경우 CVE나 보안패치가 없더라도 코드 실행은 물론 네트워크나 파일에 접근하지 못하게 하는 즉각 조치를 수행한다.” PHP2Shell, Node2Shell, Log4Shell 2.0 취약점 공개, AI 허깅페이스 침해와 국내 금융사 해킹 등과 같은 공포스러운 보안 사건 사고가 연일 이어지는 가운데 레이븐이 한국 시장 진출을 알렸다.
KISA, 공급망 보안 모델 8개 과제 추진

KISA, 공급망 보안 모델 8개 과제 추진

한국인터넷진흥원(KISA)과 과학기술정보통신부(이하 과기정통부)는 10일 서울 서초구 엘타워에서 ‘2026년 공급망 보안 인사이트 데이’를 열고 공급망 보안 모델 구축 지원사업의 8개 과제 추진 방향을 공유했다고 밝혔다.

AI·사이버보안 규제, 수출 기업 새 관문 됐다
| |

AI·사이버보안 규제, 수출 기업 새 관문 됐다

“AI와 사이버보안 규제가 수출 조건이 되는 시대, 규제 대응 역량이 곧 수출 경쟁력입니다.” 산업통상부 국가기술표준원은 21일 서울 강남구에서 ‘2026 AI·사이버보안 규제 대응 세미나’를 열고 수출 기업이 준비해야 할 인공지능(AI)과 사이버보안 규제 대응 전략을 공유했다.

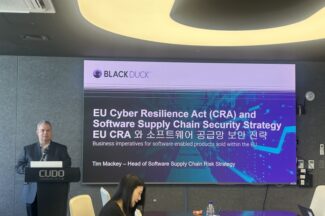
9월부터 신규 SW 취약점 발견 시 24시간 이내 보고 의무…블랙덕 “EU CRA 대응, 당장 시작하라”
|

9월부터 신규 SW 취약점 발견 시 24시간 이내 보고 의무…블랙덕 “EU CRA 대응, 당장 시작하라”

유럽연합(EU)의 사이버복원력법(CRA) 시행으로 EU에서 소프트웨어(SW)가 포함된 제품을 판매하는 모든 기업에 취약점 관리 의무가 적용되는 시점이 오는 9월로 다가왔다. 이에 따라 유럽지역을 대상으로 수출하는 기업들은 소프트웨어자재명세서(SBOM)을 포함해 EU CRA 보안 요구사항 대응이 시급한 상황이다.

End of content

End of content