
국정원이 알려준 N2SF 쉽게 이해하는 법
국가정보원(이하 국정원)이 최근 ‘국가망보안체계(N2SF) 이해 및 활용 안내’ 자료를 배포했다. 국정원은 N2SF를 기존 망분리를 개선한 보안체계로 설명하면서, 업무정보를 기밀(C)·민감(S)·공개(O)로 나누고 등급별로 다른 보안통제를 적용하는 구조라고 안내했다. 이 자료는 N2SF를 실무자가 바로 이해할 수 있도록 생성형 AI를 활용한 그림과 도표 중심으로 풀어낸 것이 특징이다.
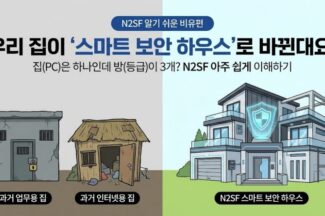
국가정보원(이하 국정원)이 최근 ‘국가망보안체계(N2SF) 이해 및 활용 안내’ 자료를 배포했다. 국정원은 N2SF를 기존 망분리를 개선한 보안체계로 설명하면서, 업무정보를 기밀(C)·민감(S)·공개(O)로 나누고 등급별로 다른 보안통제를 적용하는 구조라고 안내했다. 이 자료는 N2SF를 실무자가 바로 이해할 수 있도록 생성형 AI를 활용한 그림과 도표 중심으로 풀어낸 것이 특징이다.
공공기관의 생성형 인공지능(AI)과 클라우드 도입 논의가 커지는 가운데, ‘국가망보안체계(N2SF)’가 가이드라인 단계를 넘어 실제 적용 단계로 들어서고 있다. 한국인터넷진흥원(KISA)은 지난해 N2SF 실증으로 적용 사례와 산출물을 확보했고, 올해는 검증된 모델의 공공기관 도입 지원 사업을 추진한다고 15일 밝혔다.
국내 주요 보안기업들이 2025년 결산(잠정 포함) 실적을 잇따라 공개하는 가운데, 전년 대비 매출과 이익이 개선되며 호실적을 기록하고 있다. 지난해 대형 침해사고 이후 보안 예산이 확대되고 국가망 보안체계(N2SF)·제로트러스트 전환 논의가 확산되면서, 보안 구축과 운영 수요가 함께 늘어난 영향으로 풀이된다. 기업들은 AI 적용 범위를 넓히며 제품·서비스 경쟁력 강화에도 속도를 내고 있다.
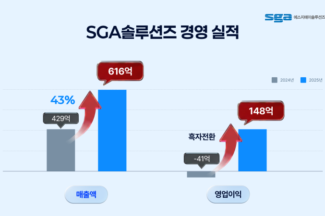
SGA솔루션즈는 2025년 연결 기준 매출 616억원, 영업이익 148억원, 당기순이익 171억원을 기록해 창사 이래 최대 실적을 달성했다고 26일 밝혔다. 매출은 전년 대비 43% 증가했으며, 영업이익과 순이익은 흑자전환했다.
한국정보보호산업협회(KISIA)는 김진수 코닉글로리 대표를 신임 회장으로 선출하고, 국내 보안기업 연대체 ‘K-시큐리티 얼라이언스’를 중심으로 해외 시장 공략과 정책 대응을 강화하겠다고 24일 밝혔다.
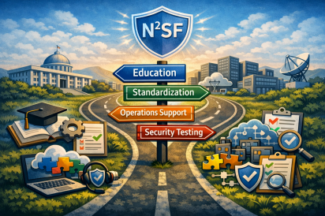
국가정보원이 국가망보안체계(N²SF)를 본격 시행하면서 공공 보안은 ‘망분리’ 중심 접근에서 데이터 등급과 위험을 기준으로 통제를 설계·운영하는 체계로 전환하는 출발선을 찍었다. 제도 도입으로 방향은 잡혔지만, 현장에 뿌리내리려면 운영 관점의 보완이 필요하다는 목소리도 나온다. N²SF 실증에 참여한 기업들은 전환 과정에서 겪은 경험 등을 토대로 N²SF가 ‘운영 가능한 체계’가 되기 위해서는 교육, 표준, 운영 지원, 검증 체계 등에 대한 제시와 보완이 필요하다고 지적했다.
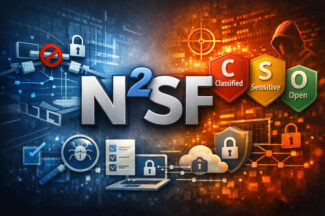
엔키화이트햇은 지난해 N²SF 시범 실증 3개 과제에 모두 참여해, 컨설팅·구축 결과물이 실제 공격 상황에서도 보안 통제를 유지하는지 침투테스트(모의해킹)로 검증했다. 단순 기능 확인이나 취약점 나열이 아니라 공격자 관점에서 C·S 등급 데이터 탈취 가능성과 신규 보안 제품의 통제 무력화 여부를 점검하는 데 초점을 뒀으며, 기관별 진단 기간이 제한된 만큼 체계 전체 시나리오보다는 실증 대상 주요 솔루션의 ‘공격 상황 내 통제 유지’에 집중했다고 밝혔다.
강한서 지니언스 전략컨설팅사업부 상무는 N²SF 실증에서 지니언스가 맡은 역할을 “단말 내부에서 발생하는 이상 행위와 위협을 탐지해 그 정보를 아키텍처의 정책결정지점(PDP)으로 연계하는 것”이라고 설명했다. 단말에서 위협 징후가 포착되면, PDP가 위험 수준에 맞춰 해당 단말의 권한을 줄이거나 접근 범위를 좁히는 판단을 내릴 수 있어야 한다는 취지다. 지니언스는 이 흐름이 구현되면 통제가 한 번으로 끝나지 않고 접속 이후까지 이어질 수 있다고 본다.
소만사(대표 김대환)는 국가정보원의 ‘국가망보안체계(N²SF)’ 가이드라인을 기반으로 ‘공공기관 생성형 인공지능(AI) 활용 보호대책 분석리포트’를…
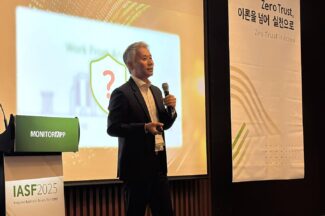
모니터랩이 네트워크 중심의 보안 기업에서 한 단계 더 나아가 엔드포인트와 대규모언어모델(LLM) 생성형 인공지능(AI) 보안까지 아우르는 통합 보안 플랫폼으로의 전환을 선언했다.
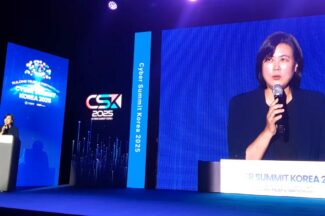
국가정보원(원장 이종석)은 9일 열린 국제 사이버안보 행사 ‘사이버 서밋 코리아 2025(CSK 2025)’에서 ‘국가망보안체계(N²SF, National Network Security Framework) 보안 가이드라인 1.0 정식 버전’을 완성했다고 밝혔다. 정식 버전은 9월 중으로 배포될 예정이다.
국가정보원이 9일 열리는 ‘사이버안보 컨퍼런스 2025(CSK 2025)‘에서 국가망보안체계(N²SF, National Network Security Framework) 가이드라인 1.0 버전을 공개할 예정이다. 지난 1월 초안(드래프트 버전)이 공개된 이후 8개월만이다.
End of content
End of content