“취약점 찾는 게 끝이 아니다”…유넷시스템즈가 ‘해커원’을 선택한 이유
| |

“취약점 찾는 게 끝이 아니다”…유넷시스템즈가 ‘해커원’을 선택한 이유

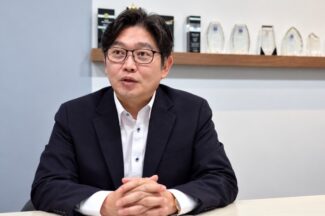
인공지능(AI)을 활용한 사이버 공격이 확산하고, 금융권을 비롯한 국내 기업에서 침해사고가 잇따르면서 기존 취약점 관리 방식에도 변화가 필요하다는 목소리가 커지고 있다. 기업들이 정기적인 모의해킹과 취약점 점검을 진행하고 있지만, 발견한 취약점의 실제 위험도를 검증하고 신속하게 조치하는 데는 한계가 있다는 것이다. 안기동 유넷시스템즈 대표는 최근 바이라인네트워크와의 인터뷰에서 이러한 문제를 짚었다. 유넷시스템즈가 글로벌 화이트해커 플랫폼 ‘해커원(HackerOne)’을 국내에 도입한 이유도 여기에 있다. 전 세계 화이트해커와 AI를 활용해 취약점을 찾아내고, 검증부터 우선순위 판단, 조치까지 연결하는 보안 체계가 필요하다는 판단에서다.
AI스페라, 중동 은행 고객 확보

AI스페라, 중동 은행 고객 확보

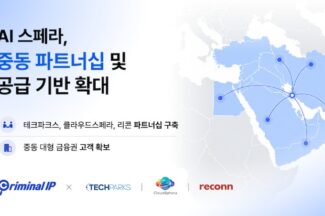
에이아이스페라(이하 AI 스페라, 대표 강병탁)는 아랍에미리트(UAE)와 이집트에서 현지 파트너 3곳과 협력해 중동 보안시장 사업을 확대한다고 4일 밝혔다. 회사는 올해 1월 현지 파트너와 협력해 중동 지역 대형 은행을 고객으로 확보했다고 설명했다.

해커원이 240만명 해커와 협력하는 방법
| |

해커원이 240만명 해커와 협력하는 방법

인공지능(AI)이 취약점을 찾아내는 속도가 빨라지면서 기업의 고민도 달라지고 있다. 이제는 취약점을 많이 찾는 것만으로 부족하다. 수많은 제보 가운데 실제 공격에 활용할 수 있는 문제를 가려내고, 중요한 취약점부터 고치는 과정까지 빨라져야 한다. 글로벌 버그바운티 기업 해커원(HackerOne)은 이 과정에 약 240만명의 화이트해커와 AI를 함께 활용한다. 외부 연구자가 찾아낸 취약점을 그대로 기업에 전달하지 않는다. 해커원이 먼저 실제 공격이 가능한지 검증하고 중복 신고를 걸러낸다. 기업이 문제를 고친 뒤에는 다시 같은 공격을 시도해 조치 여부까지 확인한다.

AI스페라, AI 기반 CTEM ‘AITEM’ 출시 예고…“ASM은 에이전트로 진화한다”
| |

AI스페라, AI 기반 CTEM ‘AITEM’ 출시 예고…“ASM은 에이전트로 진화한다”

“위협을 보는 것과 대응하는 것은 완전히 다릅니다. 공격표면관리(ASM)는 이제 자산을 보여주는 데서 그치면 안 됩니다.” 강병탁 AI스페라 대표는 14일 서울 강남구 그랜드 인터컨티넨탈 서울 파르나스에서 열린 ‘크리미널아이피 컨퍼런스(Criminal IP Conference, CIPC) 2026’에서 기존 공격표면관리(ASM)의 한계를 이렇게 짚었다. AI스페라는 이날 자산 식별 중심의 ASM을 보안 운영 자동화 영역으로 확장한 AI 기반 위협 노출 관리 솔루션인 ‘AITEM(AI Threat Exposure Management)’을 다음달 출시 목표로 준비하고 있다고 밝혔다.

End of content

End of content