
‘반도체·피지컬AI·AIDC’ 국가 3대 메가프로젝트의 보안 과제
정부가 추진하는 인공지능(AI) 데이터센터와 피지컬 AI, 반도체 등 3대 메가프로젝트에서 보안이 주요 과제로 떠오르고 있다. AI 활용이 산업 현장으로 확대되면서, 기술정보를 지키고 시스템을 안전하게 운영할 보안 체계도 함께 갖춰야 한다는 제언이다.
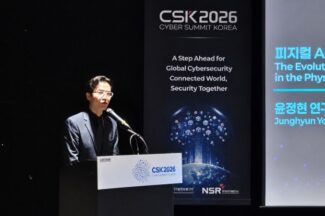
정부가 추진하는 인공지능(AI) 데이터센터와 피지컬 AI, 반도체 등 3대 메가프로젝트에서 보안이 주요 과제로 떠오르고 있다. AI 활용이 산업 현장으로 확대되면서, 기술정보를 지키고 시스템을 안전하게 운영할 보안 체계도 함께 갖춰야 한다는 제언이다.
국가정보원(원장 이종석, 이하 국정원)이 국가 핵심·고기밀 산업 분야의 양자내성암호(Post-Quantum Cryptography·PQC) 전환 시점을 기존에 설정한 2035년 목표보다 앞당기는 방안을 검토한다. 양자컴퓨터 기술의 발전 속도가 빨라진 만큼 장기간 보호해야 하는 국가 기밀과 기반시설부터 새로운 암호체계로 전환한다는 구상이다. 국정원은 17일 서울 강남구 코엑스에서 열린 ‘사이버 서밋 코리아 2026(CSK 2026)’에서 “양자컴퓨터 발전이 빨라지면서 각 국가에서 PQC 전환을 앞당기는 논의와 정책이 나오고 있다”며 “구체적인 조기 전환 대상과 일정은 관계부처와 협의하고 있다”고 밝혔다.
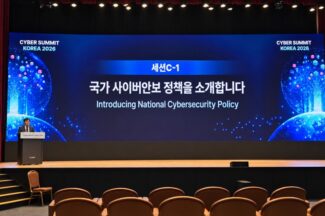
국가정보원(원장 이종석, 이하 국정원)이 공공기관의 업무·데이터를 C·S·O로 분류하는 국가망보안체계(N2SF)에 맞춰 민간 클라우드의 보안검증 등급을 개편하고, 과학기술정보통신부의 클라우드 보안인증(CSAP)과 국정원 보안검증으로 이원화된 절차를 국정원 체계로 일원화하는 방안을 추진한다. 국정원은 N2SF의 공공기관 적용 범위도 넓힌다. 정부 정보화사업의 기획·예산 단계부터 N2SF 보안대책을 반영하고, 공공기관의 사이버보안 실태평가 기준도 N2SF 적용 여부를 중심으로 개편할 방침이다.
국가정보원(원장 이종석)이 2027년부터 공공 정보화사업과 보안검증 절차에 ‘소프트웨어 자재명세서(Software Bill of Materials·SBOM)’ 제출을 단계적으로 적용하고, 국가 주요정보통신기반시설의 공급망 위험관리와 침해사고 대응체계를 강화한다.
국가정보원(원장 이종석, 이하 국정원)은 최근 첨단기술 기업들이 계정 탈취와 공급망 공격 등 이미 알려진 해킹 수법으로 큰 피해를 보고 있다고 진단했다. 국정원은 18일 서울 강남구 코엑스에서 열린 ‘사이버 서밋 코리아(Cyber Summit Korea·CSK) 2026’에서 최근 사이버위협 동향과 국내 기업을 겨냥한 해킹 사례를 소개했다. 이날 국정원은 “인공지능(AI)으로 공격 속도가 더 빨라질 수 있다”며 “기업이 기본적인 보안 허점부터 줄여야 한다”고 강조했다.
국가정보원(원장 이종석)이 공공기관의 인공지능(AI) 도입·활용 전반을 레드티밍과 국가안보 분야 안전성 평가로 검증하는 체계를 마련한다. 공공기관에 구축된 AI 시스템과 인프라는 공격자 관점에서 취약점을 찾고, AI 모델 자체는 사이버보안과 화학·생물학·방사능·핵·폭발물(CBRN-E), 국가 핵심시설 등과 관련한 유해 답변을 내놓는지 평가하는 방식이다.
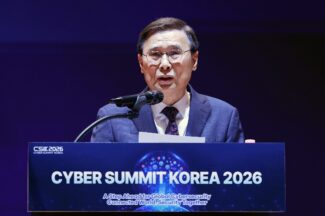
“보안은 혁신의 발목을 잡는 걸림돌이 아니라 혁신을 가능하게 하는 필수 조건입니다.”
이종석 국가정보원장은 17일 서울 강남구 코엑스에서 열린 ‘사이버 서밋 코리아 2026(Cyber Summit Korea 2026, CSK 2026)’ 개회사에서 인공지능(AI)과 클라우드로 연결된 디지털 환경에서는 사이버보안이 국가 경쟁력을 좌우하는 기반이 된다고 강조했다.
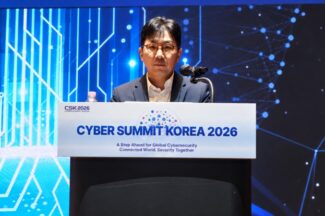
“보안 특화 인공지능(AI) 파운데이션 모델은 한 기업을 위한 기술이 아니라 국가 경쟁력을 위한 핵심 인프라라고 생각합니다.” 김유원 네이버클라우드 대표는 17일 서울 강남구 코엑스에서 열린 ‘사이버 서밋 코리아 2026(CSK 2026)’ 기조연설에서 이렇게 말했다. AI가 취약점을 찾고 공격하는 속도가 사람의 대응 속도를 앞지르는 만큼, 국내에서 통제할 수 있는 보안 AI를 만들고 이를 민간과 정부, 국제사회가 함께 활용하는 생태계로 확장해야 한다는 것이다.
End of content
End of content