
정보 유출 사과한 티빙, 어떤 보상안 제시했나
티빙이 대규모 개인정보 유출 사고에 대해 공식 사과하고 향후 대책을 공유했다. 이와 함께 피해 고객을 대상으로 한 보상 패키지도 발표했다. 패키지는 해킹·피싱 안심보험, 프리미엄급 시청 환경, 티빙 포인트, 선택형 엔터테인먼트 이용 쿠폰 등으로 구성됐다. 신청은 이달 말까지며 공식 앱과 웹, 문자 메시지 등을 통해 신청 방법을 안내한다.
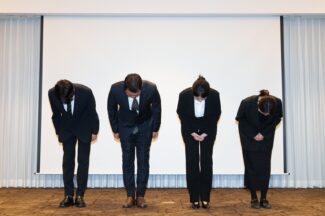
티빙이 대규모 개인정보 유출 사고에 대해 공식 사과하고 향후 대책을 공유했다. 이와 함께 피해 고객을 대상으로 한 보상 패키지도 발표했다. 패키지는 해킹·피싱 안심보험, 프리미엄급 시청 환경, 티빙 포인트, 선택형 엔터테인먼트 이용 쿠폰 등으로 구성됐다. 신청은 이달 말까지며 공식 앱과 웹, 문자 메시지 등을 통해 신청 방법을 안내한다.
CJ ENM(대표 윤상현)의 온라인동영상서비스(OTT) 티빙(TVING)에서 발생한 침해 사고로 약 3954만개 계정의 개인정보와 소스코드가 포함된 개발 프로젝트 361건이 유출된 것으로 확인됐다. 사고의 핵심 원인은 ‘개발·운영 환경 접속키 관리 부실’이었다. 티빙은 2024년 모의해킹에서 접속키를 소스코드에 그대로 저장하는 취약점을 발견하고도 개선하지 않은 것으로 조사됐다.

티빙에서 발생한 개인정보 유출 사고의 피해 대상에 네이버·카카오 간편가입 이용자와 KT 보상 이용권 사용자가 포함됐다. 이에 네이버·카카오 계정의 추가 정보까지 유출될 수 있는지에도 관심이 쏠린다. 보안 전문가들은 티빙이 보유한 개인정보만 유출됐다면 공격자가 해당 정보로 제휴사 계정의 추가 정보를 조회하기는 어렵다고 설명했다. 다만 접근 토큰까지 유출됐는지는 정부의 민관합동조사를 통해 확인해야 한다.
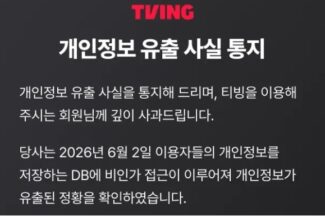
과학기술정보통신부(장관 겸 부총리 배경훈)는 온라인 동영상 서비스(OTT) 제공 사업자인 티빙(TVING) 회원정보 유출로 인한 피해현황과 사고원인 등을 조사하기 위해 민관합동조사단을 3일 구성하고 본격적인 조사에 착수했다고 4일 밝혔다.

온라인동영상서비스(OTT) 티빙은 비인가 접근으로 일부 회원 개인정보가 외부로 유출된 사실을 확인했다고 3일 밝혔다.

티빙·디즈니+·웨이브 결합 구독 차별화 최대 37%까지, 결합 이용권 2종 출시 티빙(대표 최주희)이…

일본 디즈니 내 티빙 OTT 브랜드관 개설 최정상급 K-콘텐츠 일본 시장 순차…

국내 온라인영상서비스(OTT) 티빙(TVING)과 웨이브(Wavve)가 국내 최대 규모의 OTT 광고 플랫폼 통합을 본격적으로 추진한다. 10월 1일 출범이다. 한 번의 광고로 두 플랫폼에 노출할 수 있다.

CJ ENM과 콘텐츠웨이브에 추가 공동 투자 진행 이사회 구성 완료 글로벌 콘텐츠…

OTT 플랫폼 티빙과 웨이브는 하나의 구독으로 두 플랫폼을 모두 이용 가능한 신규…

공정거래위원회(공정위)가 10일 티빙과 웨이브의 기업 결합을 조건부로 승인했다. 공정위의 기업 결합 승인에…

우아한형제들이 운영하는 배달의민족(이하 배민)은 다음달 2일 자사 구독 서비스 ‘배민클럽’에 온라인동영상서비스(OTT) 티빙을…

세부 카테고리 선택 버튼 도입 콘텐츠 검색 편의성 제공 티빙이 이용자 편의성…

‘사회의 축소판’ 교실 속 냉혹한 현실을 그려낸 <피라미드 게임>이 이달 말 파라마운트+를…

“참신한 기획과 도전으로 성공 타율 높여, 이용자 만족 극대화” 티빙(TVING)이 오리지널 콘텐츠…
End of content
End of content