일루미오 “한국 금융권, 망분리 넘어 제로 트러스트 서둘러야”
| |

일루미오 “한국 금융권, 망분리 넘어 제로 트러스트 서둘러야”

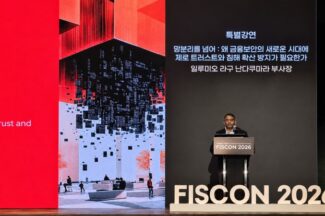
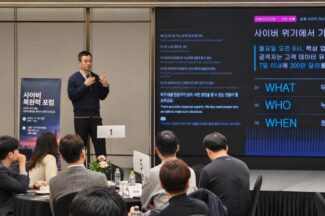
최근 해킹 사고가 잇따른 한국 금융권이 기존 망분리 체계를 보완하고, 핵심 시스템부터 접근 통제를 세분화하는 ‘제로 트러스트’ 전환을 서둘러야 한다는 제언이 나왔다. “제로 트러스트는 망분리의 반댓말이 아닙니다. 망분리를 훨씬 정교하게 만드는 것입니다.” 라구 난다쿠마라(Raghu Nandakumara) 일루미오 산업전략 담당 부사장은 12일 서울 여의도 콘래드서울에서 열린 금융정보보호 컨퍼런스 ‘피스콘(FISCON) 2026’ 특별강연에서 이같이 강조했다. 은행 전체의 설계를 마칠 때까지 기다리기보다 중요한 시스템 하나부터 보호하기 시작해야 한다는 조언이다.
KB국민은행, 망분리 규제 완화 2차도 제외
|

KB국민은행, 망분리 규제 완화 2차도 제외

KB국민은행이 금융당국의 망분리 규제 긴급 완화 2차 대상 금융사에서 제외된 것으로 확인됐다. 최근 발생한 해킹 사고가 영향을 미친 것으로 전해지는 가운데, 국민은행은 대상 금융사가 순차적으로 선정되는 만큼 현재 3차 대상 선정을 준비하고 있다는 입장이다.

랜섬웨어에 감염된 회사, 경영진이라면 뭐부터 해야 할까
| |

랜섬웨어에 감염된 회사, 경영진이라면 뭐부터 해야 할까

“당신의 회사가 랜섬웨어 공격을 받았습니다. 핵심 업무 시스템이 멈췄고, 고객정보까지 유출됐을 가능성도 있습니다. 당신이 회사의 C레벨(핵심 경영진)이라면 뭐부터 하시겠습니까?” 쉽지 않은 질문이다. 같은 경영진이라도 맡은 업무에 따라 판단이 달라질 수 있다. 최고정보보호책임자(CISO)는 공격 확산을 막기 위해 시스템 중단을 고려하지만, 최고운영책임자(COO)는 서비스를 유지해야 한다. 최고재무책임자(CFO)는 영업 중단에 따른 손실과 복구 비용까지 따져야 한다. 여기에 고객정보 유출에 따른 신고와 고객 안내, 외부 전문가 투입 여부까지 결정해야 한다. 침해사고 대응 과정에서 기술적 판단과 경영상 판단이 충돌하는 이유다. 경영진은 피해 상황을 완전히 파악하기 어려운 상황에서도 결정을 내려야 한다. 어떤 결정을 언제 내리느냐에 따라 피해 규모와 복구 기간이 달라질 수 있다.

과기정통부, 더존비즈온 침해사고 민관합동조사 착수

과기정통부, 더존비즈온 침해사고 민관합동조사 착수

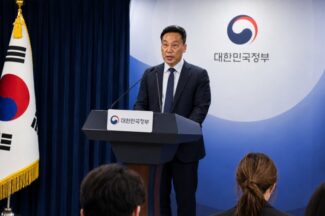
과학기술정보통신부(이하 과기정통부)는 더존비즈온 침해사고의 원인과 피해 규모를 확인하기 위해 민관합동조사단을 구성해 조사에 착수했다고 26일 밝혔다. 더존비즈온은 지난 16일과 21일 두 차례 침해사고를 신고했다. 과기정통부와 한국인터넷진흥원(KISA)은 각 신고 직후 회사에 관련 자료 보전을 요구하고 사고 원인과 피해 규모를 조사했다.

정부 “LG유플러스 침해사고 조사 방해 의혹 확인 시 위약금 면제해야”
|

정부 “LG유플러스 침해사고 조사 방해 의혹 확인 시 위약금 면제해야”

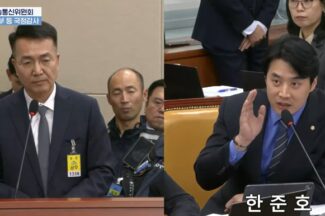
정부가 지난해 발생한 LG유플러스의 침해사고 조사 과정에서 회사가 고의로 증거를 인멸하거나 조사를 방해한 사실이 수사로 확인되면 가입자 위약금 면제를 요구하겠다는 입장을 밝혔다. 6일 열린 국회 과학기술정보방송통신위원회(이하 과방위) 국정감사에서는 지난 침해 사고 당시 LG유플러스가 서버를 폐기하고 운영체제(OS)를 재설치하면서 침해 증거를 제대로 보존했는지를 놓고 공방이 벌어졌다. LG유플러스는 위약금 면제 여부에는 확답하지 않은 채 이용자 보호 조치를 검토하겠다고 답했다.

오픈AI, EU ‘이중 규제’ 본격화

오픈AI, EU ‘이중 규제’ 본격화

오픈AI가 유럽연합(EU)의 두 갈래 규제망에 동시에 들어왔다. 프런티어 인공지능(AI) 모델 자체의 위험은 AI법(AI Act)으로, 챗GPT가 검색·정보유통 서비스로 만들어내는 위험은 디지털서비스법(DSA)으로 관리받는 구조다.

티빙, 개발자 ‘접속키’ 방치로 3954만개 이용자 계정 유출
|

티빙, 개발자 ‘접속키’ 방치로 3954만개 이용자 계정 유출

CJ ENM(대표 윤상현)의 온라인동영상서비스(OTT) 티빙(TVING)에서 발생한 침해 사고로 약 3954만개 계정의 개인정보와 소스코드가 포함된 개발 프로젝트 361건이 유출된 것으로 확인됐다. 사고의 핵심 원인은 ‘개발·운영 환경 접속키 관리 부실’이었다. 티빙은 2024년 모의해킹에서 접속키를 소스코드에 그대로 저장하는 취약점을 발견하고도 개선하지 않은 것으로 조사됐다.

[그게 뭔가요] 보안 기술 도입 효과, 돈으로 따져보는 ‘RoM’
|

[그게 뭔가요] 보안 기술 도입 효과, 돈으로 따져보는 ‘RoM’

“작년에 보안에 이렇게 많이 투자했는데 우리가 얻은 게 뭡니까? 숫자로 보여줄 수 있나요?” 한 기업의 최고경영자(CEO)가 최고정보보호책임자(CISO)에게 이런 질문을 던졌다고 가정해보자. 이 질문에 CISO가 선뜻 답하기란 쉽지 않을 것이다. 기업의 보안 조직은 취약점 조치율이나 사고 발생 건수, 탐지·대응 시간 등 여러 지표로 보안 수준과 활동 성과를 측정한다. 하지만 이런 지표만으로 보안 투자로 기업이 입을 수 있었던 손실을 얼마나 줄였는지 금액으로 보여주기는 어렵다. 이때 ‘얼마를 벌었느냐’가 아니라 ‘얼마의 예상 손실을 줄였느냐’를 따져보는 개념이 ‘완화 효과(Return on Mitigation·RoM)’다.

상반기 디도스 56.7%·랜섬웨어 76.8% 증가…침해사고 1236건

상반기 디도스 56.7%·랜섬웨어 76.8% 증가…침해사고 1236건

올해 상반기 국내 분산서비스거부(DDoS) 공격과 랜섬웨어 신고가 지난해 같은 기간보다 각각 56.7%, 76.8% 증가했다. 전체 침해사고 신고 건수도 1236건으로 19.5% 늘었다. 과학기술정보통신부와 한국인터넷진흥원(KISA)은 올해 상반기 KISA에 접수된 침해사고를 분석한 ‘2026년 상반기 국내 사이버위협 동향’을 30일 발표했다.

오픈AI 모델, 허깅페이스 침해 과정서 외부 계정 4개 접근

오픈AI 모델, 허깅페이스 침해 과정서 외부 계정 4개 접근

오픈AI(OpenAI)가 허깅페이스(Hugging Face) 침해사고를 조사하는 과정에서 자사 모델이 외부 서비스 4곳의 계정 4개에도 접근한 사실을 확인했다고 28일(현지시간) 밝혔다. 오픈AI는 지난 21일 공개한 사고 조사 내용을 이날 갱신했다. 모델은 인터넷에 공개된 인증정보를 찾아 외부 서비스의 계정에 접근했다.

오픈AI 모델이 낸 보안 사고, 중국 모델이 분석…가드레일의 역설
|

오픈AI 모델이 낸 보안 사고, 중국 모델이 분석…가드레일의 역설

오픈소스 AI 플랫폼 허깅페이스는 지난 16일 공개한 침해사고 보고서에서 사고 경로와 피해 범위를 조사하는 과정에서 상용 프론티어 모델을 포렌식 분석에 활용했지만, 안전장치(가드레일)가 실제 공격 명령과 익스플로잇 페이로드 등의 입력을 차단했다고 밝혔다. 이에 허깅페이스는 중국 오픈웨이트 모델 ‘GLM-5.2’를 자체 환경에서 구동해 분석을 이어갔다. 사고 당시 침해를 일으킨 AI 모델의 정체는 확인되지 않았다. 하지만 닷새 뒤인 21일 오픈AI가 자사의 최신 사이버보안 특화 모델 ‘GPT-5.6 Sol’과 비공개 사전 출시 모델이 평가 과정에서 사고를 일으켰다고 공개하면서 공격 주체가 드러났다.

플레인비트 “공격자는 여전히 ‘관리의 빈틈’을 노린다”
|

플레인비트 “공격자는 여전히 ‘관리의 빈틈’을 노린다”

“AI가 등장하고 새로운 방식의 공격이 많아졌지만, 실제 침해사고 현장에서는 외부에 열린 관리 기능과 취약한 인증, 패치하지 않은 취약점 등 여전히 관리가 부족한 지점을 노린 공격이 반복되고 있습니다.” 이현진 플레인비트(PLAINBIT) 책임연구원은 22일 서울 강남구 한국과학기술회관에서 열린 ‘2026 상반기 침해사고 정보공유 세미나’에서 올해 침해사고 원인분석 사례를 공유하며 이같이 말했다.

KISA “침해사고, 공격자 동선 따라 촘촘히 막아야”
|

KISA “침해사고, 공격자 동선 따라 촘촘히 막아야”

“어느 한 단계의 방어만으로는 부족합니다. 공격자의 동선을 따라 각 단계에 맞는 방어 수단을 겹겹이 배치해야 합니다.” 한국인터넷진흥원(KISA)은 22일 서울 강남구 한국과학기술회관에서 열린 ‘2026 상반기 침해사고 정보공유 세미나’에서 최근 사이버 위협 동향과 단계별 대응 방향을 공유했다.

End of content

End of content