2026년 개인정보 보호 체계, 어떻게 바뀌나?

2026년 개인정보 보호 체계, 어떻게 바뀌나?

개인정보 보호 체계가 ‘사고 이후 제재’에서 ‘사전 예방과 인공지능(AI) 시대 대응’으로 방향을 튼다. 개인정보보호위원회(이하 개인정보위)는 2026년을 기점으로 개인정보 보호 정책의 무게중심을 구조적으로 재편하겠다는 구상을 분명히 했다. 송경희 개인정보위 위원장은 신년사를 통해 ‘개인정보 보호 체계 대전환’을 공식 선언했다. 지난해 확정된 2026년 예산은 이 같은 방향성을 실제 정책과 집행 단계로 옮기는 설계도에 가깝다.
같은 해킹 사고인데 침해·유출 신고는 따로? ‘제도 개선 필요‘

같은 해킹 사고인데 침해·유출 신고는 따로? ‘제도 개선 필요‘

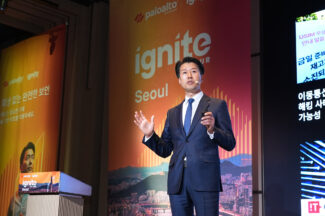
국내를 노린 랜섬웨어와 서버 해킹 등 사이버 공격이 늘어나고 있지만, 하나의 기업에서 발생한 같은 사고도 침해사고와 개인정보 유출 신고 체계가 따로 운영돼 현장에서는 혼선이 반복되고 있다. 실제로 침해사고가 곧바로 개인정보 유출로 이어지는 경우가 많지만, 두 신고를 모두 접수하는 한국인터넷진흥원(KISA)은 직권 조사 권한이 없어 신속한 대응에 한계가 있다. 이에 통합 대응 체계 마련과 직권 조사 권한이 필요하다는 목소리가 나오고 있다.

End of content

End of content