
마이크로소프트365 장애, 30시간 넘게 이어져
아웃룩을 비롯한 마이크로소프트의 서비스 장애가 30시간 넘게 이어지고 있다. 역대 최악의 사태로 마이크로소프트의 복구 시도는 계속 실패하다 하루를 넘겨서야 안정화 단계에 접어들었다.
아웃룩을 비롯한 마이크로소프트의 서비스 장애가 30시간 넘게 이어지고 있다. 역대 최악의 사태로 마이크로소프트의 복구 시도는 계속 실패하다 하루를 넘겨서야 안정화 단계에 접어들었다.
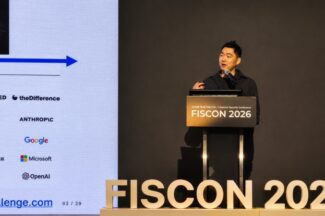
“AI가 취약점을 찾아 공격하는 시간은 점점 더 짧아지고 있습니다. 그런데 방어는 여전히 사람이 판단하고 승인하기를 기다립니다. 대응 절차도 이 속도에 맞게 바뀌어야 합니다.” 김태수 마이크로소프트(MS) 보안 연구 부사장 겸 조지아공과대학교 교수는 12일 서울 여의도 콘래드서울에서 열린 금융정보보호 컨퍼런스 ‘피스콘(FISCON) 2026’ 기조연설에서 이렇게 강조했다. AI가 취약점을 찾아 공격에 활용하는 시간은 짧아지는데, 방어 조직이 영향 분석과 조치 승인에 시간을 쓰면 공격의 속도를 따라잡기 어렵다는 것이다.
마이크로소프트 이그나이트 2026, 이달 17일 개최
공격자들이 인공지능(AI)에 공격 방법을 묻고 익스플로잇 코드를 만드는 수준을 넘어 AI 에이전트에 취약점 탐색과 해킹 도구 실행 등 실제 작업을 맡기는 사례가 늘어나고 있다. 여러 공격 도구를 하나로 연결해 공격의 여러 단계를 자동화하는 방식이다. 최근 마이크로소프트(MS)가 AI 에이전트 기반 도구 ‘아르텍스(ARTEX)’를 이용한 금융기관 공격을 분석하면서 이러한 변화가 실제 해킹 현장에서도 확인됐다. 아르텍스는 최근 국내에서 발생한 금융사 연쇄 해킹의 도구로 지목된 AI 침투테스트 도구다.
마이크로소프트는 기업의 인공지능(AI) 전환을 지원하는 플랫폼 접근 방식과 글로벌 고객사 활용 사례를 29일 공개했다. 마이크로소프트 코파일럿, 마이크로소프트 IQ, 에이전트 365를 중심으로 업무 생산성 향상과 데이터 활용, AI 에이전트 관리·보안을 지원한다는 구상이다.
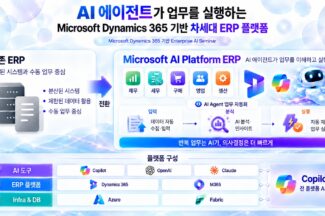
엠클라우드브리지(대표 이혁재)는 내달 자체 행사를 열고 마이크로소프트 다이나믹스365 기반 전사적자원관리(ERP)를 중심으로 데이터, AI 에이전트, 그룹웨어를 연결하는 기업 업무 환경 구축 방안을 소개할 예정이라고 20일 밝혔다.
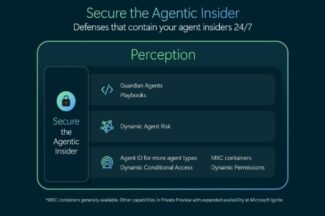
마이크로소프트는 기업 내부에서 활동하는 인공지능(AI) 에이전트를 ‘에이전틱 내부자(Agentic Insider)’로 규정하고, 지속적으로 감독·보호하기 위한 보안 접근법을 제시했다고 20일 밝혔다.
마이크로소프트가 2027년부터 자체 개발 인공지능(AI) 가속기 애저 마이아(Azure Maia) 제품군의 배포 규모를 멀티 기가와트 규모로 확대하고, 자사 제품과 서비스의 주요 AI 추론 시스템으로 활용할 계획이라고 13일 밝혔다.
만약 GPT나 클로드 같은 AI 모델이 기업의 고객 정보를 외부로 유출했다면, 그 책임은 누가 져야 할까.
AI 모델을 만든 회사들은 안전을 보증하겠다고 말한다. 하지만 막상 사고가 터지면 고객에게 책임을 지는 쪽은 모델 회사가 아니라 그 모델을 쓴 기업이고, 피해도 고스란히 기업이 떠안는다.
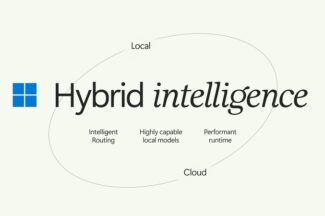
마이크로소프트가 2년만에 윈도우와 서피스 노트북 행사를 개최했다. 업계에서 예상했던 윈도우12 공개는 없었다. 대신, 엔비디아 RTX 스파크 SoC를 탑재한 초고사양 서피스 제품과, AI 에이전트 활용에 최적화된 윈도우11의 플랫폼 업데이트가 발표됐다. 윈도우11은 모델 라우터를 내장해 로컬 기기와 클라우드 환경에서 다양한 AI 모델을 에이전트 워크로드에 따라 선택하고, 여러 AI 에이전트를 로컬에서 안전하게 실행할 수 있는 에이전트 샌드박스를 갖게 됐다.
KB국민은행은 마이크로소프트와 협력하며 발빠르게 AI 에이전트 플랫폼을 구축하고 현업 업무에 60개 이상의 AI 에이전트를 도입했다. 그 결과 업무 처리 시간을 단축하는 등의 효과를 입증했다. 이제 AI 에이전트 효과의 전사적 확산을 위한 새로운 플랫폼 마련으로 고민이 이동했다. 금융 규제 조건과 보안성을 충족하면서 최신 기술을 발빠르게 활용할 수 있는 기반으로 ‘플랫폼 2.0’을 구축하고, 금융 특화 가드레일을 개발해 AI의 신뢰성과 안전성도 확보했다.
AX 전환이라는 미션을 받은 롯데면세점 IT혁신팀은 처음에 전통적인 IT 프로젝트처럼 접근했다. IT 부서가 현업을 인터뷰하고 개선할 점(페인포인트)를 파악한 뒤, 이를 기반으로 시스템이나 기능을 구현하는 방식이었다. IT혁신팀원들은 MD 직무와 관련된 여러 부서를 대상으로 인터뷰를 진행했다.
SC제일은행은 올해 7월 전사 전직원을 대상으로 마이크로소프트365 코파일럿을 도입했다. 규제 당국의 승인과 글로벌 및 SC제일은행 내부 검토를 통과한 전면 도입이었다. 그 과정은 간단하지 않았다. 규제를 준수하면서 AI 통제력과 보안성을 확보하고, 다양한 사용자가 적극적으로 활발하게 AI를 활용하게 해야 하는 일이었다. SC제일은행의 이성훈 부장은 “AI 기능보다 승인 가능한 운영 모델을 먼저 만들었다”고 말했다.
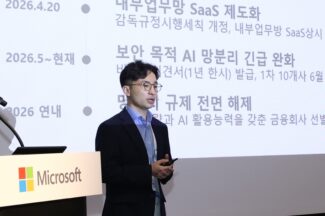
정부가 최신 AI 기술을 이용해 산업을 혁신하려는 금융권을 향해 규제 완화의 방향성을 보여주고 있다. 금융 기업의 기술 혁신을 늦추게 했던 망분리 규제 완화 조치가 올해 들어 빠른 속도로 진행되고 있고, AI 채택을 가로막던 규제가 완화되면서 금융권의 혁신 속도가 빨라질 것으로 예상된다. 한편으로 폭증하는 AI 기반의 사이버 공격에 금융 회사가 적절히 대응할 수 있도록 하는 정책도 마련되고 있다. 정부의 새로운 보안 규제 환경에 금융사는 어떻게 대응해야 할 지 관심이 높아진다.
전 세계적인 AI 열풍 속, 국내 금융권은 엄격한 규제와 보안 수준을 유지하면서 생성형 AI로 혁신을 추구해야 하는 어려운 과제를 안고 있다. 최신 AI 기술을 발빠르게 도입한 ‘프런티어 펌’과 격차를 줄이려는 금융회사들의 분전은 AI 에이전트 시대일수록 더 격렬해진다.
End of content
End of content