마이크로소프트, AI 에이전트 관리하는 보안 접근법 제시
마이크로소프트는 기업 내부에서 활동하는 인공지능(AI) 에이전트를 ‘에이전틱 내부자(Agentic Insider)’로 규정하고, 지속적으로 감독·보호하기 위한 보안 접근법을 제시했다고 20일 밝혔다.
에이전틱 내부자는 기업의 데이터와 도구, 시스템에 접근해 업무를 수행하거나 의사결정에 관여하는 AI 에이전트를 뜻한다. 마이크로소프트는 조직이 직접 배포한 AI 에이전트라도 별도 검증 없이 신뢰해서는 안 된다고 강조했다.
AI 에이전트는 목표 달성 과정에서 의도하지 않은 행동을 할 수 있고 필요 이상의 권한을 보유할 가능성도 있다. 이에 에이전트가 어떤 작업을 수행하는지 실시간으로 파악하고 위험 수준에 따라 행동 권한을 지속적으로 조정해야 한다는 설명이다.
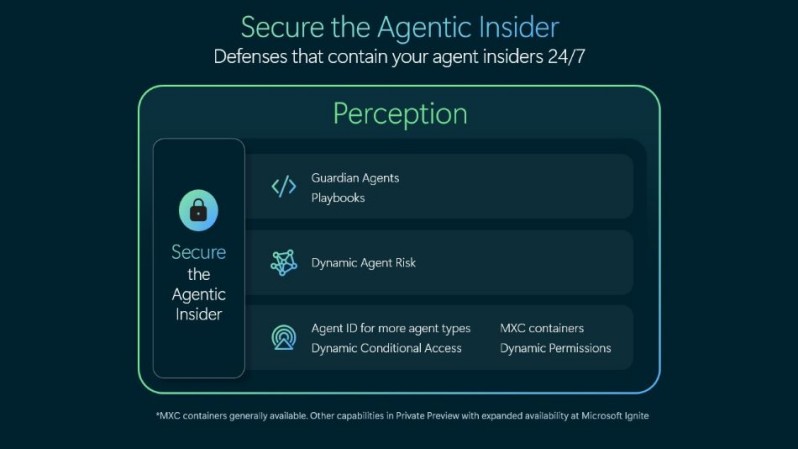
마이크로소프트는 이를 위한 보안 체계로 지난 7월 공개한 ‘프로젝트 퍼셉션(Project Perception)’을 제시했다. 프로젝트 퍼셉션은 기업 내부의 AI 에이전트를 탐지하고 위험을 산정한 뒤 대응하는 구조를 제공한다.
먼저 기업의 신원(ID), 데이터, 클라우드, 엔드포인트, 네트워크, 실행 환경에서 수집한 정보를 결합해 AI 에이전트를 탐지한다. 이후 각 에이전트에 신원과 정책, 권한을 부여하고 행동에 따른 위험을 동적으로 계산한다.
위험 수준이 높아지면 ‘가디언 에이전트(Guardian Agents)’가 행동을 지속적으로 감시하고 필요한 대응을 수행한다. 마이크로소프트는 가디언 에이전트가 다른 보안 에이전트와 함께 AI 에이전트의 행동을 실행 전에 감독하도록 설계했다고 설명했다.
보호 범위도 AI 모델 자체에 한정하지 않는다. AI 에이전트가 사용하는 신원과 권한, 데이터, 엔드포인트, 네트워크, 클라우드, 실행 환경 등 여러 계층을 함께 관리해야 한다는 설명이다.
마이크로소프트는 모델의 입력과 출력뿐 아니라 결과가 만들어지는 과정의 투명성을 높이는 것도 필요하다고 강조했다. AI 에이전트의 행동이 부여된 목적과 일치하는지 확인해 위험의 원인을 파악하고 대응하기 위해서다.
일시 : 2026년 11월 19일 오후1시 ~ 오후 5시
장소 : 서울시 서초구 강남대로 499, 동일빌딩 3층 스페이스쉐어 주피터홀
◈ [Elastic 웨비나] AI 시대의 Observability 전략: 데이터 가시성과 비용 효율을 함께 확보하는 방법
일시 : 11월 11일 (수) 14:00 ~ 15:30
장소 : 온라인(bylineplus.com)
하예테 갈로트(Hayete Gallot) 마이크로소프트 시큐리티 총괄 수석 부사장은 “AI 에이전트가 기업 전반에 빠르게 확산되면서 데이터와 도구, 시스템에 접근해 중요한 업무를 수행하고 의사결정에도 관여하고 있다”며 “기업은 에이전트의 활동과 위험을 실시간으로 파악하고 위험 변화에 따라 행동 권한을 지속적으로 조정해야 한다”고 말했다.
글. 바이라인네트워크
<곽중희 기자>god8889@byline.network
◈ [웨비나] AI 클론을 만들어 주 100시간 노동에서 해방됐습니다
일시 : 2026년 11월 4일 (수) 14:00 ~ 15:00
장소 : 온라인(bylineplus.com)