지니언스 “단말 검증서 시작되는 N²SF, 업무별로 단계적 확산”
| |

지니언스 “단말 검증서 시작되는 N²SF, 업무별로 단계적 확산”

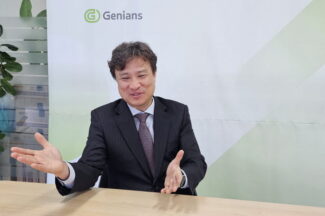
강한서 지니언스 전략컨설팅사업부 상무는 N²SF 실증에서 지니언스가 맡은 역할을 “단말 내부에서 발생하는 이상 행위와 위협을 탐지해 그 정보를 아키텍처의 정책결정지점(PDP)으로 연계하는 것”이라고 설명했다. 단말에서 위협 징후가 포착되면, PDP가 위험 수준에 맞춰 해당 단말의 권한을 줄이거나 접근 범위를 좁히는 판단을 내릴 수 있어야 한다는 취지다. 지니언스는 이 흐름이 구현되면 통제가 한 번으로 끝나지 않고 접속 이후까지 이어질 수 있다고 본다.
SGA솔루션즈 “ N²SF 적용, 뼈대인 컨설팅 단계가 핵심”
| |

SGA솔루션즈 “ N²SF 적용, 뼈대인 컨설팅 단계가 핵심”

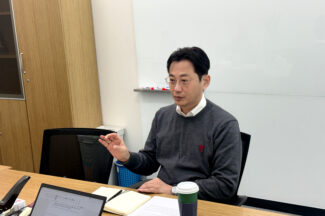
작년 N²SF 실증을 진행한 SGA솔루션즈는 “지난 실증은 N²SF의 기술적 구현 여부를 넘어, 공공기관이 N²SF를 실제로 운영할 준비가 되어 있는지를 확인하는 과정이었다”고 말했다. SGA솔루션즈는 특히 컨설팅 단계의 중요성을 강조했다. “컨설팅 단계에서 정보 등급 분류, 위협 식별, 통제 항목 설정이 이뤄진다”며 “이 단계가 제대로 돼야 이후 구축과 운영이 의미를 가진다”는 것이다. 통제를 많이 구현하는 것보다 어떤 통제를 왜, 어디에, 어떤 순서로 적용할지”를 먼저 정리해야 하고, 이 결정이 빠지면 구축 과정에서 조정이 반복되면서 운영까지 흔들린다는 진단이다.

N²SF 가이드라인 주 집필인이 본 공공 보안의 숙제
| |

N²SF 가이드라인 주 집필인이 본 공공 보안의 숙제

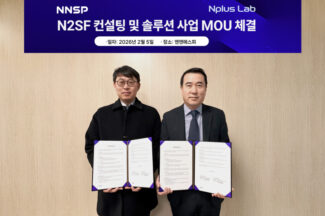
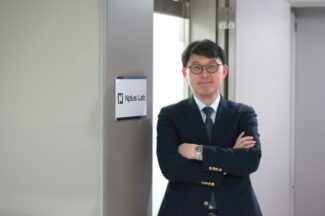
최근 국가망보안체계(N²SF) 전환 흐름이 커지면서, 공공을 포함한 현장에서는 N²SF를 “망분리를 풀고 대체하는 정책”으로 받아들이는 인식도 나온다. N²SF 전문 스타트업 앤플러스랩 이철호 대표는 “N²SF를 망분리를 대체하는 새 유행으로 보면 안된다”고 설명한다. N²SF는 망을 열고 닫는 선택지를 하나 더 늘린 정책이 아니라, 애초에 공공 보안을 ‘위험 관리’의 관점에서 다시 짠 통합 체계라는 것이다.

N²SF, 제로트러스트 아키텍처 품었다
|

N²SF, 제로트러스트 아키텍처 품었다

N²SF는 단절 위주의 망분리에서 벗어나, 공공기관이 업무·데이터의 중요도와 위험도에 따라 보안 통제를 설계·적용하도록 요구하는 상위 보안 프레임워크다. 국정원은 N²SF 가이드라인 1.0에서 “N²SF는 제로트러스트 아키텍처(ZTA)의 구현 원칙을 포용한다”고 명시했는데, 여기서 제로트러스트는 “내부망은 안전하다”는 전제를 두지 않고 접속·행위마다 조건을 검증해 접근을 허용하는 방식으로 이해된다. 다만 두 개념은 동일하지 않다. N²SF가 설계·구축·운영 전 과정에서 “무엇을 보호할지, 어떤 위험을 줄일지”를 정리하도록 하는 체계라면, 제로트러스트는 그 체계가 요구한 통제 정책을 현장에서 작동하게 만드는 구현 방법론에 가깝다.

공공 보안 패러다임 대전환, 국가망보안체계(N²SF)
|

공공 보안 패러다임 대전환, 국가망보안체계(N²SF)

클라우드 AI 등 신기술 도입으로 업무 방식이 변화하면서 공공 보안의 패러다임이 변화하고 있다. 국정원은 지난 9월 국가망보안체계(N²SF) 가이드라인 1.0을 발표했다. N²SF의 핵심은 단절이 아니라 데이터와 위험을 기준으로 통제하는 방식이다. 데이터의 등급을 나누고, 각 데이터의 흐름에 맞춰 위협을 식별한 뒤, 필요한 보안 통제를 적용하고 점검하는 구조다. 바이라인네트워크에서는 N²SF 전환을 가이드라인과 실증 현장의 목소리로 풀어내며, 무엇이 달라지는지와 남은 과제를 짚어본다

프라이빗테크놀로지·윈스테크넷, 제로트러스트·N²SF 대응 보안 로드쇼 개최

프라이빗테크놀로지·윈스테크넷, 제로트러스트·N²SF 대응 보안 로드쇼 개최

프라이빗테크놀로지는 윈스테크넷과 함께 충청권 협력사를 대상으로 한 ‘2026 충청권 보안 콘퍼런스’를 열고 제로트러스트와 국가망보안체계(N²SF) 대응 전략을 공유했다고 15일 밝혔다. 이번 행사는 국가 망 보안 정책 변화에 따른 보안 시장 환경을 공유하고, 중장기 협업 방향을 논의하기 위해 마련됐다. 양사는 충청권 협력사를 초청해 정책 대응 사례와 협업 모델을 중심으로 논의를 진행했다.

[그게 뭔가요] ‘국가망보안체계(N²SF)‘ 전환

[그게 뭔가요] ‘국가망보안체계(N²SF)‘ 전환

국가정보원은 지난해 9월 ‘국가망보안체계(N²SF) 가이드라인 1.0’을 정식 발표하며 국가 보안 패러다임의 전환을 본격화했다. 업무 정보를 기밀·민감·공개(C·S·O) 등급으로 분류하고 제로트러스트 원칙을 적용하는 N²SF는, 보안 강화와 데이터 활용을 함께 가져가기 위한 핵심 전략이다. 주요 실증 사업을 마치고 올해부터 공공기관 평가 지표에 본격 반영되는 N²SF의 핵심 내용과 추진 현황을 살펴본다.

‘내부통제 강화·N²SF 도입·AI 사기 고도화’…SGA솔루션즈가 본 올해 사이버보안 트렌드

‘내부통제 강화·N²SF 도입·AI 사기 고도화’…SGA솔루션즈가 본 올해 사이버보안 트렌드

SGA솔루션즈는 2026년 사이버 보안 환경 변화를 전망한 ‘2026년 사이버 보안 5대 전망’을 12일 발표했다. SGA솔루션즈는 2026년 사이버 위협의 특징으로 새로운 공격 기법의 등장이 아니라, 기존 공격 방식이 한층 고도화되고 복합화되는 흐름이 본격화될 것으로 진단했다. 공격 경로는 외부 취약점에서 계정과 내부 시스템으로 이동하고, 피해 범위는 단일 기업을 넘어 공급망 전반으로 확산될 가능성이 크다고 분석했다.

End of content

End of content