
OSBC, AI 해킹 공격 대응 방안으로 외부 ‘반입 파일 검증 체계’ 솔루션 제시
오픈소스 보안 및 소프트웨어 공급망 관리 전문기업 오에스비씨(OSBC, 대표 김택완)는 최근 해킹으로 인한 개인정보 유출 사고가 잇따르는 금융권을 대상으로 리버싱랩스의 ‘반입 파일 검증 체계’ 솔루션 공급과 기술 지원에 본격 나선다고 15일 밝혔다.
오픈소스 보안 및 소프트웨어 공급망 관리 전문기업 오에스비씨(OSBC, 대표 김택완)는 최근 해킹으로 인한 개인정보 유출 사고가 잇따르는 금융권을 대상으로 리버싱랩스의 ‘반입 파일 검증 체계’ 솔루션 공급과 기술 지원에 본격 나선다고 15일 밝혔다.
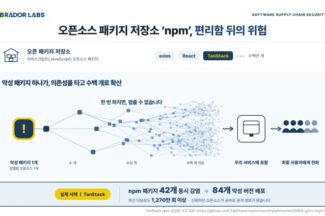
공급망 보안 전문기업 래브라도랩스(대표 김진석)는 오픈소스를 도입하는 단계에서 악성 패키지를 사전에 식별·검증하는 분석엔진을 개발해 통합 취약점 분석 시스템 ‘아이바스(IVAS)’에 탑재했다고 9일 밝혔다.
카스퍼스키가 16일 ‘2025 공급망 및 신뢰 관계 공격 보고서’를 발표하고, 공급망 공격이 가장 일반적인 사이버 위협으로 부상했다고 밝혔다.
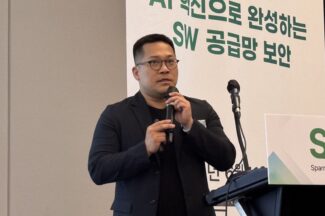
“매일 금융감독원으로부터 취약점 공지가 오지만, 정작 우리 시스템에 어떤 오픈소스가 있는지 현황을 파악하기가 쉽지 않습니다.” 신동일 제주은행 정보보호파트 프로(과장)는 11일 서울 용산구에서 열린 ‘SAI 2026 AI-Powered AppSec: AI 혁신으로 완성하는 SW 공급망 보안’ 세미나에서 이같이 밝혔다.
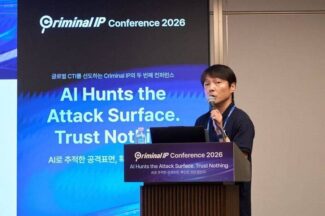
이에 발맞춰 AI스페라는 14일 서울 파르나스 호텔에서 ‘CIPC(Criminal IP Conference) 2026’을 개최하고 신제품 ‘Criminal IP SBOM’을 공개했다. 기존 SBOM 도구의 약점을 보완하고 실질적인 위협 탐지 능력을 강화한 제품이다.
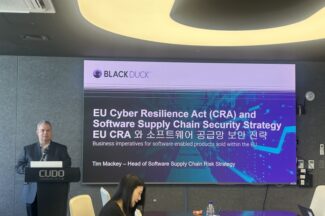
유럽연합(EU)의 사이버복원력법(CRA) 시행으로 EU에서 소프트웨어(SW)가 포함된 제품을 판매하는 모든 기업에 취약점 관리 의무가 적용되는 시점이 오는 9월로 다가왔다. 이에 따라 유럽지역을 대상으로 수출하는 기업들은 소프트웨어자재명세서(SBOM)을 포함해 EU CRA 보안 요구사항 대응이 시급한 상황이다.
카스퍼스키(한국 대표 이효은)는 공급망과 신뢰 관계 위험 대응 현황을 분석한 보고서를 발표했다고 4일 밝혔다. 이번 보고서는 공급망 공격과 신뢰 관계 공격 위험을 줄이기 위해 기업이 해결해야 할 주요 과제로 숙련된 정보기술(IT) 보안 인력 부족과 보안 업무 우선순위 설정을 꼽았다. 두 항목은 전 세계 응답자의 42%가 공통으로 지적했다.
인공지능 기반 글로벌 공급망 의사결정 플랫폼 기업 데클라(Decklar, 대표 산제이 샤르마)는 운송…
레드펜소프트와 프렌트리는 ‘소프트웨어자재명세서(SBOM)’ 기반 소프트웨어 공급망 보안 사업 협력을 위한 업무협약을 체결했다고…
글로벌 완성차 기업 재규어랜드로버(이하 JLR)가 지난 8월 31일(현지시간) 사이버 공격을 받아 주요…
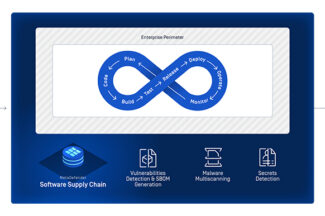
오픈소스 ESLint 해킹 사례 확인, SBOM 요구 증가 인섹시큐리티(대표 김종광)는 글로벌 보안…
소프트캠프(대표 배환국)와 앤앤에스피(대표 김일용)가 국가 망 보안체계(N²SF) 전환과 운영기술(OT) 보안 시장 공략을…
국내외 공급망 보안 제도와 기술 대응 사례 공유 공급망 보안 전문기업 쿤텍(대표…
과학기술정보통신부는 한국인터넷진흥원(KISA, 원장 이상중)과 함께 글로벌 규제 및 소프트웨어(SW) 공급망 위협에 대응하기…
안랩(대표 강석균)은 2025년 발생할 수 있는 주요 사이버 보안 위협을 분석한 ‘2025년…
End of content
End of content