
개인정보위, 공공·채용·결혼정보 등 52곳 처리방침 평가
개인정보보호위원회(이하 개인정보위)는 공공앱, 대학교, 채용플랫폼, 만남중개서비스 등 7대 분야 52개 서비스를 대상으로 6월 말부터 개인정보 처리방침 평가를 실시한다고 29일 밝혔다.
개인정보보호위원회(이하 개인정보위)는 공공앱, 대학교, 채용플랫폼, 만남중개서비스 등 7대 분야 52개 서비스를 대상으로 6월 말부터 개인정보 처리방침 평가를 실시한다고 29일 밝혔다.
개인정보보호위원회(이하 개인정보위)는 개인정보보호법을 위반한 4개 공공기관과 수탁업체 1곳에 과징금 5억4660만원과 과태료 1200만원을 부과하기로 의결했다고 28일 밝혔다.
개인정보보호위원회(이하 개인정보위)는 휴대전화 개통 때 안면인증을 활용하는 제도와 관련해 과학기술정보통신부에 개선을 권고하기로 의결했다고 28일 밝혔다.

앤트로픽의 새 인공지능(AI) 모델 ‘클로드 미토스(Claude Mythos)’ 등장을 계기로 AI가 사이버보안 분야에 미칠 영향에 대한 논의가 커지고 있다. AI가 취약점을 찾고 공격 경로를 설계하는 능력을 어디까지 갖췄는지, 그리고 이를 방어 체계가 따라갈 수 있는지 등을 두고 우려가 커지고 있다. 바이라인네트워크는 ‘미토스 이후, 전문가에게 듣는다’ 시리즈로 미토스 프리뷰를 접한 전문가들의 견해와 에이전틱 AI 시대의 사이버보안 대응 방향을 살펴본다. 그 여섯 번째로 최경진 가천대학교 법과대학 교수를 인터뷰했다. 최 교수는 한국인공지능법학회 회장으로 활동하고 있다. [편집자주]
개인정보보호위원회(이하 개인정보위)는 올 하반기부터 개인정보 침해 위험 수준에 따라 분야를 고·중·저 위험군으로 나누고 고위험 분야를 먼저 점검하는 ‘위험 기반 실태점검’을 본격 실시한다고 22일 밝혔다. 개인정보위는 이날 경제장관회의에서 관계부처 합동 ‘예방 중심 개인정보 관리체계 전환 계획’을 발표했다.
개인정보보호위원회(이하 개인정보위)는 개인정보보호법 위반 기업에 대한 과징금 산정 기준을 강화하는 ‘개인정보보호법 시행령’ 일부개정령안과 ‘개인정보보호법 위반에 대한 과징금 부과기준’ 일부개정안이 19일 시행된다고 18일 밝혔다.
개인정보보호위원회는 개인정보보호법을 위반한 보람상조개발 등 보람상조 7개 사업자에 과징금 총 5억4250만원과 과태료 1140만원을 부과하고 시정명령과 공표명령을 의결했다고 14일 밝혔다. 전체 제재 금액은 5억5390만원이다.
지난해 발생한 쿠팡의 대규모 개인정보 유출 사고에 대한 개인정보보호위원회 조사가 마무리됐다. 개인정보위는 조사 결과를 쿠팡 측에 사전 통지했고, 현재 사업자 의견을 검토하고 있다. 검토가 끝나면 개인정보위 전체회의에서 최종 처분을 의결할 예정이다.
개인정보 보호체계가 사고 이후 처벌 중심에서 사고 전 위험을 관리하는 예방 중심 체계로 바뀐다. 중대·반복 위반 사업자에는 매출액의 최대 10%까지 과징금을 부과하고, 대규모 개인정보를 처리하는 약 1700개 고위험 시스템은 정부가 직접 정기 점검한다.
개인정보보호위원회(위원장 송경희)는 중앙부처·지자체·공기업 등 1442개 공공기관을 대상으로 실시한 ‘2025년 공공기관 개인정보 보호수준 평가’ 결과 전체 평균이 76.5점으로 집계됐다고 27일 밝혔다.
개인정보보호위원회(이하 개인정보위)는 20일 정부서울청사에서 중앙행정기관 24개 부처 개인정보보호책임자(CPO)가 참석한 ‘개인정보 보호 정책협의회’를 열고 차기 개인정보 보호 기본계획 수립 방향과 공공부문 보호 인력·예산 확충 방안을 논의했다고 밝혔다.

인공지능(AI) 기술 경쟁의 핵심이 컴퓨팅과 알고리즘을 넘어 학습 데이터 확보와 개인정보 활용까지 옮겨가면서, 개인정보를 AI의 학습에 어디까지 쓰고, 어떻게 보호해야 할지를 둘러싼 법·제도 논의가 활발해지고 있다. 서울대학교 공익산업법센터는 10일 서울 중구 더플라자호텔에서 제106회 학술세미나 ‘AX 시대의 법적 도전과 개인정보보호의 과제’를 열고, 인공지능(AI) 학습 데이터 확보와 개인정보 침해 책임을 둘러싼 법적 쟁점을 논의했다. 이날 세미나에서는 ▲공개정보를 AI 학습에 써도 되는지 ▲AI 특례는 어떤 방식으로 설계해야 하는지 ▲생성형 AI의 출력과 학습 결과를 현행 개인정보 보호법으로 어떻게 다뤄야 하는지 등이 핵심 쟁점으로 떠올랐다.
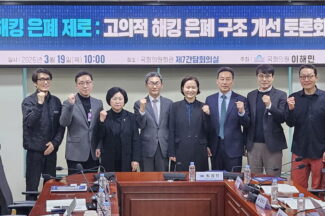
이해민 조국혁신당 의원은 19일 국회의원회관에서 ‘해킹 은폐 제로: 고의적 해킹 은폐 구조 개선 토론회’를 열고, 로그 기록 등 디지털 증거 보존 의무와 기업 경영진 책임 강화 방안을 논의했다고 19일 밝혔다. 이날 토론회에서는 SK텔레콤, KT, LG유플러스, 쿠팡, 롯데카드 등 대형 침해사고 사례가 잇따라 거론됐다. 전문가들은 공통으로 “지금 법 구조에서는 투명하게 해킹 사고를 신고하고 협조하는 기업보다, 사고를 축소하거나 늦게 알리는 기업이 더 유리해 보일 수 있어 구조를 바꿔야 한다”고 입을 모았다. 이해민 의원은 환영사에서 “해킹 사고 뒤 가장 큰 문제는, 진단 자체가 제대로 이뤄지지 않는 구조”라며 “은폐가 문제 해결보다 더 유리한 것처럼 작동하는 현실을 바꿔야 한다”고 강조했다.
앞으로 개인정보 유출 사고를 반복하거나 중대한 피해를 낸 기업·기관에는 전체 매출의 최대 10%까지 과징금을 부과할 수 있게 된다. 개인정보보호위원회는 최고경영자(CEO)의 책임 강화와 정보 보호 및 개인정보 보호 관리체계(ISMS-P) 인증 의무화 등을 담은 ‘개인정보 보호법’ 개정안을 10일 공포하고, 오는 9월11일부터 시행한다고 밝혔다.

휴머노이드와 자율주행차, 로봇청소기처럼 현실 공간에서 움직이며, 인간의 업무까지 대신 처리하는 피지컬 AI 기술이 빠르게 발전하면서, 개인정보 보호와 보안 기준을 다시 정비해야 한다는 지적이 나오고 있다.
End of content
End of content