
자바 취약점에 보안기업들 내부 점검·공격 차단 지원
자바(Java) 실행환경에서 발견된 취약점 ‘자바포셸(Java4Shell·CVE-2026-114938)’에 대응해 보안기업들이 내부 점검 도구와 공격 차단 기능을 제공하고 있다. 엔키화이트햇은 서버 내부에서 취약 여부를 점검하는 스크립트와 분석 보고서를 18일 배포했다고 19일 밝혔다. 펜타시큐리티도 웹방화벽의 추가 탐지 규칙을 제공하고 제품별 영향도 점검 결과를 공개했다.

자바(Java) 실행환경에서 발견된 취약점 ‘자바포셸(Java4Shell·CVE-2026-114938)’에 대응해 보안기업들이 내부 점검 도구와 공격 차단 기능을 제공하고 있다. 엔키화이트햇은 서버 내부에서 취약 여부를 점검하는 스크립트와 분석 보고서를 18일 배포했다고 19일 밝혔다. 펜타시큐리티도 웹방화벽의 추가 탐지 규칙을 제공하고 제품별 영향도 점검 결과를 공개했다.
PHP에 이어 자바(Java) 실행환경에서 발견된 취약점 ‘자바포셸(Java4Shell·CVE-2026-114938)’에 대응해 국내 보안기업들이 공격 차단 검증과 점검 도구 배포에 나섰다. 에버스핀과 이스트시큐리티는 각각 공격 요청 차단 검증과 전용 점검 스캐너 배포를 진행했다고 18일 밝혔다. 티오리는 임시 완화 도구를 공개했고 지니언스와 안랩은 대응 안내를 제공했다.

AI가 소프트웨어의 사이버보안 취약점을 전례없는 속도로 대거 찾아내면서, 오픈소스 소프트웨어 진영의 유지관리자 계층에 균열이 심각해지고 있다. 리눅스커널 유지관리자 중 한명이 결국 최근 급증한 보안 패치 때문에 일상적 코드 검토 업무를 중단하겠다고 밝혔다.
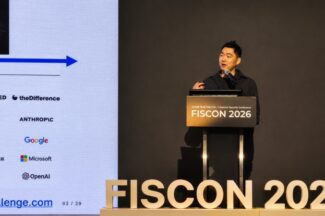
“AI가 취약점을 찾아 공격하는 시간은 점점 더 짧아지고 있습니다. 그런데 방어는 여전히 사람이 판단하고 승인하기를 기다립니다. 대응 절차도 이 속도에 맞게 바뀌어야 합니다.” 김태수 마이크로소프트(MS) 보안 연구 부사장 겸 조지아공과대학교 교수는 12일 서울 여의도 콘래드서울에서 열린 금융정보보호 컨퍼런스 ‘피스콘(FISCON) 2026’ 기조연설에서 이렇게 강조했다. AI가 취약점을 찾아 공격에 활용하는 시간은 짧아지는데, 방어 조직이 영향 분석과 조치 승인에 시간을 쓰면 공격의 속도를 따라잡기 어렵다는 것이다.
지난 4월 앤트로픽이 ‘클로드 미토스 프리뷰’를 공개했을 때, 보안업계는 놀랐다. AI가 소프트웨어 취약점을 찾아 실제 공격 코드까지 만들었기 때문이다. 반년이 지난 지금, 오픈AI·앤트로픽·구글 등 AI 기업들은 취약점 발견과 공격 검증 능력을 높인 프론티어 모델을 앞다퉈 공개하고 있다. 최근에는 AI가 취약점을 수정하는 패치까지 작성하는 단계에 도달했다.
웹 개발에 널리 사용하는 프로그래밍 언어 PHP에서 발견된 고위험 취약점 ‘PHP2Shell’의 영향이 방화벽과 네트워크 연결형 저장장치(NAS) 등으로 확대되고 있다. 한국인터넷진흥원(KISA)은 팔로알토네트웍스와 시놀로지의 일부 제품에서 해당 취약점이 확인됐다며 보안 업데이트를 적용할 것을 29일 권고했다.
구글이 소프트웨어 취약점 탐지부터 실제 악용 가능성 검증, 보안 패치까지 수행하는 차세대 인공지능(AI) 모델 ‘제미나이 4 카본(Gemini 4 Carbon)’을 공개했다. AI를 활용한 사이버공격이 고도화되는 가운데 취약점을 발견하고 대응하는 방어 역량도 강화하겠다는 구상이다. 다만 공격에 악용될 수 있는 능력도 갖춘 만큼 초기에는 신뢰할 수 있는 보안 전문가를 중심으로 제한적으로 제공한다.
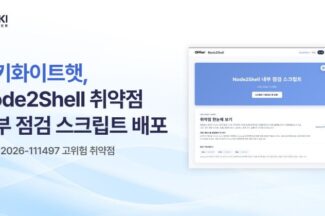
엔키화이트햇(대표 이성권)은 자바스크립트 실행 환경인 노드.js(Node.js)에서 발견된 고위험 보안 취약점 ‘Node2Shell’을 점검할 수 있는 내부 진단 스크립트를 27일 무료 배포했다. Node.js는 웹서버와 애플리케이션의 백엔드 개발에 사용하는 자바스크립트 실행 환경이다. 이번에 발견된 Node2Shell(CVE-2026-111497)은 압축 데이터를 처리하는 브로틀리(Brotli) 디코더에서 발생하는 취약점이다.
한국인터넷진흥원(KISA)은 프로그래밍 언어 PHP에서 발견된 고위험 보안 취약점 ‘PHP2Shell’에 대응하기 위한 홈페이지 운영자용 안내자료를 26일 배포했다. PHP 사용 여부와 보안 업데이트 방법부터 침해사고가 의심될 때의 대응 절차까지 22개 문답으로 정리했다. PHP2Shell은 웹사이트와 서버 개발에 널리 사용하는 PHP에서 발견된 보안 취약점이다. 특정 조건에서 공격자가 서버에 악성코드를 실행하는 데 악용할 수 있다. KISA는 홈페이지 운영자가 PHP 사용 여부를 확인하고 최신 버전으로 업데이트한 뒤 침해 흔적까지 점검해야 한다고 강조했다.
한국인터넷진흥원(KISA)은 PHP에서 발견된 치명적 보안 취약점 ‘PHP2Shell’과 관련해 기업 보안 대응 수칙을 22일 공개했다. KISA는 인터넷에 공개된 PHP 서버를 우선 확인해 최신 버전으로 업데이트하고, 취약점 정보가 유출된 지난 20일 이후의 로그를 점검할 것을 권고했다.
마이크로소프트(MS)가 9월 정기 보안 업데이트에서 900개가 넘는 취약점을 한꺼번에 수정했다. 인공지능(AI)을 활용한 취약점 발굴이 빠르게 확산되는 가운데 소프트웨어 기업이 처리해야 할 취약점 규모도 기록적인 수준으로 늘고 있다.

정식 보안 패치가 아직 나오지 않았거나 공급사의 지원이 끝난 시스템은 바로 취약점을 제거하기 어렵다. 또한 패치가 있어도 기존 애플리케이션과 충돌하거나 시스템 중단이 필요해 즉시 적용하지 못하는 경우도 있다. 이런 상황에서 보안 전문가들이 짚은 대응 방법은 ‘외부 공격 경로를 먼저 차단하고 취약한 자산의 내부 연결을 줄이는 것’이다. 패치 전에 공격자가 이미 내부망에 침투했는지도 확인해야 한다. 가상 패치와 격리 정책이 실제로 작동하는지 지속적으로 검증하는 절차도 필요하다.

AI는 취약점을 발견하고 공격에 활용하는 데 걸리는 시간을 계속해서 줄이고 있다. 실제 공격에 쓰이거나 인터넷에 노출된 취약점은 공식적인 패치 일정만 기다리기에는 한계가 있다. 기업의 보안·인프라 관계자들은 긴급 패치를 안전하게 적용하려면 공격 경로를 먼저 차단하고 운영 환경에 맞는 수정 사항을 확보해야 한다고 설명했다. 이후 시험 환경에서 검증한 패치를 일부 시스템부터 적용하고 서비스 상태에 따라 범위를 넓혀야 한다. 문제가 생기면 배포를 중단하거나 이전 상태로 되돌리는 복구 절차도 필요하다.

앤트로픽의 인공지능(AI) 모델 미토스를 기점으로 AI의 소프트웨어 취약점 탐색 능력이 빠르게 발전하고 있다. AI가 대량의 취약점을 찾고 공격코드까지 만들 수 있게 되면서, 이를 어떻게 빠르게 분석, 검증하고 대응, 관리할 지가 주요 과제로 떠올랐다. 바이라인네트워크는 ‘미토스 이후, 취약점 대응’ 기획 시리즈로 AI 이후 취약점 관리와 대응 체계가 어떻게 달라져야 하는지 살펴본다. 첫 회에서는 기업의 패치 과정에서 발생하는 병목을 짚어 봤다.
미국 사이버보안·인프라보안국(CISA)은 인공지능(AI)을 활용한 취약점 탐지와 악용 속도 증가에 대응하기 위해 연방 민간 행정부(FCEB) 기관의 고위험 취약점 조치 기한을 최단 3일로 줄였다고 밝혔다.
End of content
End of content