인섹시큐리티 “SCA·SBOM으론 공급망 보안 미흡, 개발부터 배포까지 검사해야”
| |

인섹시큐리티 “SCA·SBOM으론 공급망 보안 미흡, 개발부터 배포까지 검사해야”

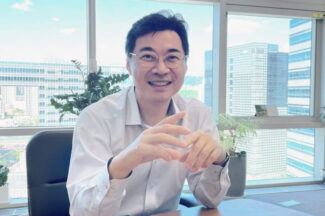
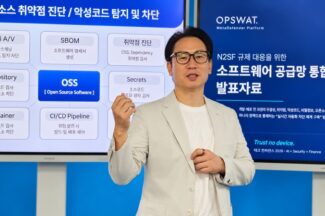
“기존의 소프트웨어(SW) 공급망 보안 제품들은 소스코드와 의존성 단계 정도만 보는 경우가 많습니다. 하지만 소스 저장소에는 깨끗한 코드가 있어도 빌드 결과물에는 악성코드나 악성 패키지가 들어갈 수 있습니다. 실시간으로 빌드될 때마다 보안을 적용해야 합니다.” 김종광 인섹시큐리티 대표는 14일 열린 기자간담회에서 현재 소프트웨어(SW) 공급망 보안의 빈틈을 이같이 짚었다. 소프트웨어 구성요소 분석(SCA) 도구로 소스코드와 오픈소스 취약점을 점검하고 소프트웨어 구성요소 명세서(SBOM)를 만들더라도, 이후 빌드·배포 과정에서 공격이 이뤄지면 언제든 결과물이 오염될 수 있다는 설명이다.
‘보이지 않는 적’ 막아낼 공급망 보안 패러다임 전환
|

‘보이지 않는 적’ 막아낼 공급망 보안 패러다임 전환

사이버공격의 패러다임이 근본적으로 변화하고 있다. 과거엔 해커들이 기업의 외부 방화벽이나 시스템 취약점을 직접 공략하는 방식으로 침입했다면, 이제는 상대적으로 보안이 취약한 협력사나 외부(3rd Party) 소프트웨어를 징검다리 삼아 내부로 침투하는 공격이 확산되고 있다. 바야흐로 기업이 신뢰하는 가장 취약한 연결고리를 집중 겨냥하는 ‘공급망 공격(Supply Chain Attack)’의 시대가 도래한 것이다.

KISA, 공급망 보안 모델 8개 과제 추진

KISA, 공급망 보안 모델 8개 과제 추진

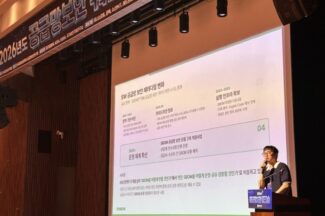
한국인터넷진흥원(KISA)과 과학기술정보통신부(이하 과기정통부)는 10일 서울 서초구 엘타워에서 ‘2026년 공급망 보안 인사이트 데이’를 열고 공급망 보안 모델 구축 지원사업의 8개 과제 추진 방향을 공유했다고 밝혔다.

카스퍼스키, AI·인프라 보안으로 한국 B2B 시장 공략
| |

카스퍼스키, AI·인프라 보안으로 한국 B2B 시장 공략

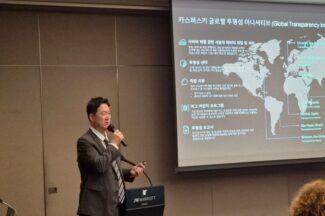
카스퍼스키(Kaspersky)가 인공지능(AI) 기반 보안 솔루션과 파트너 생태계를 앞세워 아시아태평양(APAC)과 한국 기업간거래(B2B) 보안 시장 공략을 강화한다. 카스퍼스키는 12일 서울 서초구에 있는 JW 메리어트 호텔에서 기자간담회를 열고 2025년 글로벌 실적과 아태 지역 사업 전략, 한국 시장 공략 방향을 공개했다.

아톤이 제시한 AI 시대의 보안 우선순위 4가지
|

아톤이 제시한 AI 시대의 보안 우선순위 4가지

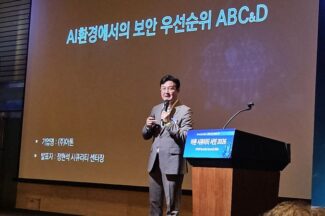
아톤(ATON)이 인공지능(AI) 시대 기업 보안의 우선순위로 ▲제로트러스트 ▲공격 표면 관리 ▲공급망 관리 ▲외부 협력 체계를 제시했다. 정현석 아톤 시큐리티센터장은 13일 서울 여의도 FKI타워 그랜드볼룸에서 열린 ‘아톤 시큐리티 서밋 2026(ATON Security Summit 2026)’에서 ‘AI 시대 보안 우선순위 ABC’를 주제로 발표했다.

End of content

End of content