
PHP 취약점 공격 현실화…긴급 패치에도 업데이트 어려운 이유
웹사이트 개발에 널리 쓰이는 프로그래밍 언어 PHP에서 치명적인 보안 취약점이 발견된 이후 실제 서버 침해 사례까지 확인됐다. 그러나 국내 인터넷에 공개된 PHP 서비스 가운데 수정 버전으로의 전환이 확인된 비율은 3.9%에 그쳤다. 오래된 웹사이트와의 호환성 문제와 기업 내부에 남아 있는 구형 시스템 등이 업데이트를 어렵게 만드는 주요 요인으로 꼽힌다.
웹사이트 개발에 널리 쓰이는 프로그래밍 언어 PHP에서 치명적인 보안 취약점이 발견된 이후 실제 서버 침해 사례까지 확인됐다. 그러나 국내 인터넷에 공개된 PHP 서비스 가운데 수정 버전으로의 전환이 확인된 비율은 3.9%에 그쳤다. 오래된 웹사이트와의 호환성 문제와 기업 내부에 남아 있는 구형 시스템 등이 업데이트를 어렵게 만드는 주요 요인으로 꼽힌다.
웹사이트와 서버 개발에 널리 쓰이는 소프트웨어에서 고위험 보안 취약점이 잇따라 발견되면서 국내외 보안기업들이 대응에 나서고 있다. 프로그래밍 언어 PHP에서는 2건의 취약점의 긴급 보안 패치가 배포된 지 이틀 만에 세 번째 원격코드실행(RCE) 취약점이 또 확인됐다. 자바스크립트 실행 환경인 노드.js(Node.js)에서도 서버에서 임의의 코드를 실행할 수 있는 ‘Node2Shell’ 취약점이 발견돼 긴급 패치가 배포됐다. 국내 보안기업들도 취약점 점검 도구와 공격 차단 방안을 잇달아 공개하고 있다.
개인정보보호위원회(이하 개인정보위, 위원장 송경희)는 최근 공개된 PHP 보안 취약점 ‘PHP2Shell’과 관련해 공공기관과 민간기업 등 개인정보처리자에게 개인정보 유출 예방을 위한 긴급 보호조치를 당부했다고 22일 밝혔다.
과학기술정보통신부(과기정통부)는 웹사이트 개발에 널리 사용하는 프로그래밍 언어 ‘PHP’에서 심각한 보안 취약점 2건이 발견됨에 따라 민간 분야 사이버위기 경보를 ‘관심’에서 ‘주의’로 상향했다고 22일 밝혔다. 과기정통부는 한국인터넷진흥원(KISA)과 위기평가 회의를 거쳐 이날 12시부터 ‘주의’ 경보를 발령했다.
한국인터넷진흥원(KISA)은 PHP에서 발견된 치명적 보안 취약점 ‘PHP2Shell’과 관련해 기업 보안 대응 수칙을 22일 공개했다. KISA는 인터넷에 공개된 PHP 서버를 우선 확인해 최신 버전으로 업데이트하고, 취약점 정보가 유출된 지난 20일 이후의 로그를 점검할 것을 권고했다.
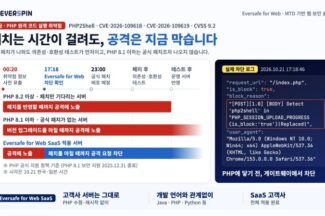
에버스핀(대표 하영빈)은 PHP에서 발견된 취약점 ‘PHP2Shell’을 이용한 공격에 대응하기 위해 웹 보안 솔루션 ‘에버세이프 포 웹(Eversafe for Web)’ 서비스형 소프트웨어(SaaS)에 차단 규칙을 적용했다고 22일 밝혔다.
티오리(대표 박세준)는 PHP에서 발견된 취약점 ‘PHP2Shell’ 2건을 재현·검증하고 기업과 기관을 위한 대응 방안을 22일 공개했다.
전 세계 웹사이트 개발에 널리 사용되는 프로그래밍 언어 PHP에서 서버를 원격으로 장악할 수 있는 치명적인 취약점이 발견됐다. 별도 인증 없이 악성코드를 실행하거나 서버에 저장된 정보에 접근할 수 있는 취약점으로, 영향 범위가 특정 웹사이트나 소프트웨어에 국한되지 않는다는 점에서 우려가 크다. 유럽 일부 국가에서는 정부와 공공기관의 웹서비스를 예방적으로 중단하는 상황까지 벌어지고 있다.
End of content
End of content