PHP서 또 치명적 취약점 7건 발견…보안 업데이트 배포
◈ [웨비나] AI 투자의 ROI, 모아야 보입니다: 흩어진 AI를 자산으로 바꾸는 측정 가능한 에이전트 전략
일시 : 2026년 12월 2일 (수) 14:00 ~ 15:30
장소 : 온라인(bylineplus.com)
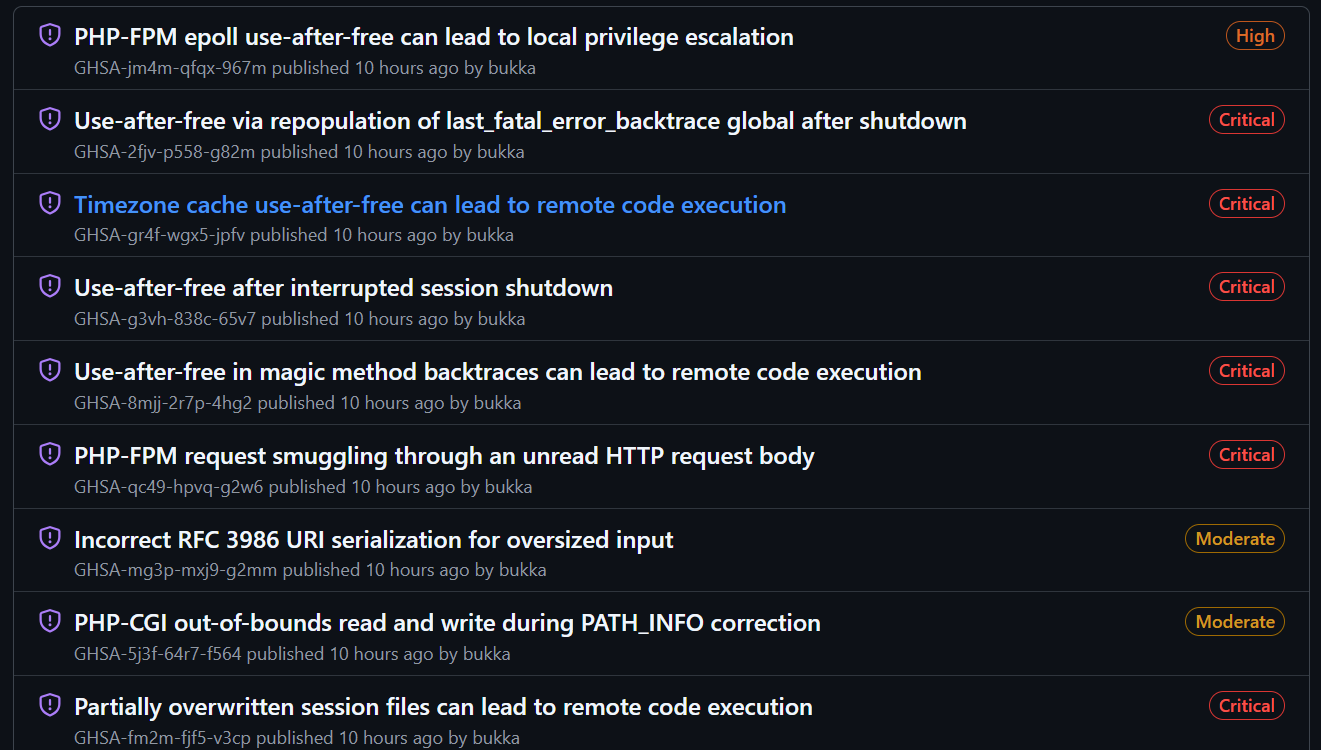
지난달 치명적 취약점 2건이 공개된 프로그래밍 언어 PHP에서 치명적 등급의 취약점 7건이 추가로 확인됐다. PHP 개발팀은 이들 7건을 포함해 취약점 17건을 수정한 보안 업데이트를 19일 배포했다. 치명적 취약점 중 1건은 지난달 먼저 공개됐으며, 이번 업데이트에서 수정됐다. PHP는 서버에서 사용하는 프로그래밍 언어를 확인할 수 있는 웹사이트의 약 70%에서 쓰인다. 사용 범위가 넓은 만큼 취약점이 악용되면 여러 웹사이트에 영향을 줄 수 있다.
치명적 취약점 중에는 공격자가 로그인하지 않고 서버에서 코드를 실행할 수 있는 문제가 있다. ‘CVE-2026-129289’는 웹서버와 PHP 처리기 사이의 연결을 재사용할 때 발생한다. PHP가 앞선 요청에서 읽지 않은 데이터를 제대로 비우지 않으면, 공격자가 보낸 데이터를 새로운 요청으로 받아들일 수 있다. 공격에 성공하면 웹서버가 허용하지 않은 요청을 PHP 처리기에 전달해 악성 코드를 실행할 수 있다.
‘CVE-2026-126714’는 이용자의 접속 정보를 파일에 저장하는 과정에서 발생한다. 파일 쓰기가 중단돼 이전 정보와 새 정보가 섞이면, PHP가 공격자에게 유리한 형태로 데이터를 읽을 수 있다. 애플리케이션에 공격에 필요한 객체가 있으면 원격 코드 실행으로 이어질 수 있다. 파일 기반 세션 저장은 PHP의 기본 방식이다.
두 취약점 모두 공격이 성립하려면 추가 조건이 필요하다. 연결 재사용 문제는 웹서버 설정과 애플리케이션의 요청 처리 방식에 영향을 받는다. 세션 파일 문제는 공격자가 저장되는 데이터와 파일 쓰기 중단에 영향을 줄 수 있어야 한다. PHP 개발팀도 이번 치명적 취약점에는 기본 설정과 다른 구성이나 드문 운영 조건이 필요하다고 설명했다. 운영자는 PHP 버전과 함께 실제 서버 설정을 확인해야 한다.
나머지 치명적 취약점 5건 중 1건은 이용자의 접속 정보를 저장할 때와 읽을 때 서로 다른 방식을 적용하면 발생한다. 특정 설정에서 공격자가 조작한 접속 정보를 PHP가 실행 가능한 객체로 잘못 해석할 수 있다. 다른 4건은 PHP가 작업을 마친 뒤 해제한 메모리를 다시 참조하는 문제다. 이 중 2건은 지난달 수정한 취약점의 조치가 일부 상황에서 충분하지 않아 추가로 확인됐다. 공격 가능 여부는 PHP 버전과 서버 설정, 애플리케이션의 동작에 따라 달라진다.
치명적 등급 외에는 암호화해야 할 데이터를 평문으로 전송하거나, 파일의 전자서명 검증을 우회할 수 있는 취약점도 포함됐다. 특정 응답을 처리할 때 서버의 연산 자원을 과도하게 사용해 서비스가 느려지거나 중단될 수 있는 문제도 수정했다.
한국인터넷진흥원(KISA)은 19일 보호나라·KrCERT/CC 홈페이지에 보안 공지를 올리고, 영향을 받는 PHP 버전의 업데이트를 권고했다.
글. 바이라인네트워크
<곽중희 기자>god8889@byline.network
◈ [레노버 스페셜리포트] 합리적인 선택, 신뢰할 수 있는 스토리지
급증하는 기업 데이터, 성능과 보안은 강화하고 운영 비용은 줄일 수 있을까요?
ThinkSystem 스토리지 시리즈 비교, 랜섬웨어 보호·복구 기능을 eBook으로 확인하세요.